
Virüs, Trojan, Solucan: Farkları Ne?
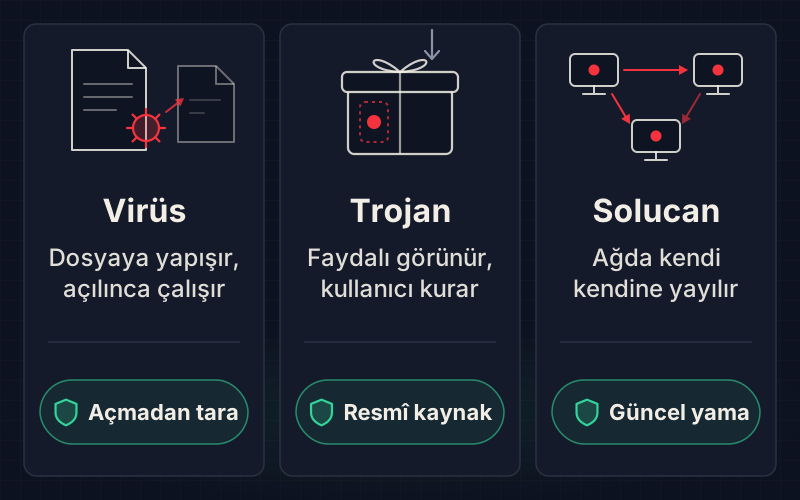
Virüs, trojan ve solucan, yayılma biçimine göre ayrılan üç zararlı yazılım türüdür. Virüs başka bir dosyaya yapışır ve o dosya açılınca çalışır. Trojan (truva atı) kendini kopyalamaz, faydalı bir program kılığında kullanıcıya kurdurulur. Solucan ise taşıyıcı dosyaya ve kullanıcıya ihtiyaç duymadan ağ üzerinden kendi kendine yayılır.
Antivirüs bir dosyayı karantinaya aldığında ekranda "Trojan:Win32/..." ya da "Worm:Win32/..." gibi bir ad görürsün. Bu adın ilk kelimesi zararlının türünü söyler. Türü bilmek, ne kadar endişelenmen ve ne yapman gerektiğini de belirler. Bu yazıda üç klasik türün farkını, tarihteki gerçek örnekleri ve her birine karşı işe yarayan savunmayı göreceksin.
Virüs, trojan ve solucan arasındaki fark nedir?
Üçünü ayıran şey, bir bilgisayardan ötekine nasıl geçtikleridir: virüs bir taşıyıcı dosyaya yapışır, trojan kullanıcıyı kandırarak kurulur, solucan ise kendi başına ağda yayılır. Zarar verme biçimleri bu sınıflandırmanın parçası değildir. Üç türden biri dosya şifreleyebilir, parola çalabilir ya da hiçbir şey yapmadan bekleyebilir.
| Özellik | Virüs | Trojan (truva atı) | Solucan (worm) |
|---|---|---|---|
| Kendini kopyalar mı? | Evet, başka dosyalara. | Hayır. | Evet, başka bilgisayarlara. |
| Taşıyıcı dosya gerekir mi? | Evet, bir programa ya da belgeye yapışır. | Kendisi taşıyıcıdır, faydalı program kılığındadır. | Hayır, bağımsız çalışır. |
| Kullanıcı etkileşimi gerekir mi? | Evet, bulaşık dosya açılmalı. | Evet, kullanıcı kendisi kurar. | Çoğu zaman hayır. |
| Yayılma hızı | Dosya paylaşıldıkça yavaş. | Kampanya kadar hızlı. | Dakikalar içinde ağ boyunca. |
| Bilinen örnek | Brain, makro virüsleri. | Emotet, Agent Tesla. | Morris, Conficker, WannaCry. |
NIST sözlüğü de bu ayrımı yapar. Virüs "başka programlara ya da dosyalara yapışarak çoğalan ve etkinleşene kadar orada saklanan program" diye tanımlanır. Solucan "çoğalmak için bir taşıyıcı programa ya da kullanıcı müdahalesine ihtiyaç duymadan ağ üzerinden yayılan program" olarak geçer. Trojan ise "faydalı görünen ama gizli ve zararlı bir işlev taşıyan program" diye tanımlanır.
Bilgisayar virüsü nedir?
Bilgisayar virüsü, kendi kopyasını başka bir programın ya da belgenin içine yerleştiren ve o dosya çalıştırıldığında etkinleşen zararlı koddur. Biyolojik virüs benzetmesi buradan gelir. Tek başına yaşayamaz, bir konakçıya ihtiyaç duyar.
1990'larda virüsler disketlerle, sonra Word ve Excel makrolarıyla yayıldı. Bugün klasik dosya virüsü eskisi kadar sık görülmez. Gündelik dilde ise "virüs" her türlü zararlı yazılımın genel adı olarak kullanılır. Teknik olarak doğru terim "zararlı yazılım" (malware) olur.
Trojan (truva atı) nedir?
Trojan, faydalı bir program, belge ya da güncelleme kılığına girip kullanıcıya kendi eliyle kurdurulan ve kendini kopyalamayan zararlı yazılımdır. Adını Çanakkale'deki antik Truva kentinin önüne bırakılan tahta attan alır. Hikâyedeki gibi tehlike içeridedir ve kapıyı açan kurbanın kendisidir.
Trojanlar bugünün en yaygın zararlı sınıfıdır, çünkü insanı kandırmak sistemi kırmaktan kolaydır. Görevlerine göre farklı adlar alırlar:
- Uzaktan erişim truva atı (RAT): Saldırgana bilgisayarın uzaktan kontrolünü verir. Agent Tesla bu gruptadır.
- Bankacılık truva atı: Banka oturumlarını ve kart bilgilerini hedefler.
- Yükleyici (loader, dropper): İlk girişi yapar, sonra asıl zararlıyı indirir.
- Bilgi hırsızı (infostealer): Kayıtlı parolaları, çerezleri, kripto cüzdanlarını toplar. Tuş kaydı yapanlar için keylogger rehberimize bak.
- Mobil truva atı: Sahte kargo ya da banka SMS'iyle gelen APK dosyası olarak telefona kurulur.
Emotet bu sınıfın en bilinen örneğidir. Europol ve Eurojust'un 27 Ocak 2021 tarihli duyurusuna göre Emotet 2014'te bir bankacılık truva atı olarak keşfedildi. Zamanla başka suç gruplarına "kapı açan" bir yükleyiciye dönüştü. Fatura, kargo bildirimi ve COVID-19 temalı e-postalardaki Word belgeleriyle yayıldı. Belge açılınca kullanıcıdan makroları etkinleştirmesi istendi. Hollanda, Almanya, ABD, İngiltere, Fransa, Litvanya, Kanada ve Ukrayna'nın ortak operasyonu altyapıyı içeriden ele geçirdi.
Solucan nedir, neden daha tehlikelidir?
Solucan (worm), kullanıcının bir şeye tıklamasını beklemeden ağdaki açıkları ya da zayıf parolaları kullanarak bilgisayardan bilgisayara kendi kendine yayılan zararlı yazılımdır. Tehlikesi hızındadır. Tek bir bulaşık makine, aynı ağdaki her yamasız cihazı dakikalar içinde etkileyebilir.
Solucan vakalarında aynı ders tekrar eder: yama genellikle saldırıdan önce yayımlanmıştır. Microsoft, Conficker'ın kullandığı açığı 23 Ekim 2008'de MS08-067 bülteniyle kapattı. Bültende açığın "solucan yapımında kullanılabileceği" uyarısı da vardı. Conficker bir ay sonra, Kasım 2008'de ortaya çıktı ve yamasız sistemlerde milyonlarca bilgisayara yayıldı.
WannaCry de aynı kalıbı izledi. CISA'ya göre 12 Mayıs 2017'de başlayan saldırı, SMBv1 protokolündeki açığı kullandı. Microsoft bu açığı 14 Mart 2017'de MS17-010 ile kapatmıştı. Saldırı 150'den fazla ülkede on binlerce sistemi etkiledi. İngiltere Ulusal Denetim Ofisi'nin raporuna göre İngiltere'deki 236 NHS kuruluşundan en az 81'i etkilendi ve 19 binden fazla randevu iptal edildi. Rapor, basit güvenlik önlemleriyle saldırının önlenebileceğini söyler.
Tarihte hangi örnekler öne çıkıyor?
Zararlı yazılım tarihi, üç türün de 50 yıldır var olduğunu ve en büyük olayların hep bilinen zayıflıklardan çıktığını gösterir.
| Yıl | Ad | Tür | Ne oldu? |
|---|---|---|---|
| 1971 | Creeper | Deneysel solucan | BBN'de yazıldı, ARPANET'te ekrana mesaj bıraktı, zarar vermedi. |
| 1986 | Brain | Virüs | IBM PC için bilinen ilk virüs, disketin açılış bölümüne bulaştı. |
| 1988 | Morris solucanı | Solucan | Tahminen 6 bin UNIX makineye bulaştı, ardından CERT/CC kuruldu. |
| 2000 | ILOVEYOU | E-posta solucanı | "LOVE-LETTER-FOR-YOU.TXT.vbs" ekiyle on milyonlarca bilgisayara ulaştı. |
| 2008 | Conficker | Solucan | MS08-067 açığı, zayıf parolalar ve USB ile yayıldı. |
| 2014-2021 | Emotet | Trojan, yükleyici | Word makrolarıyla yayıldı, 2021'de altyapısı çökertildi. |
| 2017 | WannaCry | Solucan ve fidye yazılımı | SMBv1 açığıyla 150'den fazla ülkeye yayıldı. |
İki ayrıntı akılda kalmalı. Morris solucanını yazan Robert Tappan Morris, ABD'de 1986 tarihli Computer Fraud and Abuse Act kapsamında mahkûm edilen ilk kişi oldu. ILOVEYOU'nun yazarı ise Filipinler'de o tarihte bilişim suçu yasası olmadığı için yargılanamadı. Filipinler, olaydan bir ay sonra bilgisayar korsanlığını da cezalandıran e-ticaret yasasını çıkardı.
Fidye yazılımı, casus yazılım ve rootkit bunların neresinde?
Fidye yazılımı, casus yazılım ve rootkit, zararlının ne yaptığını anlatan adlardır; virüs, trojan ve solucan ise nasıl yayıldığını anlatır. Bu yüzden tek bir zararlı aynı anda iki sınıfa girebilir. WannaCry hem solucandır hem fidye yazılımı. Emotet hem trojandır hem bir botnetin parçası.
| Ad | Ne yapar? | Genelde nasıl gelir? |
|---|---|---|
| Fidye yazılımı | Dosyaları şifreler, para ister. | Trojan ya da solucan ile. |
| Casus yazılım | Gizlice izler, veri toplar. | Trojan ile, bazen fiziksel erişimle. |
| Bilgi hırsızı | Parola, çerez, cüzdan çalar. | Korsan program ve oltalama ekiyle. |
| Rootkit | Kendini ve diğer zararlıları gizler. | Başka bir zararlının ikinci aşaması olarak. |
| Botnet ajanı | Cihazı uzaktan yönetilen bir orduya katar. | Solucan ya da trojan ile. |
Fidye yazılımının ayrıntıları için fidye yazılımı rehberine bakabilirsin. Henüz yaması olmayan açıklardan yayılan saldırılar için zero-day yazımız iyi bir devam olur. Ele geçirilen cihazların nasıl orduya dönüştüğünü de botnet yazısında anlattık.
Antivirüs uyarısındaki "Trojan:Win32" ne anlama gelir?
Microsoft Defender, zararlıları CARO adlandırma şemasına göre "Tür:Platform/Aile.Varyant" biçiminde adlandırır. "Worm:Win32/Conficker" yazıyorsa tür solucan, platform 32 bit Windows, aile Conficker demektir. Türler arasında Virus, Worm, Trojan, TrojanDownloader, TrojanSpy, PWS (parola hırsızı) ve Ransom bulunur.
Bu ad, ilk tepkini belirler. "Trojan" görüyorsan bir dosyayı sen ya da biri açmıştır; kaynağını bul. "Worm" görüyorsan aynı ağdaki diğer cihazları da kontrol et. "PWS" ya da "TrojanSpy" görüyorsan parolalarını temiz bir cihazdan değiştir.
Hangisinden nasıl korunursun?
Üç türe karşı da aynı temel üçlü işe yarar: güncel sistem, şüpheli dosyayı açmama alışkanlığı ve çevrimdışı yedek. Fark, hangi önlemin öne çıktığındadır.
- Solucana karşı yama: WannaCry ve Conficker yaması aylar önce yayımlanmış açıklardan yayıldı. Otomatik güncellemeyi kapatma.
- Trojana karşı kaynak kontrolü: Programı yalnız resmî siteden ya da uygulama mağazasından indir. Crack, keygen ve "ücretsiz premium" dosyaları en sık taşıyıcılardır.
- Makro konusunda dikkat: Microsoft, Temmuz 2022'den itibaren internetten gelen Office dosyalarındaki makroları varsayılan olarak engelliyor. Bu engeli kaldırmanı isteyen bir belge şüphelidir.
- Virüse karşı tarama: USB bellek ve paylaşılan dosyaları açmadan önce tara.
- Kurumda bölütleme: Solucan düz ağda yayılır. SMB gibi servisleri internete açma, ağı bölümlere ayır.
- Çevrimdışı yedek: Hangi türle karşılaşırsan karşılaş, son savunma hattı internete bağlı olmayan bir yedektir.
Zararlı yazılım yazmak ve yaymak suç mu?
Türkiye'de zararlı yazılım yaymak da, bu amaçla yapılmış bir programı satmak ya da bulundurmak da suçtur. TCK 244/2, bir sisteme veri yerleştirmeyi ya da verileri bozmayı altı aydan üç yıla kadar hapisle cezalandırır. TCK 245/A, suç işlemek için yapılmış bir programı üretmeyi, satmayı ya da bulundurmayı bir yıldan üç yıla kadar hapisle cezalandırır.
Zararlı analizi öğrenmek istiyorsan bunu internete kapalı, sanal bir lab ortamında yaparsın. Gerçek örneklerle çalışmak bile izolasyon ve dikkat ister. Hangi fiilin hangi maddeye girdiğini hacking yasal mı yazısında bulabilirsin.
Buradan sonra ne öğrenmelisin?
Bu üç kavram, saldırgan düşüncesini ve savunma zihniyetini anlamanın ilk basamağıdır. AltaySec Akademi'nin ücretsiz Siber Güvenlik Temelleri yolu saldırı zincirini, en az yetki ilkesini ve ilk müdahaleyi uygulamalı anlatır. Zararlının içine bakmak istersen Tersine Mühendislik yolu dosyayı çalıştırmadan tanımayı ve kalıcılık yöntemlerini öğretir. Pratik için "Zararlı Belgenin İzi" labında bir Word belgesinin başlattığı süreç zincirini adım adım izle.
Kaynaklar
- NIST CSRC Sözlüğü, virus, worm ve Trojan horse tanımları.
- Europol ve Eurojust, Emotet operasyonu (27 Ocak 2021): yayılma yöntemi ve katılan ülkeler.
- CISA, WannaCry göstergeleri (12 Mayıs 2017): SMBv1 ve MS17-010.
- UK National Audit Office, WannaCry ve NHS (Ekim 2017): etkilenen kuruluş ve randevu sayıları.
- Microsoft Güvenlik Bülteni MS08-067: Conficker'ın kullandığı açık.
- Microsoft, zararlı yazılım adlandırma şeması: Trojan, Worm, Virus türleri.
- Microsoft, internetten gelen makroların engellenmesi: yayın tarihleri.
- Türk Ceza Kanunu (5237): madde 244 ve 245/A.
Sık sorulan sorular
Truva atı virüsü ile trojan aynı şey mi?
Evet, aynı şeydir. Trojan, İngilizcede Trojan horse yani truva atı ifadesinin kısaltmasıdır. Türkçede sık kullanılan truva atı virüsü ifadesi teknik olarak tam doğru değildir, çünkü trojan kendini kopyalamaz. Doğru adlandırma truva atı ya da trojan türünde zararlı yazılımdır. Gündelik konuşmada ise ikisi de anlaşılır.
Hangisi daha tehlikeli: virüs, trojan mı solucan mı?
Tehlike türden çok zararlının taşıdığı yüke bağlıdır. Yayılma hızı açısından solucan en tehlikelisidir, çünkü kullanıcı beklemeden bütün ağa dağılabilir. Günlük hayatta ise en sık karşılaşılan tür trojandır. Fidye yazılımı ya da bilgi hırsızı taşıyan bir trojan, sessiz bir virüsten çok daha fazla zarar verebilir.
Telefona trojan bulaşır mı?
Bulaşır. Android telefonlarda trojan en çok sahte kargo, banka ya da ceza SMS'indeki bağlantıdan indirilen APK dosyasıyla gelir. Bu uygulamalar erişilebilirlik izni isteyip ekranı okur ve SMS kodlarını çalar. Uygulamaları yalnız resmî mağazadan kur, bilinmeyen kaynaktan yükleme seçeneğini kapalı tut ve gereksiz izinleri reddet.
Antivirüs programı solucanı durdurabilir mi?
Bilinen solucanları çoğu zaman durdurur, ama tek başına yetmez. Solucanlar genelde yaması yapılmamış bir açıktan girer. Bu yüzden asıl koruma işletim sistemini güncel tutmak, SMB gibi servisleri internete kapatmak ve ağı bölümlere ayırmaktır. WannaCry vakasında yaması yapılmış sistemler, antivirüs olmasa bile o açıktan etkilenmedi.
Macbook ve Linux bilgisayarlara virüs bulaşır mı?
Bulaşabilir. Windows hedeflerinin sayısı daha fazla olsa da macOS ve Linux için yazılmış trojan, bilgi hırsızı ve solucan örnekleri vardır. Morris solucanı 1988'de UNIX makinelerde yayılmıştı. Hangi sistemi kullanırsan kullan güncelleme, güvenilir kaynaktan uygulama indirme ve yedekleme alışkanlıkları aynı ölçüde geçerlidir.
- trojan nedir
- virüs ve solucan farkı
- truva atı virüsü
- zararlı yazılım türleri
- yeni başlayanlar