
Keylogger Nedir? Bilgisayarda Var mı, Nasıl Anlaşılır?
Keylogger, klavyede bastığın her tuşu gizlice kaydedip saklayan ya da saldırgana gönderen yazılım veya donanımdır. Parola, kart numarası ve mesaj çalmak için kullanılır. Varlığını başlangıç öğelerini, Windows'ta güvenlik taramasını, macOS'ta Giriş İzleme iznini ve klavye kablosunu kontrol ederek büyük ölçüde anlayabilirsin.
Bankaya girerken yazdığın parola, iş yazışmaların, kartının son kullanma tarihi. Bunların hepsi klavyeden geçer. Klavyeyi dinleyen biri varsa ayrıca bir şey çalmasına gerek kalmaz. Bu yazıda keylogger'ın ne olduğunu, bilgisayarında olup olmadığını nasıl kontrol edeceğini ve kendini nasıl koruyacağını adım adım göreceksin.
Keylogger nedir?
Keylogger (tuş kaydedici), klavye girdisini kullanıcının haberi olmadan kaydeden bir yazılım ya da küçük bir cihazdır. Kayıtlar diskte birikir ya da e-posta, Telegram veya bir komuta sunucusu üzerinden saldırgana gider. MITRE ATT&CK bu davranışı T1056.001 "Input Capture: Keylogging" kodlu alt teknik olarak tanımlar. Teknik iki taktiğe girer: kimlik bilgisi ele geçirme ve veri toplama.
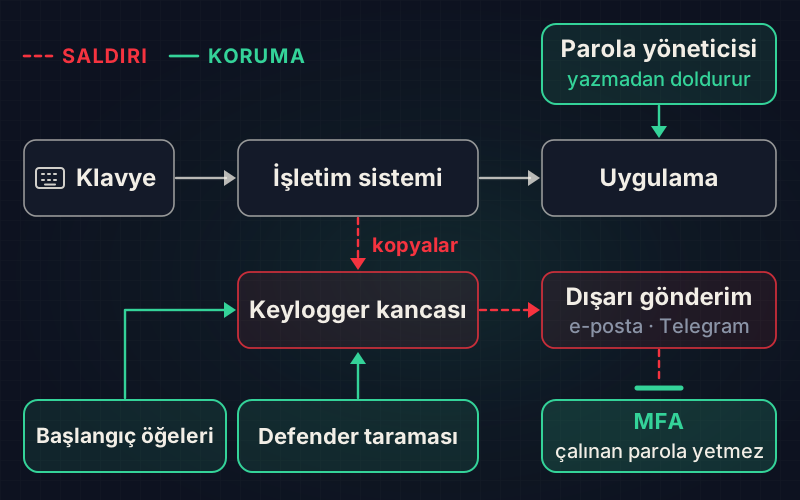
Yazılım keylogger'lar genelde işletim sisteminin klavye olaylarını dinleyen arayüzlere kanca atar. Daha derin olanlar sürücü olarak çekirdeğe yerleşir. Çoğu yalnız tuşları kaydetmez. Pano içeriğini, ekran görüntüsünü ve tarayıcıda kayıtlı parolaları da alır.
Yazılım ve donanım keylogger arasındaki fark nedir?
Yazılım keylogger bir program olarak çalışır ve uzaktan bulaşır; donanım keylogger ise klavye ile bilgisayar arasına takılan fiziksel bir aparattır. Bu yüzden ikisini bulma yöntemi de farklıdır.
| Özellik | Yazılım keylogger | Donanım keylogger |
|---|---|---|
| Nasıl bulaşır? | Oltalama eki, korsan program, sahte güncelleme. | Cihaza fiziksel erişimle takılır. |
| Neye benzer? | Sıradan bir süreç ya da servis. | USB ara parçası, kablo, adaptör. |
| Antivirüs görür mü? | Çoğu zaman evet, ama her zaman değil. | Hayır, işletim sistemine görünmez. |
| Veriyi nasıl iletir? | İnternet üzerinden otomatik. | Saldırgan cihazı geri alır ya da kablosuz okur. |
| Nasıl bulunur? | Tarama, başlangıç öğeleri, izinler. | Kabloyu ve portları gözle kontrol ederek. |
Tablodan çıkan sonuç basit. Ev kullanıcısı için asıl risk yazılım keylogger'dır. Ortak kullanılan ofis, kütüphane, otel lobisi gibi yerlerde donanım riski de masaya gelir.
Keylogger bilgisayara nasıl bulaşır?
Yazılım keylogger'ların büyük çoğunluğu oltalama e-postasındaki bir ekle gelir. Fatura, sipariş formu, kargo bildirimi ya da CV kılığındaki dosya açıldığında zararlı sessizce kurulur. Korsan oyun, "crack" ve sahte sürücü güncellemeleri de klasik taşıyıcılardır.
Bilinen ailelerden birkaçı:
- Agent Tesla: 2014'ten beri aktif bir uzaktan erişim truva atı. CISA ve Avustralya ACSC'nin 2021'in en yaygın zararlıları listesinde yer alır. Tuşları, panoyu ve ekran görüntülerini toplar; e-posta istemcisi ve tarayıcı parolalarını çalar.
- Snake Keylogger (404 Keylogger): .NET ile yazılmış bir tuş kaydedici. Fortinet, Şubat 2025'te yeni bir sürümü için 280 milyonun üzerinde engellenen bulaşma denemesi raporladı. Bulaşmanın en yoğun görüldüğü ülkeler arasında Türkiye de var.
- FormBook: 2016'dan beri satılan bir bilgi hırsızı. CISA'ya göre tuş kaydı yapar, tarayıcı ve e-posta parolalarını alır. 2025'te de Check Point'in aylık zararlı listelerinde üst sıralardaydı.
Fiziksel erişim de yeterlidir. 2004'te bir güvenlik görevlisi, Londra'daki Sumitomo Mitsui Bank ofisine iki kişiyi gizlice soktu. Bu kişiler bilgisayarlara tuş kaydedici kurdu. Ele geçirilen hesaplarla 229 milyon sterlin transfer etmeye çalıştılar. Transferler, formlar hatalı doldurulduğu için yapılamadı. Olay, çalışanların bilgisayarlarına dokunulduğunu fark etmesiyle ortaya çıktı.
Keylogger ile infostealer arasında ne fark var?
Keylogger yalnız yazdığını kaydeder; infostealer (bilgi hırsızı) ise tarayıcıda kayıtlı parolaları, oturum çerezlerini ve kripto cüzdanlarını tek seferde toplar. Bugün çoğu zararlı ikisini birden yapar. Bu yüzden "keylogger" diye anılan şey çoğu zaman bir bilgi hırsızının tek modülüdür.
Ölçeği görmek için bir örnek yeter. Microsoft, Lumma adlı bilgi hırsızının 16 Mart ile 16 Mayıs 2025 arasında dünya genelinde 394 binden fazla Windows bilgisayara bulaştığını açıkladı. Aynı ay Microsoft, ABD Adalet Bakanlığı ve Europol ortak bir operasyonla yaklaşık 2.300 alan adını ele geçirdi. Çalınan oturum çerezleri parolaya bile gerek bırakmaz. Bu yüzden temizlikten sonra bütün oturumları kapatmak da şarttır.
Bilgisayarımda keylogger var mı, nasıl anlaşılır?
Keylogger'ı tek bir belirtiyle kesin olarak anlayamazsın; en güvenilir yol, başlangıç öğelerini ve izinleri elle kontrol edip güncel bir güvenlik taramasıyla doğrulamaktır. Forumlarda dolaşan "yazarken harf geç geliyorsa keylogger vardır" ya da "services.exe yanında SYSTEM yazmıyorsa" gibi kurallar güvenilir değil. Modern zararlılar bilgisayarı fark edilir derecede yavaşlatmaz.
Yine de şu işaretler dikkat ister:
- Hesaplarına senin yapmadığın girişler, "yeni cihazdan oturum açıldı" uyarıları.
- Tanımadığın bir programın her açılışta başlaması.
- Güvenlik yazılımının kendi kendine kapanması ya da güncellenememesi.
- Boştayken bile süren, açıklanamayan ağ trafiği.
- Klavye kablosu ile bilgisayar arasında daha önce görmediğin bir parça.
Windows'ta nasıl kontrol edilir?
- Görev Yöneticisi'ni aç (Ctrl + Shift + Esc) ve "Başlangıç uygulamaları" sekmesine bak. Adını ve yayımcısını tanımadığın kaydı not et.
- Aynı listeyi Ayarlar > Uygulamalar > Başlangıç yolundan da gör. Şüpheli kaydı kapat.
- "İşlemler" sekmesinde tanımadığın bir sürece sağ tıkla ve "Dosya konumunu aç" de. AppData ya da Temp altından çalışan imzasız dosyalar şüphelidir.
- Windows Güvenliği > Virüs ve tehdit koruması > Tarama seçenekleri yolundan tam tarama yap.
- Aynı ekranda Microsoft Defender çevrimdışı taramasını başlat. Bu tarama Windows yüklenmeden çalışır; kalıcı zararlı kendini gizlemekte zorlanır.
- Daha derin bakmak istersen Microsoft'un ücretsiz Sysinternals Autoruns aracı, açılışta çalışan her şeyi tek listede gösterir.
macOS'ta nasıl kontrol edilir?
- Sistem Ayarları > Gizlilik ve Güvenlik > Giriş İzleme bölümünü aç. Burada listelenen uygulamalar, sen başka uygulamadayken bile klavyeni izleyebilir. Tanımadığını kapat.
- Aynı bölümde Erişilebilirlik ve ekran kaydı izinlerine de bak. Keylogger'lar çoğu zaman bu izinleri ister.
- Sistem Ayarları > Genel > Oturum Açma Öğeleri ve Genişletmeler listesinde arka planda çalışan öğeleri gözden geçir.
- Bilmediğin profil ya da cihaz yönetimi kaydı varsa sorgula.
- Güvenilir bir güvenlik yazılımıyla tam tarama yap.
Donanım keylogger nasıl fark edilir?
Masaüstünde klavye kablosunu uçtan uca takip et. Fiş doğrudan kasaya girmeli; arada USB bellek ya da adaptör görünümlü bir parça olmamalı. Dizüstünde boş görünen USB portlarını kontrol et. Ortak kullanılan bir bilgisayarda bankacılık işlemi yapmamak en sağlam önlemdir.
Keylogger bulursan ne yapmalısın?
İlk iş, şüpheli cihazı ağdan ayırmak ve parolalarını temiz bir cihazdan değiştirmektir. Aynı cihazdan değiştirirsen yeni parolayı da kaydettirmiş olursun.
- Wi-Fi'yi kapat ya da ağ kablosunu çek.
- Temiz bir telefon ya da bilgisayardan önce e-posta, sonra banka, sonra diğer hesapların parolalarını değiştir.
- Hesaplarda "tüm oturumlardan çıkış" seçeneğini kullan. Çalınan çerezler böylece geçersiz olur.
- Kart bilgisi yazdıysan bankanı ara ve kartı kapattır.
- Kurtarma için en sağlam yol, yedeklerini taradıktan sonra işletim sistemini sıfırdan kurmaktır.
- Biri cihazına bilerek kurduysa delil olarak ekran görüntüsü al ve savcılığa ya da emniyetin siber suçlar birimine başvur.
Keylogger kullanmak yasal mı?
Başkasının cihazına izni olmadan keylogger kurmak Türkiye'de suçtur; kendi cihazında ya da açıkça bilgilendirilmiş bir kurum ortamında kullanmak ise farklı değerlendirilir. Eşin, sevgilinin ya da iş arkadaşının bilgisayarı bu istisnaya girmez.
| Fiil | Türk Ceza Kanunu | Öngörülen ceza |
|---|---|---|
| Veri akışını teknik araçla izlemek | TCK 243/4 | 1-3 yıl hapis. |
| Sisteme veri yerleştirmek, veriyi başka yere göndermek | TCK 244/2 | 6 ay-3 yıl hapis. |
| Suç için yapılmış programı satmak, vermek, bulundurmak | TCK 245/A | 1-3 yıl hapis ve adli para cezası. |
| Özel hayatın gizliliğini ihlal | TCK 134 | 1-3 yıl hapis. |
| Kişisel verileri hukuka aykırı ele geçirmek | TCK 136 | 2-4 yıl hapis. |
İşyerinde durum KVKK'ya bağlıdır. İşveren kendi cihazında bile çalışanı önceden bilgilendirmek ve ölçülü davranmak zorundadır. Kişisel Verileri Koruma Kurulu, 2021/1187 sayılı kararında bilgilendirme yapmadan eski çalışanının kurumsal e-postalarını inceleyen işverene 250.000 TL idari para cezası verdi. Gizlice kurulan bir tuş kaydedici bundan çok daha müdahalecidir.
Güvenlik araştırması yapmak istiyorsan bunu yalnız kendi sanal makinende, izole bir lab ortamında yap. İzinsiz test TCK 243-245 kapsamında suçtur. Bilişim suçlarının sınırlarını hacking yasal mı yazımızda ayrıntılı anlattık.
Keylogger'dan nasıl korunursun?
En etkili koruma, çalınan parolayı tek başına işe yaramaz hâle getirmektir. Bunun için ikinci bir doğrulama adımı ve parolayı hiç yazmamanı sağlayan araçlar gerekir.
- Çok faktörlü doğrulama: Parola çalınsa bile hesaba girişi durdurur. Güvenlik anahtarı ya da passkey, tuş kaydına karşı en sağlam seçenektir. Ayrıntısı iki adımlı doğrulama rehberimizde.
- Parola yöneticisi ile otomatik doldurma: Parolayı klavyeden yazmadığın için tuş kaydı onu yakalayamaz. Yine de bilgi hırsızları kasanın kilidi açıkken veri çalabilir; ana parolan güçlü olsun.
- Güncelleme: İşletim sistemi, tarayıcı ve Office güncel olsun. Makroları varsayılan olarak kapalı tut.
- Standart kullanıcı hesabı: Günlük işi yönetici hesabıyla yapma. Zararlı, senin yetkin kadar yerleşebilir.
- Kurumlarda EDR: Uç nokta tespit ve müdahale araçları, klavye kancası kuran ya da başlangıca kendini ekleyen süreci davranışından yakalar.
- Korsan yazılımdan uzak dur: Crack ve keygen dosyaları bilgi hırsızlarının en sevdiği taşıyıcılardır.
Telefonda bu iş genelde casus uygulamalarla (stalkerware) yapılır. Kaspersky'nin 2023 raporunda Türkiye, 1.063 etkilenen kullanıcıyla dünyada beşinci sırada. Telefon tarafının işaretleri için telefonum hacklendi mi rehberine bak. Keylogger'ın daha geniş zararlı yazılım ailesindeki yerini virüs, trojan ve solucan farkını anlatan yazıda bulabilirsin.
Savunma tarafında nasıl uzmanlaşırsın?
Bu kontrolleri bir kurumun yüzlerce bilgisayarında yapmak, mavi takımın günlük işidir. Başlangıç kayıtlarını okumak, şüpheli süreci ağacından takip etmek ve kalıcılık izini bulmak öğrenilebilir beceriler. AltaySec Akademi'deki ücretsiz Mavi Takım yolu log okumadan tehdit avına kadar bu işi uygulamalı öğretir. Windows açılışına yerleşen bir zararlıyı terminalde bulmak için "Açılışta Gelen Misafir" saha görevini dene.
Kaynaklar
- MITRE ATT&CK, T1056.001 Input Capture: Keylogging: tekniğin tanımı ve kullanan aileler.
- CISA ve ACSC, 2021 Top Malware Strains (AA22-216A): Agent Tesla ve FormBook.
- Fortinet FortiGuard Labs, Snake Keylogger varyant analizi (Şubat 2025): engellenen deneme sayısı.
- Microsoft, Lumma Stealer operasyonu (Mayıs 2025): bulaşan bilgisayar sayısı.
- Apple Destek, Mac'te Giriş İzleme erişimini denetleme: izin ekranı.
- Microsoft Destek, Microsoft Defender Çevrimdışı tarama: tarama adımları.
- Türk Ceza Kanunu (5237), mevzuat.gov.tr: madde 134, 136, 243-245/A.
- KVKK Kurul Kararı 2021/1187: işveren ve aydınlatma yükümlülüğü.
Sık sorulan sorular
Antivirüs programı keylogger'ı her zaman yakalar mı?
Hayır, her zaman yakalamaz. Agent Tesla ya da Snake Keylogger gibi bilinen aileleri güncel bir antivirüs genelde tanır. Ancak yeni paketlenmiş sürümler bir süre gözden kaçabilir. Donanım keylogger'lar ise işletim sistemine hiç görünmez. Bu yüzden taramayı başlangıç öğeleri, izin listesi ve fiziksel kontrolle birlikte düşünmek gerekir.
Telefonda keylogger olur mu?
Olur, ama telefonda genelde casus uygulama (stalkerware) ya da zararlı bir klavye uygulaması biçiminde görülür. Android'de erişilebilirlik iznini kötüye kullanan uygulamalar yazdıklarını okuyabilir. Tanımadığın klavye uygulamasını ve erişilebilirlik izni olan uygulamaları kontrol et. Telefonu başkasının eline uzun süre bırakmamak da önemli bir önlemdir.
Ekran klavyesi kullanmak keylogger'dan korur mu?
Kısmen korur, ama güvenli bir çözüm sayılmaz. Ekran klavyesi basit tuş kaydedicileri atlatabilir. Oysa modern zararlıların çoğu ekran görüntüsü alır, panoyu okur ve tarayıcıdaki kayıtlı parolaları doğrudan çalar. Asıl koruma çok faktörlü doğrulama, parola yöneticisiyle otomatik doldurma ve cihazı temiz tutmaktır.
Çocuğumun ya da eşimin bilgisayarına keylogger kurabilir miyim?
Eşin ya da başka bir yetişkinin cihazına haberi olmadan kurmak TCK 243, 134 ve 136 kapsamında suç oluşturabilir. Reşit olmayan çocuklar için ebeveyn denetimi araçları vardır. Bunları gizli değil, çocuğun yaşına uygun ve açık konuşarak kullanmak daha sağlıklıdır. Gizli tuş kaydı güveni de bozar.
Keylogger'ı tamamen silmek için format atmak şart mı?
Her zaman şart değil, ama en güvenli yol odur. Güvenlik yazılımı bilinen bir keylogger'ı temizleyebilir. Fakat bilgi hırsızları başka zararlılar da indirmiş olabilir. Kişisel dosyalarını taradıktan sonra işletim sistemini sıfırdan kurmak, şüpheyi tamamen ortadan kaldırır. Parolalarını mutlaka temiz bir cihazdan değiştir.
- keylogger nedir
- bilgisayarımda keylogger var mı
- zararlı yazılım
- bilgi hırsızı
- kişisel güvenlik