
Botnet Nedir? Bilgisayarın Zombi mi?
Botnet, zararlı yazılımla ele geçirilmiş ve tek bir saldırganın uzaktan yönettiği bilgisayar, telefon, modem ve kamera gibi cihazlardan oluşan ağdır. Bu cihazlara zombi denir ve sahipleri çoğu zaman durumdan habersizdir. Botnetler DDoS saldırısı, spam, parola deneme, vekil sunucu hizmeti ve kripto madenciliği için kullanılır.
Modemin, akıllı kameran ya da salondaki ucuz Android TV kutusu şu an başka bir ülkedeki bir siteye saldırıyor olabilir. Sen hiçbir şey fark etmezsin; internetin biraz yavaşlar, o kadar. Bu yazıda botnetin nasıl kurulduğunu, neden ev cihazlarını sevdiğini, cihazının bir botnete dahil olup olmadığını nasıl anlayacağını ve nasıl korunacağını göreceksin.
Botnet nedir?
Botnet, zararlı yazılımla ele geçirilmiş ve uzaktan tek merkezden yönetilen cihazlar ağıdır. Ağdaki her cihaza "bot" ya da "zombi" denir. Botneti yöneten kişiye "bot herder" ya da "botmaster" denir. Cihazlara komut gönderilen sunucuya ise komuta ve kontrol (C2) sunucusu adı verilir.
MITRE ATT&CK, botneti "koordineli görevleri yerine getirmesi için komut verilebilen, ele geçirilmiş sistemler ağı" diye tanımlar. Saldırgan botneti kendisi kurabilir, kiralayabilir ya da başkasının botnetini ele geçirebilir.
Botnet nasıl çalışır?
Bir botnetin yaşamı dört adımlık bir döngüdür: bulaşma, kayıt, bekleme ve komut.
- Bulaşma: Zararlı, cihaza oltalama ekiyle, korsan programla ya da internete açık bir cihazın varsayılan parolasıyla girer.
- Kayıt: Bot, C2 sunucusuna "buradayım" der ve kimlik bilgilerini bildirir.
- Bekleme: Bot, düzenli aralıklarla sunucuya yeni komut olup olmadığını sorar. Güvenlikçiler bu düzenli sinyale "beacon" der.
- Komut: Saldırgan bütün botlara aynı anda "şu hedefe istek gönder" ya da "şu dosyayı indir" der.
Botnetin asıl gücü ölçeğindedir. Tek bir ev bağlantısı zararsızdır. Yüz bin ev bağlantısı aynı anda aynı hedefe yöneldiğinde büyük bir veri merkezi bile çökebilir.
Merkezi ve P2P botnet arasındaki fark nedir?
Merkezi botnette bütün botlar tek bir sunucudan emir alır; eşler arası (P2P) botnette ise botlar emri birbirine aktarır. Bu fark, botnetin ne kadar kolay çökertileceğini belirler.
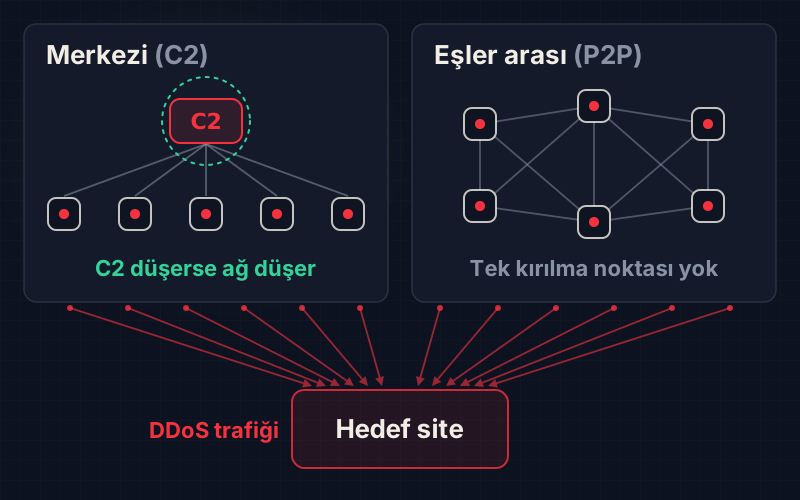
| Mimari | Nasıl çalışır? | Güçlü yanı | Zayıf yanı | Örnek |
|---|---|---|---|---|
| Merkezi (IRC, HTTP) | Botlar tek ya da birkaç C2 sunucusuna bağlanır. | Kurması ve yönetmesi kolay. | Sunucu düşerse botnet de düşer. | Mirai |
| Eşler arası (P2P) | Botlar komutu birbirine iletir. | Tek kırılma noktası yok. | Kurması ve yönetmesi zor. | GameOver Zeus |
| Alan adı üreten (DGA) | Bot her gün yüzlerce yeni alan adı üretir, birine ulaşır. | Engellemesi zor. | Rastgele adlar DNS kayıtlarında göze batar. | Conficker |
GameOver Zeus, P2P mimarinin neden çetin olduğunu gösterir. Bu botnetin 2012-2013 zirvesinde 500 bin ile 1 milyon bilgisayara bulaştığı tahmin ediliyor. Mayıs 2014'te başlayan Operation Tovar, botlar arasındaki trafiği yetkililerin sunucularına yönlendirerek ağı çökertti.
Botnetler ne için kullanılır?
Botnetler en çok DDoS saldırısı, spam ve oltalama, çalıntı parolaları deneme, suç trafiğini gizleyen vekil sunucu hizmeti ve kripto madenciliği için kullanılır. Çoğu botnet sahibi bu hizmetleri başkalarına kiralar.
| Kullanım | Ne olur? | Örnek |
|---|---|---|
| DDoS | Binlerce bot aynı anda bir siteye trafik yollar. | Mirai, 2016 Dyn saldırısı. |
| Spam ve oltalama | Botlar milyonlarca sahte e-posta gönderir. | Emotet kampanyaları. |
| Kimlik bilgisi doldurma | Sızmış parolalar binlerce IP'den denenir. | Banka ve e-ticaret sitelerine toplu giriş denemesi. |
| Vekil sunucu (proxy) | Suçlu, trafiğini senin ev IP'n üzerinden geçirir. | 911 S5 botneti. |
| Zararlı dağıtımı | Botlara fidye yazılımı ya da bilgi hırsızı indirilir. | Emotet, IcedID, Smokeloader. |
| Kripto madenciliği | Cihazın işlemcisi saldırgan için para üretir. | Sunucu ve IoT madenci botları. |
Vekil sunucu kullanımı ev kullanıcısı için en sinsi olanıdır. ABD Hazine Bakanlığı'nın Mayıs 2024 açıklamasına göre 911 S5 botneti dünya genelinde yaklaşık 19 milyon IP adresini ele geçirdi. Bu botnet MaskVPN ve DewVPN gibi VPN uygulamalarıyla ilişkiliydi. ABD'de salgın yardımı dolandırıcılığında ve bomba ihbarlarında kullanıldı. Yani bir suçun izi, hiçbir şeyden haberi olmayan birinin evine çıkabilir.
IoT cihazlar neden botnetlerin gözdesi?
Modem, IP kamera, kayıt cihazı ve TV kutusu gibi IoT cihazlar varsayılan parolayla, eski yazılımla ve günün 24 saati açık çalıştığı için botnetlerin en kolay hedefidir. Üstelik üzerlerinde antivirüs yoktur.
Mirai bunun ders kitabı örneğidir. CISA'nın Ekim 2016 uyarısına göre Mirai, interneti tarayıp 62 yaygın varsayılan kullanıcı adı ve parolayı deneyerek cihazlara giriyordu. Eylül 2016'da KrebsOnSecurity'ye 620 Gbps'yi aşan, Fransız barındırma firması OVH'ye en az 1,1 Tbps'lik saldırı yaptı. Krebs saldırısında yaklaşık 380 bin cihaz kullanıldı. Kaynak kodu Eylül sonunda internete sızınca kopyaları çoğaldı.
21 Ekim 2016'da sıra DNS sağlayıcısı Dyn'e geldi. Dyn'in kendi analizine göre saldırı en fazla 100 bin kötü amaçlı uç noktadan geldi ve ana kaynak Mirai tabanlı botnetlerdi. Dyn'e bağlı pek çok büyük siteye erişim saatlerce aksadı. Mirai'yi yazan üç kişi, Aralık 2017'de ABD'de suçlarını kabul etti.
Tablo bugün daha büyük. Cloudflare'in 2025 son çeyrek raporuna göre 2025'te DDoS saldırısı sayısı iki katından fazla artarak 47,1 milyona çıktı. Aynı rapora göre Aisuru-Kimwolf botneti tahminen 1 ila 4 milyon cihazdan oluşuyor ve bunların çoğu Android TV cihazı. FBI de Haziran 2025'te BADBOX 2.0 için uyarı yayımladı. Markasız TV kutuları, projektörler ve dijital çerçeveler ya kutudan zararlıyla çıkıyor ya da kurulumda resmî olmayan mağazadan gelen uygulamayla bulaşıyordu.
Hangi büyük botnetler çökertildi?
Botnet operasyonları artık tek ülkenin değil, Europol ve Eurojust'un koordine ettiği çok ülkeli ekiplerin işidir. Aşağıdaki tablo öne çıkan operasyonları özetler.
| Tarih | Operasyon | Hedef | Sonuç |
|---|---|---|---|
| Mayıs 2014 | Operation Tovar | GameOver Zeus | P2P trafik yetkililerin sunucularına yönlendirildi. |
| Ocak 2021 | Emotet operasyonu | Emotet | Sekiz ülke altyapıyı içeriden ele geçirdi. |
| Mayıs 2024 | Operation Endgame | IcedID, Smokeloader, Trickbot ve diğerleri | 4 gözaltı, 100'den fazla sunucu, 2 binden fazla alan adı. |
| Mayıs 2024 | 911 S5 operasyonu | 911 S5 vekil botneti | Yöneticisi yakalandı, 19 milyon IP'lik ağ kapatıldı. |
| Haziran 2026 | Operation Endgame | SocGholish, Amadey, StealC | 14.971 ele geçirilmiş web sitesi temizlendi. |
Europol, Mayıs 2024'teki Endgame operasyonunu "botnetlere karşı şimdiye kadarki en büyük operasyon" olarak duyurdu. Operasyon 2026'da da sürüyor. Haziran 2026'daki aşamada Microsoft verisine göre Amadey ve StealC, Mayıs ayının ilk iki haftasında 140 binden fazla bilgisayarla bağlantılıydı.
Bilgisayarım botnete dahil mi, nasıl anlaşılır?
Botnete dahil bir cihaz genelde ekranda hiçbir belirti göstermez; en güvenilir işaretler ağ tarafında ve dış servislerin sana verdiği uyarılardadır. Şu belirtilerden birkaçı bir aradaysa inceleme zamanı gelmiştir:
- Google ya da başka siteler sık sık "ağınızdan olağandışı trafik algılandı" diyerek doğrulama istiyor.
- İnternet servis sağlayıcın hattından zararlı trafik çıktığını bildiriyor.
- Modem ışıkları sen bir şey kullanmazken bile sürekli yanıp sönüyor, internet nedensiz yavaş.
- Modemin bağlı cihazlar listesinde tanımadığın bir cihaz var.
- Telefonunda ya da TV kutunda ücretsiz VPN ya da "bedava dizi" uygulaması var ve sen kurmadın.
- Cihaz, boştayken bile ısınıyor ve fanı sürekli çalışıyor.
Dış IP adresini Spamhaus'un IP ve Alan Adı İtibar Denetleyicisi'nde (check.spamhaus.org) sorgulayabilirsin. Spamhaus'un XBL listesi, zararlı bulaşmış ya da "ücretsiz VPN" türü uygulamalarla vekil olarak kullanılan cihazların IP'lerini toplar. Listede çıkıyorsan evindeki cihazlardan biri büyük ihtimalle temiz değildir.
Ev kullanıcısı botnetten nasıl korunur?
Ev kullanıcısının en etkili üç önlemi, varsayılan parolaları değiştirmek, cihaz yazılımını güncel tutmak ve internete açık yönetim servislerini kapatmaktır. Mirai'nin bütün başarısı ilk maddenin yapılmamasına dayanıyordu.
- Modem, kamera ve kayıt cihazının varsayılan yönetici parolasını uzun ve benzersiz bir parolayla değiştir.
- Cihaz yazılımı (firmware) güncellemelerini kontrol et. Üretici artık güncelleme vermiyorsa cihazı değiştirmeyi düşün.
- Modemde uzaktan yönetimi, Telnet'i ve ihtiyacın yoksa UPnP'yi kapat.
- TV kutusu alırken Google Play Protect sertifikalı, bilinen marka cihaz seç. "Kilidi açık, bütün kanallar bedava" diye satılan kutulardan uzak dur.
- Bilinmeyen kaynaklı ücretsiz VPN ve proxy uygulamalarını kaldır.
- Akıllı cihazları misafir ağına al. Böylece bir kamera ele geçirilse bile bilgisayarına ulaşamaz.
- Şüphelendiğin cihazı yeniden başlat. CISA'ya göre Mirai bellekte yaşar ve yeniden başlatma onu siler; ama parola değişmezse cihaz kısa sürede yeniden bulaşır.
Botnetler kimlik bilgisi doldurma için de kullanıldığından her hesapta farklı parola ve iki adımlı doğrulama kullan.
Kurumlar botnet trafiğini nasıl tespit eder?
Kurumlar botneti çoğu zaman cihazın kendisinden değil, dışarı giden trafikten yakalar. Düzenli aralıklarla aynı adrese giden küçük bağlantılar, rastgele görünen alan adı sorguları ve gece yarısı açılan bağlantılar tipik izlerdir.
- Çıkış filtreleme: Sunucuların ve IoT cihazların yalnız ihtiyaç duyduğu adreslere çıkmasına izin ver.
- DNS kayıtları: DGA kullanan botlar, kısa sürede çok sayıda var olmayan alan adını sorgular.
- Beacon analizi: Sabit aralıklı bağlantılar, Zeek ve SIEM kurallarıyla yakalanır.
- Tehdit istihbaratı: Siber Güvenlik Başkanlığı'na bağlı USOM, zararlı bağlantı listeleri yayımlar. 1 Haziran 2026'dan beri bu listeler metin dosyası yerine API ile sunuluyor. Listeler güvenlik duvarına ve DNS filtresine eklenebilir.
- Bölütleme: Kameraları ve IoT cihazlarını kurumsal ağdan ayrı bir bölüme koy.
Botnet kurmak ya da kiralamak suç mu?
Türkiye'de başkasının cihazını ele geçirip botnete katmak, botnet kiralayıp saldırı yaptırmak ve bu amaçla yazılım bulundurmak suçtur. TCK 243 sisteme izinsiz girmeyi, TCK 244 sistemin işleyişini engellemeyi ya da bozmayı (1-5 yıl hapis) cezalandırır. TCK 245/A, suç için yapılmış programları satmayı ve bulundurmayı ayrıca suç sayar. "Stresser" ya da "booter" adıyla satılan DDoS hizmetlerini kullanmak da bu kapsama girer.
Buradan sonra ne yapmalısın?
Botnetin hedefi olan DDoS saldırılarının türlerini ve savunmasını DDoS saldırısı rehberimizde anlattık. Botları ele geçiren zararlıların türlerini merak ediyorsan virüs, trojan ve solucan farkı yazısına bak. Ağ trafiğinde beacon ve tarama izi okumayı öğrenmek için AltaySec Akademi'nin ücretsiz Ağ Güvenliği yolu iyi bir başlangıç. Pratik için "Sahte Yamanın Nabzı" labında kayıtlı trafikteki düzenli nabzı bulmayı dene.
Kaynaklar
- MITRE ATT&CK, T1584.005 Compromise Infrastructure: Botnet: botnet tanımı.
- CISA, Mirai ve diğer botnetlerden kaynaklanan DDoS tehdidi (Ekim 2016): 62 varsayılan parola, 620 Gbps ve 1,1 Tbps.
- Europol, Operation Endgame (Mayıs 2024): gözaltı, sunucu ve alan adı sayıları.
- ABD Hazine Bakanlığı, 911 S5 yaptırımları (Mayıs 2024): 19 milyon IP.
- Cloudflare, 2025 Q4 DDoS Tehdit Raporu: 47,1 milyon saldırı ve Aisuru-Kimwolf.
- FBI IC3, BADBOX 2.0 uyarısı (Haziran 2025): TV kutuları ve IoT cihazlar.
- Spamhaus, Exploits Blocklist (XBL): IP adresini kontrol etme.
- Operation Endgame resmî sitesi: 2026 aşamaları.
Sık sorulan sorular
Zombi bilgisayar ne demek?
Zombi bilgisayar, sahibinin haberi olmadan zararlı yazılımla ele geçirilmiş ve uzaktaki bir saldırganın komutlarını yerine getiren cihazdır. Sahibi bilgisayarı normal kullanmaya devam eder. Arka planda ise cihaz spam gönderir, bir siteye saldırır ya da başkasının trafiğini taşır. Zombi kelimesi, iradesi elinden alınmış cihaz anlamında kullanılır.
Telefonum botnete dahil olabilir mi?
Olabilir. Android telefonlar ve özellikle markasız Android TV kutuları, resmî olmayan mağazalardan kurulan uygulamalarla botnete katılabilir. Bazı ücretsiz VPN ve proxy uygulamaları da cihazı başkalarının trafiği için kullanır. Uygulamaları yalnız resmî mağazadan kur, Play Protect'i açık tut ve tanımadığın VPN uygulamalarını kaldır.
Modemi yeniden başlatmak botnetten kurtarır mı?
Bazı durumlarda geçici olarak kurtarır. CISA'ya göre Mirai gibi zararlılar yalnız bellekte yaşar, yeniden başlatınca silinir. Ancak varsayılan parola değişmediyse cihaz dakikalar içinde yeniden bulaşabilir. Kalıcı çözüm için yeniden başlatmadan sonra yönetici parolasını değiştir, yazılımı güncelle ve uzaktan yönetim ile Telnet'i kapat.
Botnet ile DDoS arasındaki fark nedir?
Botnet bir araçtır, DDoS ise o araçla yapılan saldırı türlerinden biridir. Botnet, ele geçirilmiş cihazlardan oluşan ağın adıdır. DDoS saldırısı ise bu cihazların aynı anda bir hedefe trafik göndererek hizmeti çökertmesidir. Bir botnet DDoS dışında spam, parola deneme ve vekil sunucu hizmeti için de kullanılabilir.
Cihazım botnete dahilse hukuken sorumlu olur muyum?
Haberin olmadan ele geçirilen bir cihaz yüzünden genelde suçlu sayılmazsın, çünkü ceza sorumluluğu kast arar. Yine de saldırıların izi senin IP adresine çıkabilir ve soruşturmada ifade vermen gerekebilir. Bu yüzden şüphelendiğinde cihazı temizlemek, parolaları değiştirmek ve servis sağlayıcının uyarılarını ciddiye almak önemlidir.
- botnet nedir
- zombi bilgisayar
- bilgisayarım botnete dahil mi
- iot güvenliği
- ddos