
Hacking Yasal mı? TCK 243-245 ve Etik Hackerlık
Hacking, sistem sahibinin izni olmadan yapılırsa Türkiye'de suçtur. TCK 243 izinsiz girişi, 244 sistemi bozmayı ve veriyi değiştirmeyi, 245 kart kötüye kullanımını cezalandırır. Sahibin yazılı izniyle, belirlenen kapsamda yapılan test ise etik hackerlıktır. Bug bounty programları ve sözleşmeli sızma testleri bu izne dayanır.
Türkiye'de "hacker" kelimesi yasada geçmez. Kanun bir unvanı değil, bir fiili cezalandırır: izinsiz girmek, bozmak, veri almak. Aynı teknik işi yapan iki kişiden biri maaş alır, öteki ifade verir. Aradaki fark çoğu zaman tek bir belgedir: yazılı izin.
Bu yazıda Türk Ceza Kanunu'nun bilişim maddelerini güncel metinden, cezalarıyla birlikte veriyoruz. 2025'te yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu'nun getirdiği yeni suçları da ekledik. Son bölümde bir açık bulduğunda ne yapacağını adım adım anlatıyoruz. Metin genel bilgilendirmedir, hukuki tavsiye değildir; somut bir durumda bir avukata danış.
Hacking hangi durumda suç olur?
İzinsiz yapılan hacking suçtur; sistemin sahibinden yazılı izin alınarak yapılan test ise etik hackerlıktır. Kanun "hukuka aykırı" girişi cezalandırır. TCK 26/2'ye göre hak sahibinin açıkça verdiği rıza çerçevesindeki fiile ceza verilmez. Etik hackerlığın bütün yasal zemini bu iki cümlenin arasındadır.
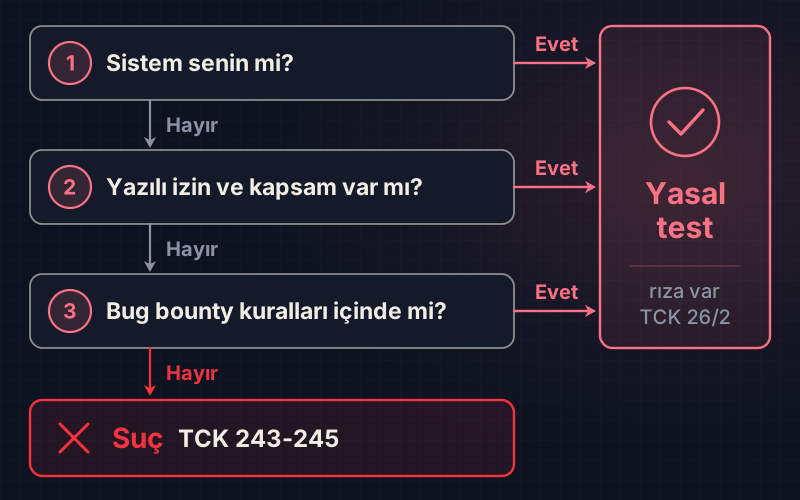
Pratikte üç soru sor:
- Bu sistem kimin? Sahibi ya da sahibi adına yetkili kişi kim?
- Bu kişi bana neyi, ne zaman, hangi yöntemle test etmem için izin verdi?
- İzni kanıtlayabilir miyim? Yazılı belge, e-posta, program kuralları elimde mi?
Üçüne de net cevap veremiyorsan dur. Merak, iyi niyet ya da "zaten açık bırakmışlardı" düşüncesi bu boşluğu doldurmaz.
TCK 243, 244 ve 245 ne diyor, cezalar ne?
Bilişim suçları TCK'nın "Bilişim Alanında Suçlar" bölümündeki 243, 244, 245 ve 245/A maddelerinde düzenlenir. Aşağıdaki tablo mevzuat.gov.tr'deki güncel metne (Ağustos 2026 sürümü) dayanır. Cezalar kanundaki alt ve üst sınırlardır; hâkim somut olaya göre belirler.
| Madde | Fiil | Kanundaki ceza |
|---|---|---|
| 243/1 | Bir bilişim sistemine hukuka aykırı girmek ya da orada kalmaya devam etmek | 1 yıla kadar hapis ya da adli para cezası. |
| 243/2 | Aynı fiil, bedeli ödenerek kullanılan bir sistemde | Ceza yarısına kadar indirilir. |
| 243/3 | Giriş yüzünden sistemdeki veriler yok olur ya da değişirse | 6 aydan 2 yıla kadar hapis. |
| 243/4 | Sisteme girmeden, veri trafiğini teknik araçla izlemek | 1 yıldan 3 yıla kadar hapis. |
| 244/1 | Sistemin işleyişini engellemek ya da bozmak | 1 yıldan 5 yıla kadar hapis. |
| 244/2 | Veriyi bozmak, silmek, değiştirmek, erişilmez kılmak, sisteme veri koymak, veriyi başka yere göndermek | 6 aydan 3 yıla kadar hapis. |
| 244/3 | Bu fiiller banka, kredi kurumu ya da kamu sistemine karşı işlenirse | Ceza yarı oranında artar. |
| 244/4 | Bu fiillerle haksız çıkar elde edilirse | 2 yıldan 6 yıla kadar hapis ve 5.000 güne kadar adli para cezası. |
| 245/1 | Başkasının banka ya da kredi kartını rızası olmadan kullanmak | 3 yıldan 6 yıla kadar hapis ve 5.000 güne kadar adli para cezası. |
| 245/2 | Sahte kart üretmek, satmak, satın almak | 3 yıldan 7 yıla kadar hapis ve 10.000 güne kadar adli para cezası. |
| 245/3 | Sahte kartla yarar elde etmek | 4 yıldan 8 yıla kadar hapis ve 5.000 güne kadar adli para cezası. |
| 245/A | Yalnız bu suçlar için yapılmış cihaz, program ya da şifreyi üretmek, satmak, bulundurmak | 1-3 yıl hapis, 5.000 güne kadar adli para cezası. |
İki ayrıntıya dikkat et. 243/4, "sisteme girmedim, sadece trafiği dinledim" savunmasını kapatır. Kafede ortak ağın trafiğini izlemek bu fıkraya girebilir. 245/A ise metinde "münhasıran", yani yalnızca suç için yapılmış araçlardan söz eder. Nmap ya da Burp Suite gibi çift kullanımlı araçların durumu somut olaya göre değerlendirilir. Seni koruyan şey aracın adı değil, izin ve kapsam belgesidir.
Kişisel veri ve dolandırıcılık maddeleri neden işin içine girer?
İzinsiz girişte çoğu zaman tek suç kalmaz. İçeride kişisel veri görürsen ve kopyalarsan başka maddeler devreye girebilir:
| Madde | Fiil | Kanundaki ceza |
|---|---|---|
| 135/1 | Kişisel verileri hukuka aykırı kaydetmek | 1 yıldan 3 yıla kadar hapis. |
| 136/1 | Kişisel verileri hukuka aykırı vermek, yaymak ya da ele geçirmek | 2 yıldan 4 yıla kadar hapis. |
| 158/1-f | Bilişim sistemini araç olarak kullanıp dolandırmak | 3 yıldan 10 yıla kadar hapis; bu bentte alt sınır 4 yıl. |
TCK 137'ye göre 135 ve 136, bir mesleğin verdiği kolaylık kullanılarak işlenirse ceza yarı oranında artar. Sistem yöneticisinin yetkisini kötüye kullanması buna örnektir. 158/1-f için ayrıca adli para cezası, suçtan elde edilen menfaatin iki katından az olamaz. Kişisel verinin şirket tarafındaki yükümlülükleri için KVKK 72 saat bildirim yazımıza bakabilirsin.
7545 sayılı Siber Güvenlik Kanunu neyi değiştirdi?
7545 sayılı Siber Güvenlik Kanunu 19 Mart 2025'te Resmî Gazete'de (sayı 32846) yayımlandı ve aynı gün yürürlüğe girdi. Kanun, 8 Ocak 2025'te 177 sayılı Cumhurbaşkanlığı Kararnamesi ile kurulan Siber Güvenlik Başkanlığı'na geniş görev ve denetim yetkisi verir. TCK'yı kaldırmaz; onun yanına yeni suçlar ekler. 31 Temmuz 2026'da yürürlüğe giren 7590 sayılı Kanun da bazı maddeleri değiştirdi.
| 7545 m.16 | Fiil | Ceza |
|---|---|---|
| Fıkra 1 | Denetimde istenen bilgi, belge, yazılım ya da donanımı vermemek | 1-3 yıl hapis, 500-1.500 gün adli para cezası. |
| Fıkra 2 | Gerekli onay ya da yetkiyi almadan faaliyet yürütmek | 2-4 yıl hapis, 1.000-2.000 gün adli para cezası. |
| Fıkra 4 | Sızmış kişisel ya da kritik kamu verisini izinsiz paylaşmak, satmak | 3-5 yıl hapis. |
| Fıkra 5 | Olmayan bir veri sızıntısını panik yaratmak ya da hedef göstermek için duyurmak | 2-5 yıl hapis. |
| Fıkra 6 | Türkiye'nin siber uzaydaki gücüne saldırmak, elde edilen veriyi bulundurmak | 8-12 yıl; veriyi yaymak ya da satmak 10-15 yıl hapis. |
| Fıkra 10 | Madde 7'deki bildirim ve iş birliği yükümlülüklerine uymamak | 1-10 milyon TL idari para cezası. |
Güvenlik araştırmacısı için en önemli iki fıkra 4 ve 5'tir. Bir forumda gördüğün sızıntı dosyasını "kanıt" diye paylaşmak 4. fıkraya girebilir. Doğrulamadığın bir sızıntıyı sosyal medyada duyurmak da 5. fıkranın konusu olabilir.
Kanun ayrıca hizmet sunan kurumlara, tespit ettikleri zafiyet ve siber olayları gecikmeden Başkanlığa bildirme yükümlülüğü getirir (m.7/1-b). Siber güvenlik hizmeti veren şirketler, dernekler ve vakıflar da sertifikasyon ve yetkilendirme sürecine tabi olacak. Süre, uygulama düzenlemeleri yürürlüğe girdikten sonra bir yıldır (geçici m.1/4). Başkanlığın mevzuat sayfasında Ekim 2026 itibarıyla bu sertifikasyon düzenlemesi henüz listelenmiyor. Ayrıntılı bir giriş için GRC ve mevzuat yolundaki 7545 dersine bak.
"Merak ettim, sadece baktım" savunması neden işe yaramaz?
TCK 243/1'in metni girişin amacını ya da bir zarar doğmasını aramaz; hukuka aykırı girmek ya da içeride kalmak yeter. Veri silinirse ya da değişirse ceza artar (243/3). Veriye dokunmak ise ayrı bir suçtur (244/2). Yani "bir şey yapmadım" cümlesi, suçun temel hâlini ortadan kaldırmaz.
Siber Güvenlik Başkanlığı'nın Zafiyet Bildirim Politikası da aynı çizgide. Politikaya göre üretici, saldırgan davranış tespit ettiği kullanıcının "zafiyet araması" yaptığını mazeret olarak kabul etmek zorunda değil. Yetkisiz her davranış için hukuk yolu açık. Kanıt toplarken açığı sömürmek de saldırgan davranış sayılıyor; açığın var olduğunu göstermek yeterli.
Sık rastlanan senaryolar:
- Okul ya da şirket portalında adres çubuğundaki numarayı değiştirip başkasının kaydını açmak.
- Eski bir partnerin şifresini bildiğin için hesabına girmek. Şifreyi bilmek, girme yetkisi değildir.
- Shodan'da gördüğün açık bir panele "bir bakayım" diye giriş yapmak.
- Ortak Wi-Fi ağında başkalarının trafiğini dinlemek.
- Bulduğun bir hatayı göstermek için tablodan birkaç kayıt indirmek.
Bunların hiçbirinde teknik beceri suçu ortadan kaldırmaz. Sonucu belirleyecek olan savcılık ve mahkemedir. Ayrıca bir mahkûmiyet ya da hükmün açıklanmasının geri bırakılması kararı, ileride kamuda iş başvurularında karşına çıkar. 7315 sayılı Kanun'a göre arşiv araştırması bu kararları da kapsar.
Etik hackerlığın yasal zemini nedir?
Etik hackerlık, sistem sahibinin yazılı izniyle, belirlenen kapsamda ve kurallarda yapılan güvenlik testidir. İzin genellikle bir sözleşme ve onun ekindeki yetki mektubuyla verilir. Kırmızı takımda buna "rules of engagement" da denir. İyi bir yetki belgesinde şunlar olur:
- Taraflar ve imza yetkisi: izni veren kişinin o sistem için gerçekten yetkili olduğu yazılır.
- Kapsam: test edilecek alan adları, IP aralıkları, uygulamalar ve test hesapları tek tek sayılır.
- Kapsam dışı: dokunulmayacak sistemler ve üçüncü taraf hizmetler açıkça yazılır.
- Zaman penceresi: hangi gün ve saatlerde test yapılacağı belirtilir.
- Yöntem sınırları: hizmet reddi, sosyal mühendislik, fiziksel test serbest mi, yasak mı yazılır.
- Veri kuralları: bulunan kişisel verinin kopyalanmayacağı, raporun nasıl saklanıp imha edileceği yazılır.
- Acil durum iletişimi: bir şey ters giderse kimi, hangi numaradan arayacağın yazılır.
Bulut ya da barındırma hizmetindeki bir sistemi test ediyorsan, sağlayıcının kendi test politikasına da bak. Müşterinin izni, sağlayıcının ortak altyapısını kapsamayabilir. Kırmızı takım yolundaki kapsam ve yetki belgesi dersi bu belgeyi örnekle anlatır. Bütün yolu Kırmızı Takım sayfasında görebilirsin.
Bug bounty programında seni ne korur?
Bug bounty programında seni koruyan şey, programın yayımladığı kapsam ve kurallardır; bunlar şirketin verdiği rızanın sınırını çizer. Kuralların içinde kaldığın sürece test yetkilidir. Kapsam dışına çıktığın anda bu güvence biter.
Birçok program "safe harbor" maddesi kullanır. HackerOne'ın "Gold Standard Safe Harbor" metni, iyi niyetli ve kurallara uyan araştırmacıya karşı hukuki işlem başlatılmayacağını taahhüt eder. Ama HackerOne'ın kendi açıklamasına göre bu güvence kapsam dışı varlıkları, üçüncü taraf sistemleri ve şantaj gibi kötü niyetli işleri kapsamaz.
İfşa kuralları da önemlidir. HackerOne'ın ifşa yönergesine göre çözülmüş bir rapor, taraflar itiraz etmezse 30 gün içinde yayımlanabilir. Şirket ifşa talebine 180 gün yanıt vermezse araştırmacı raporu açıklayabilir. Bunun şartı, en az 30 günde bir takip yapmış olmaktır. Programın kendi kuralı bundan farklıysa onu uygula.
Pratik kurallar:
- Kapsamı her test öncesi yeniden oku; programlar kapsamı günceller.
- Kendi test hesaplarını kullan, gerçek kullanıcı verisine dokunma.
- Hizmeti yavaşlatacak otomatik taramaları kurallar izin vermiyorsa çalıştırma.
- Açığı kanıtlayınca dur, daha derine inme.
- Rapor kapanmadan bulguyu sosyal medyada paylaşma.
Türkiye'den başlamak için bug bounty ile para kazanma rehberimize ve ilk raporunu yazma yazımıza bak.
Programı olmayan bir sistemde açık bulursan ne yaparsın?
Programı olmayan bir sistemde rastlantıyla açık fark edersen, istismar etmeden durup sorumlu ifşa yolunu izlemelisin. Sorumlu ifşa, açığı önce sahibine bildirmek ve düzeltme için makul süre tanımak demektir. Adımlar:
- Dur. Daha fazla veri çekme, hesap açma ya da açığı yeniden deneme.
- Ne gördüğünü, hangi tarih ve saatte gördüğünü kısa bir notla yaz. Kişisel veriyi not alma.
- Kurumun security.txt dosyasına ya da güvenlik iletişim adresine bak ve oradan bildir.
- Yerli bir yazılım ürününde açık bulduysan Siber Güvenlik Başkanlığı'nın CVE Başvuru Formu'nu kullan.
- Oltalama sitesi, zararlı bağlantı ya da veri sızıntısı gibi durumlar için Başkanlığın İhbar Formu'nu kullan. E-posta adresi [email protected]'dir.
- Yanıt gelene kadar bulguyu kimseyle paylaşma.
USOM'un hizmetleri artık Siber Güvenlik Başkanlığı'na bağlı ve siberguvenlik.gov.tr üzerinden yürüyor. Başkanlığın politikasına göre bildirim önce üreticiye yapılır. Açık üreticiye bildirildiği andan itibaren kapatma süresi kritik açıkta bir hafta, yüksekte iki, ortada üç, düşükte dört haftadır. Açık 90 gün içinde giderilmezse, zafiyetli nokta açık edilmeden ilan edilebilir.
Politika iki sınır da koyar. Yalnız Türkiye'de üretilen yazılımlar ve başka bir CNA'nın kapsamına girmeyen, Türkiye'de yaygın kullanılan ürünler değerlendirilir. Tek bir web sitesine özgü açıklar CVE sürecine alınmaz; bunları doğrudan site sahibine bildirirsin.
Yasal olarak nerede pratik yapabilirsin?
Yasal pratik için kendi kurduğun lab, CTF yarışmaları, eğitim platformlarının hedefleri ve kapsamı yazılı bug bounty programları güvenli alanlardır. AltaySec Akademi'deki lablar da tam bu iş için hazırlanmış kapalı senaryolardır.
Önerilen sıra:
- Siber Güvenlik Temelleri yolundaki Etik ve yasal sınır dersiyle başla.
- Kırmızı Takım yolunda keşiften rapora kadar ilerle; son modül kapsam belgesi ve yasal çerçeveyi işler.
- Kurumsal tarafı merak ediyorsan GRC ve Mevzuat yolunda KVKK, 7545 ve bildirim yükümlülüklerini çalış.
- Hazır hissettiğinde kapsamı net bir bug bounty programı seç.
Kaynaklar
- 5237 sayılı Türk Ceza Kanunu, mevzuat.gov.tr (güncel metin).
- 7545 sayılı Siber Güvenlik Kanunu, mevzuat.gov.tr.
- 177 sayılı Cumhurbaşkanlığı Kararnamesi, mevzuat.gov.tr.
- Siber Güvenlik Başkanlığı, Zafiyet Bildirim Politikası.
- Siber Güvenlik Başkanlığı, İhbar Formu.
- HackerOne, Safe Harbor Overview ve FAQ.
- HackerOne, Disclosure Guidelines.
- 7315 sayılı Güvenlik Soruşturması ve Arşiv Araştırması Kanunu.
Sık sorulan sorular
Kendi bilgisayarımı ya da ev ağımı test etmek suç mu?
Sahibi ve tek kullanıcısı olduğun bir sistemde test yapmak, kanunun aradığı başkasının sistemine hukuka aykırı giriş tablosuna uymaz. Sınır, başkasının cihazı, hesabı ya da trafiği işin içine girdiğinde başlar. Ev ağını aile ya da ev arkadaşlarınla paylaşıyorsan onların cihazlarına dokunma; en temizi ayrı bir sanal lab kurmaktır.
Bug bounty programında kapsam dışı bir açık bulursam ne olur?
Kapsam, şirketin test için verdiği rızanın sınırıdır. Kapsam dışı bir varlıkta test yapmak bu rızanın dışında kalır ve safe harbor güvencesi de genellikle bu alanı korumaz. Rastlantıyla bir şey fark ettiysen istismar etmeden dur, programın kurallarına bak ve yalnız gözlemini kısa bir notla bildir.
Türkiye'de bir güvenlik açığını nereye bildirebilirim?
Önce kurumun kendi güvenlik iletişim adresine ya da security.txt dosyasındaki kanala bildir. Yerli bir yazılım ürünündeki açık için Siber Güvenlik Başkanlığı'nın CVE Başvuru Formu, oltalama ya da veri sızıntısı gibi durumlar için İhbar Formu kullanılır. USOM hizmetleri artık siberguvenlik.gov.tr üzerinden yürüyor.
Bilişim suçu kaydı kamuda iş bulmayı etkiler mi?
Etkileyebilir. 7315 sayılı Kanun'a göre kamu görevine atanacak herkes için arşiv araştırması yapılır ve bu araştırma adli sicil kaydını, hükmün açıklanmasının geri bırakılması kararlarını ve süren soruşturmaları kapsar. Siber Güvenlik Başkanlığı'nın 2026 ilanı da bazı suçlardan verilen bu tür kararları açıkça engel sayıyor.
Pentest için yazılı izin belgesinde neler olmalı?
Belgede izni verenin yetkisi, test edilecek alan adları ve IP aralıkları, kapsam dışı sistemler, tarih ve saat penceresi yazmalı. Hizmet reddi ya da sosyal mühendislik gibi yöntemlerin serbest olup olmadığı, bulunan kişisel verinin nasıl korunup imha edileceği ve acil durumda aranacak kişi de belgede yer almalı.
- hacking yasal mı
- bilişim suçları cezası
- tck 243
- etik hacker
- siber güvenlik kanunu
İlgili yazılar
- Hack Öğrenmek İstiyorum: Yasal Yoldan Adım Adım BaşlangıçEğitim · 8 dk okuma
- Bug Bounty ile Para Kazanmak: Türkiye'den Gerçekçi RehberBug Bounty · 9 dk okuma
- KVKK Veri İhlali Bildirimi: 72 Saat Kuralı ve Bildirim SüreciUyum ve Mevzuat · 7 dk okuma
- İlk Bug Bounty Raporunu Nasıl Yazarsın? (Şablonla)Bug Bounty · 8 dk okuma