
İki Adımlı Doğrulama (2FA) Nedir, Hangisi En Güvenli?
İki adımlı doğrulama (2FA), hesaba girerken parolanın yanında ikinci bir kanıt isteyen güvenlik katmanıdır. Bu kanıt telefona gelen kod, uygulama onayı, güvenlik anahtarı ya da passkey olabilir. En güvenli seçenekler oltalamaya dayanıklı passkey ve FIDO2 güvenlik anahtarıdır; SMS ve e-posta kodu ise en zayıf halkadır.
Parolan bir veri sızıntısında çoktan internete düşmüş olabilir. Bunu bilmen gerekmez; saldırganın elinde parolan olsa bile hesabına giremiyorsa sorun büyük ölçüde çözülmüştür. Bu yazıda iki adımlı doğrulamanın nasıl çalıştığını, yöntemlerin güvenlik sıralamasını, her birine karşı bilinen saldırıları ve Türkiye'de e-Devlet ile bankalardaki seçenekleri göreceksin.
İki adımlı doğrulama (2FA) nedir?
İki adımlı doğrulama (2FA, iki faktörlü kimlik doğrulama), girişte parolaya ek olarak farklı türden ikinci bir kanıt isteyen güvenlik katmanıdır. Kanıtlar üç sınıfa ayrılır: bildiğin bir şey (parola, PIN), sahip olduğun bir şey (telefon, güvenlik anahtarı) ve olduğun bir şey (parmak izi, yüz). İki ya da daha fazla kanıt kullanan yöntemlerin genel adı ise çok faktörlü doğrulamadır (MFA).
Etkisi ölçülmüş durumda. Microsoft araştırmacılarının 2023 tarihli çalışmasına göre MFA, hesap ele geçirilme riskini %99,22 azaltıyor. Parolası zaten sızmış hesaplarda bile azalma %98,56. Bu yüzden 2FA, tek başına açabileceğin en etkili güvenlik ayarlarından biridir.
2FA yöntemlerinin güvenlik sıralaması nasıl?
En güvenli yöntemler passkey ve FIDO2 güvenlik anahtarıdır; en zayıfı ise SMS ve e-posta kodudur. Aradaki fark, yöntemin sahte bir siteye karşı dayanıp dayanmadığıdır. CISA'nın 2022 tarihli rehberi de yöntemleri bu ölçüte göre en güçlüden en zayıfa sıralar.
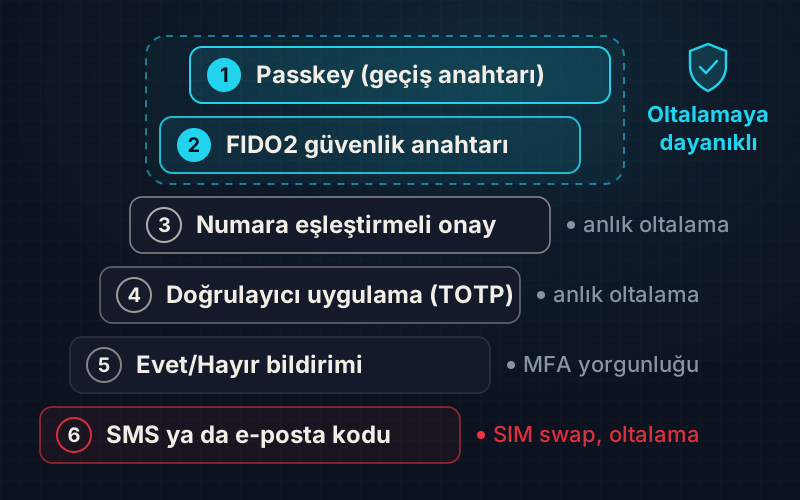
| Sıra | Yöntem | Nasıl çalışır? | Bilinen saldırı | Oltalamaya dayanıklı mı? |
|---|---|---|---|---|
| 1 | Passkey (geçiş anahtarı) | Cihazdaki kriptografik anahtar, ekran kilidinle açılır. | Kayda değer saldırı yok; asıl risk eşitlendiği bulut hesabı. | Evet. |
| 2 | FIDO2 güvenlik anahtarı | USB ya da NFC ile takılan fiziksel anahtar. | Anahtarın çalınması ve PIN'in bilinmesi. | Evet. |
| 3 | Numara eşleştirmeli uygulama onayı | Ekrandaki sayıyı uygulamaya yazarsın. | Gerçek zamanlı oltalama proxy'si. | Hayır, ama yorgunluk saldırısına dayanıklı. |
| 4 | Doğrulayıcı uygulama (TOTP) | Uygulama 30 saniyede bir yeni kod üretir. | Gerçek zamanlı oltalama proxy'si. | Hayır. |
| 5 | Sadece "Evet/Hayır" onayı | Bildirime dokunup onaylarsın. | MFA yorgunluğu, yanlışlıkla onay. | Hayır. |
| 6 | SMS ya da e-posta kodu | Kod mesajla ya da e-postayla gelir. | SIM kart değiştirme, SS7, oltalama, ele geçirilmiş e-posta. | Hayır. |
Tablonun ana dersi şu: elle yazdığın her kod, sahte siteye de yazılabilir. NIST SP 800-63B-4 de elle girilen tek kullanımlık kodları açıkça "oltalamaya dayanıklı değil" diye sınıflar. Yine de en zayıf 2FA bile hiç olmamasından iyidir.
SMS kodu neden en zayıf halka?
SMS kodu, telefon numarana bağlıdır ve numara senden habersiz başka bir SIM karta taşınabilir. Bu saldırıya SIM kart değiştirme (SIM swap) denir. Saldırgan operatörü sahte belge ya da içeriden yardımla kandırır, numaranı kendi kartına aldırır ve kodların hepsi ona gelir.
FBI'ın Şubat 2022 uyarısına göre ABD'de 2018-2020 arasında 320 SIM swap şikâyeti ve yaklaşık 12 milyon dolar kayıp bildirildi. Yalnız 2021'de şikâyet 1.611'e, kayıp 68 milyon doların üzerine çıktı. NIST, SMS ile doğrulamayı "kısıtlı" (restricted) yöntem sayar; kurumların alternatif sunmasını ister.
Türkiye'de bankalar için kural daha da net. BDDK'nın 2020 tarihli Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmeliği'nin 34. maddesi, bankanın etkinleştirilmiş mobil uygulamada girişte ya da işlem onayında SMS ile kod kullanmasını yasaklar. SMS yalnız uygulamanın ilk kurulumu gibi durumlarda kullanılabilir. Bu yüzden bankanın mobil uygulamasındaki "mobil onay" ya da "dijital şifre" özelliği, SMS'ten daha güvenlidir.
Gerçek zamanlı oltalama 2FA'yı nasıl atlatır?
Gerçek zamanlı oltalamada saldırgan, sen ile gerçek site arasına bir aracı (proxy) koyar; parolanı ve 2FA kodunu anında gerçek siteye iletir ve giriş sonrası oluşan oturum çerezini çalar. Bu yönteme "adversary-in-the-middle" (AiTM) denir. Çerez elindeyse, 2FA bir daha sorulmaz.
Microsoft, Temmuz 2022'de böyle bir kampanyanın Eylül 2021'den beri 10 binden fazla kurumu hedef aldığını açıkladı. Önerdiği çözüm, FIDO2 tabanlı oltalamaya dayanıklı doğrulamadır. Passkey ve güvenlik anahtarı, imzayı yalnız kayıtlı oldukları alan adı için üretir. Sahte alan adında anahtar çalışmaz; kullanıcı kandırılsa bile tarayıcı kandırılmaz. Oltalamanın genel işaretleri için phishing rehberimize bakabilirsin.
MFA yorgunluğu (push bombing) nedir?
MFA yorgunluğu, parolanı ele geçiren saldırganın telefonuna art arda onay bildirimi göndererek seni sonunda "Onayla"ya bastırmasıdır. Gece yarısı gelen yirminci bildirimde insanlar çoğu zaman "susması için" onaylar.
Uber'in Eylül 2022 açıklaması bunu somut gösterir. Bir yüklenicinin kişisel cihazı zararlıyla ele geçirilmiş, kurumsal parolası büyük ihtimalle karanlık ağda satılmıştı. Saldırgan defalarca giriş denedi; her seferinde yükleniciye onay isteği gitti. Yüklenici sonunda birini kabul etti ve saldırgan içeri girdi.
Çözüm numara eşleştirmedir. Giriş ekranında bir sayı görünür ve onu telefondaki uygulamaya yazman gerekir. Ekranı görmeyen saldırgan sayıyı bilemez. Microsoft Authenticator'da numara eşleştirme bütün bildirimlerde açıktır ve kapatılamaz. Kural basit: senin başlatmadığın bir onay isteğini asla kabul etme ve hemen parolanı değiştir.
Passkey (geçiş anahtarı) nedir, neden en güvenlisi?
Passkey, FIDO standardına dayanan, telefonunda, bilgisayarında ya da bir güvenlik anahtarında saklanan ve cihazının kilidini açar gibi parmak izi, yüz ya da PIN ile kullandığın bir giriş kimliğidir. Sunucuda yalnız açık anahtar durur. Yani sitenin veritabanı sızsa bile çalınacak bir parola yoktur.
İki türü var. Eşitlenen passkey'ler Apple, Google ya da parola yöneticin üzerinden cihazların arasında taşınır. Cihaza bağlı passkey'ler ise tek bir cihazdan, örneğin bir güvenlik anahtarından çıkmaz. NIST'in Ağustos 2025'te yayımlanan SP 800-63B-4 sürümü, eşitlenen anahtarları orta güvence seviyesinde (AAL2) kabul eder; en yüksek seviye (AAL3) için cihaza bağlı anahtar ister.
Etkisi sahada da görüldü. Google'ın 2019'da NYU ve UC San Diego ile yaptığı bir yıllık araştırmada, yalnız güvenlik anahtarı kullanan hiçbir kullanıcı hedefli oltalamaya kurban gitmedi. Aynı araştırmada SMS kodu hedefli saldırıların %76'sını, cihaz üzerindeki onay istemi ise %90'ını durdurdu.
Türkiye'de e-Devlet ve bankalar hangi seçenekleri sunuyor?
e-Devlet Kapısı'nda isteğe bağlı "İki Aşamalı Giriş" özelliği var; bankalar ise BDDK kuralı gereği zaten iki bileşenli doğrulama kullanmak zorunda. e-Devlet'te bu özelliği tarayıcıda Şifre ve Güvenlik Ayarlarım sayfasındaki "İki Aşamalı Giriş İşlemleri" menüsünden açarsın.
Açtıktan sonra şifre adımının ardından şu yollardan biriyle onay verirsin:
- Kayıtlı cihazındaki e-Devlet uygulamasına gelen anlık bildirimi onaylayarak.
- Uygulamadaki "Mobil Onay" menüsünden ya da karekodu okutarak.
- Turkcell kullanıcısıysan BiP'e gelen kodla.
- Kimlikle doğrulanmış telefon numarana gelen SMS ile.
- Bildirim gelmezse önceden aldığın yedek kodla.
Bu özellik için telefon numaranın kimlikle doğrulanmış olması gerekir. Bunu çipli kimlik kartını NFC ile telefona okutarak, e-imza ya da mobil imzayla giriş yaparak veya PTT şubesinde yapabilirsin. Mümkünse SMS yerine kayıtlı cihaz onayını kullan.
Bankacılıkta BDDK yönetmeliği, bilgi, sahiplik ve biyometri sınıflarından birbirinden bağımsız iki bileşeni şart koşar. İki bileşenli doğrulama olmadan yapılan bir işlemde, işlemi müşterinin yaptığını ispat yükü bankaya düşer.
Popüler hesaplarda 2FA nasıl açılır?
Çoğu hesapta 2FA, güvenlik ya da şifre ayarlarının altındadır ve beş dakikadan kısa sürer. Aşağıdaki tablo menü yollarını ve önerilen yöntemi özetler.
| Hesap | Menü yolu | Önerilen yöntem |
|---|---|---|
| Google Hesabı > Güvenlik ve oturum açma > 2 Adımlı Doğrulama | Geçiş anahtarı ya da güvenlik anahtarı. | |
| Apple Hesabı | Ayarlar > adın > Giriş Yapma ve Güvenlik > İki faktörlü kimlik doğrulama | Güvenilir cihaz onayı. |
| Profil > menü > Hesaplar Merkezi > Şifre ve güvenlik > İki faktörlü kimlik doğrulama | Doğrulayıcı uygulama. | |
| Ayarlar > Hesap > İki adımlı doğrulama > Etkinleştir | 6 haneli PIN ve e-posta adresi. | |
| e-Devlet | Şifre ve Güvenlik Ayarlarım > İki Aşamalı Giriş İşlemleri | Kayıtlı cihaz onayı. |
WhatsApp'ın iki adımlı doğrulaması biraz farklıdır. Numaran başka telefona kurulmak istendiğinde SMS kodunun yanında senin belirlediğin 6 haneli PIN'i de ister. Hesap ele geçirme vakalarının çoğu bu PIN açık olmadığı için yaşanır. Ayrıntılar için WhatsApp hesabım ele geçirildi ve Instagram hesabım çalındı rehberlerine bak.
Yedek kodları nasıl saklamalısın?
Yedek kodlar, telefonunu kaybettiğinde hesabına girebilmeni sağlayan tek kullanımlık kodlardır; 2FA'yı açtığın anda bunları almalı ve güvenli bir yerde saklamalısın. Google her seferinde 8 haneli 10 kod verir. Kullanılan kod bir daha çalışmaz, yeni set alınca eski set geçersiz olur. e-Devlet de iki aşamalı giriş menüsünde yedek kod sunar.
- Kodları parola yöneticindeki güvenli nota kaydet ya da kâğıda yazıp evde sakla.
- Kodların ekran görüntüsünü galeride tutma; galeri buluta eşitlenir.
- Doğrulayıcı uygulama kullanıyorsan uygulamanın yedekleme ya da cihaz taşıma özelliğini aç.
- Mümkünse ikinci bir passkey ya da güvenlik anahtarı tanımla.
- Bir kodu kullandıysan ya da başkasının gördüğünden şüpheleniyorsan yeni set oluştur.
Hangi yöntemi seçmelisin?
En pratik kural şu: hesap destekliyorsa passkey, desteklemiyorsa doğrulayıcı uygulama, o da yoksa SMS. Önce e-postanı korumalısın, çünkü diğer hesapların sıfırlama bağlantıları oraya gelir. Ardından banka, e-Devlet ve sosyal medya gelir.
Parolalarını bir yöneticide tutup her hesaba farklı parola vermek, 2FA'nın en iyi tamamlayıcısıdır; bunu parola yöneticisi rehberinde anlattık. Kavramları eğlenceli biçimde pekiştirmek istersen Parola oyununda takımınla tek kelimelik ipuçlarından siber güvenlik kartlarını bulmaya çalış. Kimlik doğrulamanın arka planını görmek istersen AltaySec Akademi'nin ücretsiz Web Uygulama Güvenliği yolu oturum hatalarını ve MFA'yı uygulamalı anlatır.
Kaynaklar
- NIST SP 800-63B-4, Authentication and Authenticator Management (Ağustos 2025): SMS'in kısıtlı sayılması ve oltalamaya dayanıklılık.
- CISA, Implementing Phishing-Resistant MFA (Ekim 2022): yöntemlerin güçlüden zayıfa sıralaması.
- FBI IC3, SIM swap uyarısı (Şubat 2022): şikâyet ve kayıp rakamları.
- Microsoft, AiTM oltalama kampanyası (Temmuz 2022): 10 binden fazla kurum.
- Uber, Eylül 2022 güvenlik olayı açıklaması: MFA yorgunluğu.
- Meyer ve diğerleri, How effective is multifactor authentication (2023): %99,22 risk azalması.
- e-Devlet, İki Aşamalı Giriş bilgilendirmesi: yöntemler ve yedek kod.
- BDDK yönetmeliği, Resmî Gazete 15 Mart 2020: madde 34.
Sık sorulan sorular
2FA ile MFA arasındaki fark nedir?
2FA, girişte tam iki farklı türden kanıt ister; örneğin parola ve telefondaki uygulama kodu. MFA ise iki ya da daha fazla kanıt kullanan bütün yöntemlerin genel adıdır. Yani her 2FA bir MFA'dır. Gündelik kullanımda iki adımlı doğrulama, iki faktörlü kimlik doğrulama ve MFA çoğu zaman aynı anlamda kullanılır.
Telefonumu kaybedersem hesabıma nasıl girerim?
2FA'yı açarken aldığın yedek kodlarla girersin. Google 8 haneli 10 kod verir, e-Devlet de yedek kod sunar. Yedek kodun yoksa hesabın kurtarma sürecine başvurman gerekir ve bu günler sürebilir. Bu yüzden ikinci bir güvenlik anahtarı ya da passkey tanımlamak ve kodları güvenli bir yerde saklamak en iyi önlemdir.
Doğrulayıcı uygulama SMS'ten neden daha güvenli?
Doğrulayıcı uygulama kodu telefonun içinde üretir, telefon numarana bağlı değildir. Bu yüzden SIM kart değiştirme ve SS7 gibi operatör tarafındaki saldırılar ona işlemez. Ancak kodu elle yazdığın için sahte bir siteye yine kaptırabilirsin. Oltalamaya karşı tam koruma için passkey ya da FIDO2 güvenlik anahtarı gerekir.
Passkey kullanınca parolaya hiç gerek kalmaz mı?
Passkey destekleyen sitelerde girişi parolasız yapabilirsin. Ancak birçok hesap kurtarma ya da eski cihazlar için parolayı hâlâ saklar. Bu yüzden parolanı silme, güçlü ve benzersiz tut. Passkey'ler eşitlendiği Apple, Google ya da parola yöneticisi hesabına bağlı olduğundan, o ana hesabın güvenliği de belirleyici hâle gelir.
2FA açıkken hesabım yine de çalınabilir mi?
Evet, bazı durumlarda çalınabilir. Gerçek zamanlı oltalama sitesi kodu ve oturum çerezini anında alabilir. Bilgisayardaki bilgi hırsızı zararlılar da oturum çerezlerini çalar. SIM kart değiştirme SMS kodlarını ele geçirir. Riskin büyük kısmını passkey kullanarak, başlatmadığın onayları reddederek ve cihazını temiz tutarak kapatırsın.
- 2fa nedir
- iki adımlı doğrulama
- iki faktörlü kimlik doğrulama
- passkey nedir
- hesap güvenliği
İlgili yazılar
- Parola Güvenliği ve Parola Yöneticileri RehberiGüvenlik · 7 dk okuma
- E-postam ve Şifrem Sızdırıldı mı? Nasıl Kontrol Edilir?Bireysel Güvenlik · 8 dk okuma
- WhatsApp Hesabım Ele Geçirildi: Ne Yapmalıyım?Bireysel Güvenlik · 8 dk okuma
- Phishing Nedir? Oltaya Gelmemek İçin 7 Kritik İpucu (2026)Güvenlik · 8 dk okuma