
Sahte Kargo ve Banka SMS'leri: Smishing Nasıl Anlaşılır?
Smishing, kargo, banka, e-Devlet ya da HGS adına gönderilen sahte SMS'lerle yapılan oltalamadır. Mesajdaki bağlantı seni kart, şifre ya da kimlik bilgisi isteyen sahte bir sayfaya götürür. Anlamanın en kısa yolu, bağlantıdaki alan adını sağdan okumak ve işlemi kurumun kendi uygulamasından kontrol etmektir.
Telefonuna "Gönderiniz adres bilgisi eksik olduğu için depoda bekliyor" diye bir mesaj düştü. Altında kısa bir bağlantı var. Gönderen adı da tanıdık bir kargo firması. Bir şey sipariş etmiş olabilirsin, bu yüzden mesaj mantıklı görünüyor. Dolandırıcının bütün hesabı bu "olabilir" hissine dayanıyor.
Bu rehberde Türkiye'de dolaşan sahte SMS şablonlarını göreceksin. Bir bağlantının sahte olduğunu on saniyede nasıl anlayacağını öğreneceksin. Tıkladıysan ilk saatte ne yapacağını ve nereye bildireceğini de 2026'daki güncel hâliyle bulacaksın.
Smishing nedir, neden bu kadar işe yarıyor?
Smishing, kısa mesajla yapılan oltalamadır ve işe yarar, çünkü telefon ekranı adresi küçük gösterir, insanlar da SMS'e e-postadan daha çok güvenir. Adı "SMS" ile "phishing" sözcüklerinin birleşiminden gelir. Genel oltalama mantığını phishing rehberimizde anlattık. Burada yalnız SMS'e özgü ayrıntılara bakıyoruz.
Sorunun boyutu büyük. ABD Federal Ticaret Komisyonu (FTC) Nisan 2025'te bir veri notu yayımladı. Buna göre 2024'te kısa mesaj dolandırıcılığına bağlı 470 milyon dolar kayıp bildirildi. Bu rakam 2020'nin beş katından fazla. FTC'nin listesinde ilk sırada sahte kargo teslimat mesajları var.
Türkiye'de de tablo benzer. Ulaştırma ve Altyapı Bakanı Abdulkadir Uraloğlu, Nisan 2024'te USOM verilerini paylaştı. Buna göre oltalama saldırısı sayısı 2022'de 72.209 iken 2023'te 105 bini aştı. Bu sayılar yalnız SMS'i değil, e-posta, arama sonuçları ve sosyal medya üzerinden gelen saldırıları da kapsıyor.
Türkiye'de en sık hangi sahte SMS'ler geliyor?
Türkiye'de en sık görülen sahte SMS'ler kargo, gümrük, banka, kamu borcu ve ödül şablonlarıdır. Hepsinin amacı aynı. Küçük bir ödeme ya da "doğrulama" bahanesiyle seni sahte bir sayfaya götürmek.
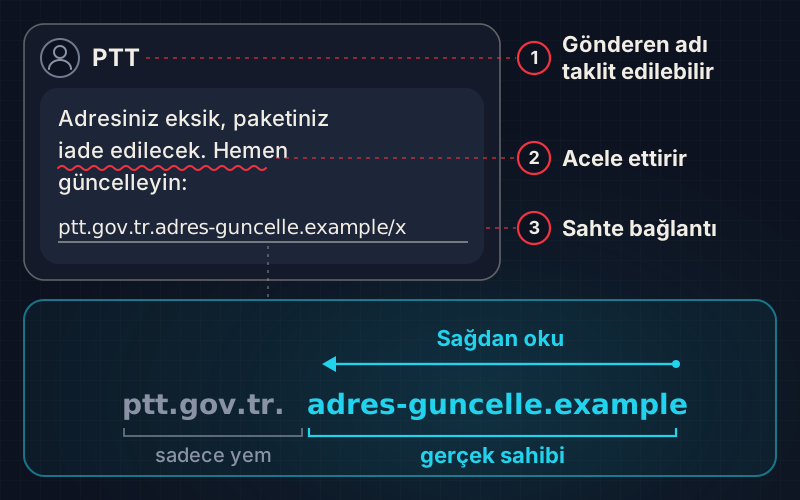
- Kargo adres güncelleme: "Adresiniz eksik, paketiniz iade edilecek, hemen güncelleyin." PTT, DHL eCommerce (eski MNG Kargo) ve diğer firmaların adı kullanılır.
- Gümrük ücreti: "Yurt dışı gönderiniz gümrükte bekliyor, vergi ödenmedi." Birkaç on liralık tutar yalnız yemdir. Asıl hedef kart bilgisidir.
- Banka uyarısı: "Hesabınız askıya alındı", "Kartınız bloke edildi" ya da "Şüpheli işlem var, onaylamıyorsanız tıklayın."
- İade ve ödül: Kart aidatı iadesi, puan, hediye ya da bonus. Türkiye Bankalar Birliği'nin dolandırıcılık rehberi bu bahaneleri ayrıca anar.
- Kamu borcu: e-Devlet, HGS geçiş borcu, trafik cezası ya da icra dosyası görünümlü mesajlar. FBI, Nisan 2024'te ABD'deki "ödenmemiş otoyol geçişi" dalgası için benzer bir uyarı yayımladı.
- İlan sitesi tuzağı: Satıcıya "ürününüz satıldı" diye sahte bir mesaj gelir. Sahte site bir kargo kodu üretir ve ürün dolandırıcıya gider. Anadolu Ajansı Teyit Hattı bu yöntemi ayrıntılı anlattı.
Yeni bir eğilim daha var. Cumhurbaşkanlığı Dezenformasyonla Mücadele Merkezi, Mart 2026 bülteninde bir uyarı yaptı. Bayram öncesinde tanıdıklardan ya da kamu kurumlarından geliyormuş gibi görünen, yapay zekâ destekli mesajlarla dolandırıcılık denendiğini bildirdi. Yani yazım hatası artık güvenilir bir işaret değil.
Gerçek SMS ile sahte SMS nasıl ayırt edilir?
Gerçek kurum mesajı seni bir bağlantıya tıklamaya zorlamaz, sahte mesaj ise acele ettirir ve kart ya da şifre ister. Aşağıdaki tabloyu bir mesaj geldiğinde kontrol listesi gibi kullan.
| Neye bak? | Gerçek mesaj | Sahte mesaj |
|---|---|---|
| Bağlantı | Ya hiç yoktur ya da kurumun kendi alan adına gider. | Kısaltılmış, tuhaf uzantılı ya da kurum adını taklit eden bir adrestir. |
| İstenen bilgi | Kart numarası, CVV ya da şifre istemez. | Kart bilgisi, CVV ya da SMS şifresi ister. |
| Ödeme | Ücret varsa kurumun uygulamasında ya da teslimatta görünür. | Bağlantıdan hemen küçük bir ödeme ister. |
| Dil | Sakin ve bilgilendiricidir. | "Son iki saat", "iade edilecek", "hesabınız kapanacak" der. |
| Karşılık | Aynı bilgi kurumun uygulamasında da vardır. | Uygulamada ya da çağrı merkezinde karşılığı yoktur. |
| Sondaki kod | B ile başlayan işletmeci kodu olabilir. | Kod olabilir de, olmayabilir de. Tek başına kanıt değildir. |
Bağlantıdaki alan adı nasıl okunur?
Bir adresin gerçek sahibini bulmak için "https://" kısmını atla, ilk eğik çizgiye kadar oku ve o parçanın en sağına bak. Solda kurumun adı yazsa bile asıl sahip en sağdaki kısımdır. Aşağıdaki örnekler uydurmadır.
https://www.ptt.gov.tr/gonderi-takip       -> sahibi: ptt.gov.tr
https://ptt.gov.tr.adres-guncelle.example/x -> sahibi: adres-guncelle.example
https://ptt-gov-tr.example/odeme             -> sahibi: ptt-gov-tr.example
https://bit.ly/...                         -> nereye gittiği görünmez
Kurumlar da bu kuralı kendileri söylüyor. PTT, Şubat 2024'teki uyarısında ".ptt.gov.tr" uzantılı site dışından gelen bağlantıların kendisine ait olmadığını açıkladı. DHL eCommerce de tek resmî adresinin dhlecommerce.com.tr olduğunu yazıyor. Firma, damga vergisi ya da başka bir ücret için sitesinden kart bilgisi istemediğini belirtiyor.
Kısaltılmış bağlantı ve gönderen adı neden yanıltır?
Kısaltılmış bağlantı gideceği adresi gizler, gönderen adı ise taklit edilebilir. Bu yüzden ikisine de tek başına güvenme. Gönderen adı taklit edildiğinde sahte mesaj, kurumun gerçek mesajlarıyla aynı konuşmada bile görünebilir.
SMS'in sonundaki B001 gibi kodları da doğru oku. BTK, 2016'dan beri metin başlıklı SMS'lerin sonuna işletmeci kodu eklenmesini zorunlu tutuyor. B001 Türk Telekom'u, B002 Turkcell'i, B003 Vodafone'u gösterir. Kod, mesajın hangi işletmeci ya da toplu SMS aracısı üzerinden geldiğini söyler. Şikâyet ederken işine yarar. Ama mesajın içeriğinin doğru olduğunu kanıtlamaz.
BTK'nın 2026 kararı sahte SMS'leri bitirdi mi?
Hayır; 1 Nisan 2026'dan beri yurt dışından gelen ve bağlantı içeren SMS ile MMS'ler operatörlerde engelleniyor, ama yurt içinden gelen ya da bağlantısız mesajlar bu kapsama girmiyor. Bakan Uraloğlu düzenlemenin ayrıntılarını 2 Nisan 2026'da anlattı. Aynı pakette toplu SMS gönderenlere güvenli elektronik imza şartı da getirildi.
Bu adım önemli, çünkü sahte kargo mesajlarının bir kısmı yurt dışı hatlardan geliyordu. Yine de üç açık kalıyor. Birincisi, yurt içi kaynaklı mesajlar. İkincisi, "şu numarayı arayın" diyen bağlantısız mesajlar. Üçüncüsü, WhatsApp ve Telegram gibi uygulamalardan gelen iletiler. Kısacası telefondaki filtre yardımcı olur, ama son kontrol hâlâ sende.
Bağlantıya tıkladıysan ne yapmalısın?
Tıklamak tek başına çoğu zaman felaket değildir. Asıl risk, sayfaya bilgi girmek, ödeme yapmak ya da dosya indirmektir. Önce ne yaptığına bak, sonra aşağıdaki ilk hamleyi yap.
| Ne yaptın? | İlk hamlen |
|---|---|
| Yalnız sayfayı açtın. | Sekmeyi kapat. Bilgi girmediysen kart iptali gerekmez. |
| Kart numarası ve CVV girdin. | Kartı banka uygulamasından kapat, bankayı ara, yeni kart iste. |
| SMS şifresi verdin. | Bankayı hemen ara, işlemi durdurmalarını ve itiraz kaydı açmalarını iste. |
| Banka ya da e-Devlet şifresi girdin. | Şifreyi resmî uygulamadan değiştir. Aynı şifreyi kullandığın her yeri de değiştir. |
| Uygulama ya da dosya indirdin. | İnterneti kapat, uygulamayı sil, banka uygulamasını yeniden kur. |
Ardından şu sırayla ilerle:
- Sayfayı kapat ve başka hiçbir alana bir şey yazma.
- Kart bilgisi girdiysen kartı banka uygulamasından hemen kapat. Sonra kartın arkasındaki numarayı arayıp kartı iptal ettir.
- Hesap hareketlerini ve kart ekstreni kontrol et. Tanımadığın her işlem için bankaya itiraz kaydı aç.
- İnternet bankacılığı, e-Devlet ve e-posta şifreni değiştir. Ardından iki adımlı doğrulamayı aç.
- Telefonunu kontrol et. Tanımadığın bir uygulama kurulduysa sil. Erişilebilirlik izni isteyen yabancı bir uygulama ciddi bir alarm işaretidir. Diğer belirtiler için telefonum hacklendi mi rehberine bak.
- Kanıtı sakla. Mesajın ekran görüntüsünü al, göndereni, saati ve bağlantıyı not et.
- Para çıktıysa il emniyet müdürlüğündeki siber birime ya da Cumhuriyet Başsavcılığına başvur.
Hukuki çerçeve de net. Türk Ceza Kanunu'nun 158. maddesi, bilişim sistemi ya da banka araç yapılarak işlenen dolandırıcılığı nitelikli sayar. Bu durumda hapis cezası dört yıldan az olamaz. Kendini banka çalışanı ya da kamu görevlisi gibi tanıtan dolandırıcı için de aynı alt sınır geçerli.
Sahte SMS'i nereye bildirirsin?
Sahte bağlantıyı Siber Güvenlik Başkanlığı'na, mesajı bankana ya da taklit edilen firmaya, para kaybını ise emniyete veya savcılığa bildirirsin. Her bildirim aynı tuzağa düşecek başka birini korur.
- Siber Güvenlik Başkanlığı: USOM'un ihbar süreçleri 2026'da siberguvenlik.gov.tr adresine taşındı. Oltalama sitesini ihbar formundan, [email protected] adresinden ya da +90 549 779 87 85 numarasından bildirebilirsin.
- Bankan: Bankanın adı kullanıldıysa çağrı merkezine haber ver. Banka bu bilgiyle diğer müşterilerini de uyarabilir.
- Kargo firması: DHL eCommerce, dolandırıcılık bildirimi için 0850 222 06 06 hattını ve [email protected] adresini duyuruyor. PTT'nin resmî kanalları ptt.gov.tr ve 444 1 788.
- Emniyet: EGM Siber Suçlarla Mücadele Daire Başkanlığı'nın sayfası egm.gov.tr/siber adresinde. Para kaybettiysen şahsen başvuru yap.
- Telefonun: Mesajı "spam olarak bildir" seçeneğiyle işaretle ve göndereni engelle.
Ailendeki yaşlıları nasıl korursun?
Yaşlı aile üyelerini korumanın en etkili yolu tek bir kural koymaktır: bağlantılı her mesajda önce sana sorsunlar. Kural basit olduğu için akılda kalır.
Bunun yanında birkaç küçük ayar yap. Telefonda bilinmeyen göndericileri ayıran filtreyi aç. Banka ve kargo uygulamalarını ana ekrana koy. Böylece "kargom nerede" sorusunun cevabı her zaman uygulamadan bakılır. Bir de şu cümleyi tekrar et: "Hiçbir kurum SMS ile kart şifresi istemez."
Sahte mesajları tanımayı nasıl pratik edersin?
Sahte mesajı tanımak bir alışkanlıktır ve en hızlı kısa, düzenli pratikle gelişir. Olta oyununda önüne e-posta, SMS, site, QR afişi ve telefon araması gelir. Her birine "olta mı, güvenli mi" diye karar verirsin. Her yanlışta nedenini görürsün. Günlük 10 modu her gün herkese aynı seti verir. Ailecek oynamak için iyi bir bahane.
Mesajın içinde bağlantı yerine bir karekod varsa QR kod dolandırıcılığı rehberine bak. Alan adı, DNS ve web isteğinin nasıl çalıştığını temelden öğrenmek istersen ücretsiz Siber Güvenlik Temelleri yolu iyi bir başlangıç.
Kaynaklar
- FTC, Top text scams of 2024 (Nisan 2025).
- İletişim Başkanlığı, Bakan Uraloğlu'nun USOM istatistikleri açıklaması (Nisan 2024).
- Siber Güvenlik Başkanlığı, ihbar formu.
- BTK, SMS'ler için 4 haneli kod uygulaması (2016).
- DHL eCommerce, sahtekârlık ve dolandırıcılık farkındalığı.
- FBI IC3, otoyol geçiş borcu smishing uyarısı (Nisan 2024).
- Türkiye Bankalar Birliği, Dolandırıcılık Eylemleri ve Korunma Yöntemleri (2022).
- Memurlar.net, Bakan Uraloğlu'nun istenmeyen SMS ve arama açıklaması (2 Nisan 2026).
Sık sorulan sorular
Sahte SMS'i açıp okumak tehlikeli mi?
Mesajı açıp okumak tek başına genellikle tehlikeli değildir. Risk, bağlantıya tıklayıp sayfaya bilgi girdiğinde, ödeme yaptığında ya da bir dosya indirdiğinde başlar. Mesaja yanıt vermek de numaranın kullanıldığını gösterebilir. En güvenli yol, bağlantıya dokunmadan ekran görüntüsü alıp mesajı spam olarak bildirmek ve göndereni engellemektir.
Kargo firmaları gümrük ücretini SMS bağlantısıyla ister mi?
Gerçek bir gümrük ücreti varsa bunu kargo firmasının kendi uygulamasında, resmî sitesinde ya da teslimat sırasında görürsün. DHL eCommerce, sitesinden bu tür ücretler için kart bilgisi istemediğini açıkça yazıyor. PTT de ptt.gov.tr dışındaki bağlantıların kendisine ait olmadığını söylüyor. Şüphede kalırsan takip numarasını uygulamaya kendin yaz.
SMS sonundaki B001 kodu mesajın gerçek olduğunu gösterir mi?
Hayır. B001, B002 ya da B003 gibi kodlar mesajın hangi işletmeci ya da toplu SMS aracısı üzerinden iletildiğini gösterir. BTK bu kodu 2016'dan beri zorunlu tutuyor. Kod şikâyet ederken işe yarar, ama içeriğin doğruluğunu kanıtlamaz. Mesajın gerçek olup olmadığını her zaman kurumun kendi uygulamasından kontrol et.
Bankadan gelen tek kullanımlık şifreyi birine söyledim, ne yapmalıyım?
Hemen kartının arkasındaki numaradan bankanı ara ve işlemi durdurmalarını iste. Tek kullanımlık şifre, dolandırıcının senin adına bir işlemi onaylamasına yeter. Banka uygulamasından kartı geçici olarak kapat, hesap hareketlerine bak ve tanımadığın işlemler için itiraz kaydı aç. Sonra internet bankacılığı şifreni de değiştir.
Yurt dışından gelen linkli SMS'ler artık tamamen engelli mi?
BTK düzenlemesiyle 1 Nisan 2026'dan beri yurt dışı kaynaklı ve bağlantı içeren SMS ile MMS'ler operatörlerde engelleniyor. Ama yurt içi kaynaklı mesajlar, bağlantısız 'bu numarayı arayın' mesajları ve WhatsApp gibi uygulamalardan gelen iletiler bu kapsamın dışında. Bu yüzden bağlantılı her mesajı yine kendin kontrol etmelisin.
Dolandırıcılıkla kaybettiğim parayı geri alabilir miyim?
Kesin bir garanti yok, ama hızlı davranmak işini kolaylaştırır. Önce bankanı arayıp kartı kapattır ve işlemlere itiraz kaydı aç. Ardından emniyete ya da Cumhuriyet Başsavcılığına şikâyette bulun ve ekran görüntüsü gibi kanıtları sakla. Paranın geri dönmesi, işlemin türüne ve bankanın incelemesinin sonucuna bağlıdır.
- sahte kargo sms
- smishing nedir
- gümrük vergisi sms dolandırıcılığı
- sahte banka sms
- oltalama
İlgili yazılar
- Phishing Nedir? Oltaya Gelmemek İçin 7 Kritik İpucu (2026)Güvenlik · 8 dk okuma
- QR Kod Dolandırıcılığı Nedir?Bireysel Güvenlik · 7 dk okuma
- Telefonum Hacklendi mi? 10 İşaret ve Ne YapmalısınBireysel Güvenlik · 10 dk okuma
- İki Adımlı Doğrulama (2FA) Nedir, Hangisi En Güvenli?Bireysel Güvenlik · 8 dk okuma