
QR Kod Dolandırıcılığı Nedir?
QR kod dolandırıcılığı (quishing), sahte bir karekodun seni oltalama sitesine ya da dolandırıcının ödeme hesabına götürmesidir. Saldırgan otopark, restoran ya da şarj istasyonundaki gerçek kodun üstüne etiket yapıştırır veya kodu e-postaya resim olarak koyar. En güçlü önlem, okuttuktan sonra açılacak adresi dokunmadan önce okumaktır.
Aralık 2021'in sonunda San Antonio polisi bir uyarı yayımladı. Şehirdeki park ödeme makinelerinin üstüne sahte karekod etiketleri yapıştırılmıştı. Ardından Austin kendi makinelerini taradı ve 29 makinede aynı etiketi buldu. Houston ise basit bir hatırlatma yaptı: belediye hiçbir zaman karekodla ödeme almamıştı.
Bu olay, karekodun neden iyi bir tuzak olduğunu gösteriyor. Siyah beyaz kareleri gözle okuyamazsın. Kod seni nereye götürecekse oraya gidersin. Bu yazıda tuzağın türlerini, Türkiye'deki karekodlu ödemeleri ve kodu açmadan önce yapacağın kontrolleri bulacaksın.
QR kod dolandırıcılığı nedir?
QR kod dolandırıcılığı, bir karekodun içine gizlenen adresle insanları sahte bir siteye, sahte bir ödemeye ya da zararlı bir uygulamaya yönlendirmektir. İngilizcede buna "QR" ve "phishing" sözcüklerinden türeyen quishing adı verilir. Yani phishing denen oltalamanın karekodlu biçimidir.
Karekod aslında yalnız bir metindir. Çoğu zaman bu metin bir internet adresidir. Saldırgan için üç avantajı var. Birincisi, adres göze görünmez. İkincisi, e-posta filtreleri resmin içindeki adresi her zaman okuyamaz. Üçüncüsü, kodu okutmak için telefona geçersin. Telefon da çoğu zaman şirketin güvenlik araçlarının dışında kalır.
FBI, Ocak 2026'da yayımladığı bir uyarıda bu son noktanın altını çizdi. Kurban kurumsal bilgisayardan kişisel telefona geçince e-posta güvenliği devreden çıkar. MITRE ATT&CK bilgi tabanı da bu tekniği T1660 numarasıyla izliyor.
QR kod dolandırıcılığının türleri nelerdir?
QR kod dolandırıcılığı üç ana biçimde karşına çıkar: fiziksel etiket, e-postadaki karekod ve ödeme karekodu. Hepsinde amaç aynı, ama işaretler farklı.
Fiziksel etiket nasıl kullanılır?
Saldırgan gerçek karekodun üstüne kendi etiketini yapıştırır. En sık hedefler otopark ödeme makineleri, restoran masalarındaki menüler, afişler ve elektrikli araç şarj istasyonlarıdır. Kod sahte bir ödeme sayfası açar ve kart bilgisini ister. FBI'ın Ocak 2022 uyarısı, etiketin altında başka bir kod olup olmadığına bakmanı öneriyor.
E-postadaki karekod neden yükselişte?
Saldırganlar e-postadaki bağlantı filtrelerini aşmak için adresi bir karekodun içine saklıyor. Microsoft'un 2026'nın ilk çeyreğine ait e-posta tehdit raporu bu artışı sayılarla gösteriyor. Karekod içeren oltalama e-postası Ocak'ta 7,6 milyondu, Mart'ta 18,7 milyona çıktı. Bu, üç ayda yüzde 146 artış demek. Kodların yüzde 70'i Mart'ta PDF eklerinin içindeydi.
Hedefli saldırılarda da aynı yöntem var. FBI'ın Ocak 2026 uyarısına göre Kuzey Kore bağlantılı Kimsuky grubu, 2025'te düşünce kuruluşlarına sahte anket, sahte "güvenli dosya" ve sahte konferans kaydı karekodları gönderdi. Kodlardan biri sahte bir Google giriş sayfasına çıkıyordu. Amaç parola ve oturum bilgisini çalmaktı. Oturum bilgisi çalınınca iki adımlı doğrulama da atlanabiliyor.
Ödeme karekodu nasıl istismar edilir?
Ödeme karekodunda risk, parayı yanlış hesaba göndermektir. Türkiye'de karekodlu ödemenin kuralları Merkez Bankası'nın TR Karekod Yönetmeliği'nde yazar. Yönetmelik 21 Ağustos 2020'de Resmî Gazete'de yayımlandı. İki tür kod tanımlar. Statik karekodun içeriği sabittir ve tekrar tekrar kullanılır. Dinamik karekod ise tek bir işlem için üretilir.
Dükkân tezgâhındaki çıkartma genelde statik koddur. Üstüne başka bir hesabın kodu yapıştırılırsa ödeme oraya gider. Bu yüzden onay ekranındaki alıcı adını okumak hayati.
Sahte QR kod nasıl anlaşılır?
Sahte karekodu anlamanın yolu, kodun nerede durduğuna ve okuttuktan sonra açılan adrese birlikte bakmaktır. Aşağıdaki tablo en yaygın senaryoları özetliyor.
| Senaryo | Kırmızı bayrak | Önlem |
|---|---|---|
| Otopark makinesi | Etiket üstte duruyor, kenarı kabarık. | Makinenin kart okuyucusunu ya da resmî otopark uygulamasını kullan. |
| Restoran menüsü | Menü açılırken kart ya da giriş istiyor. | Menü için ödeme bilgisi verme, garsona sor. |
| Şarj istasyonu | Açılan adres şarj firmasının alan adı değil. | Firmanın kendi uygulamasına istasyon numarasını yaz. |
| E-postadaki karekod | "Parolanı yenile", "bordronu gör", "belge imza bekliyor" diyor. | Kodu okutma, adrese kendin git, bilgi işleme bildir. |
| Beklenmedik paket ya da el ilanı | Sipariş etmediğin bir şeyin üstünde karekod var. | Okutma. Merak ediyorsan firmayı kendin bul. |
| "Ödemeniz alınamadı" mesajı | Yeni bir karekodla tekrar ödeme istiyor. | Firmayı bildiğin numaradan ara. |
| Dükkânda karekodla ödeme | Onay ekranındaki alıcı adı işletmeyle uyuşmuyor. | Onaylama, kasiyere sor. |
Son satırdaki "ödeme alınamadı" taktiği FBI'ın 2022 uyarısında da geçiyor. FBI, ödemenin karekodla tamamlanması gerektiğini söyleyen bir mesaj gelirse firmayı bildiğin bir numaradan aramanı öneriyor.
QR kodu açmadan önce bağlantıyı nasıl önizlersin?
Telefonun kendi kamerası karekodu okuyunca adresi önce ekranda gösterir, sen dokunana kadar site açılmaz. Bu kısa an senin kontrol penceren. Şu sırayı alışkanlık hâline getir:
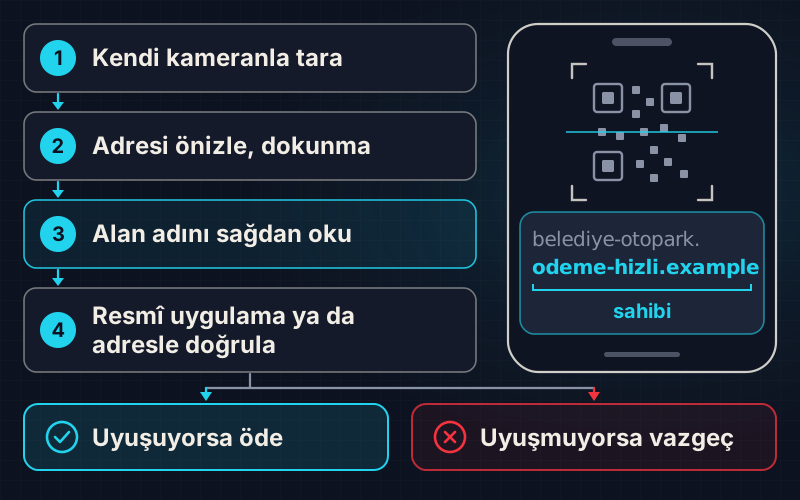
- Kodu telefonun kendi kamerasıyla okut. FBI, ayrı bir karekod okuyucu uygulama indirmemeni öneriyor.
- Kamera adresi gösterdiğinde dokunma, önce oku.
- Alan adını sağdan oku. Uydurma bir örnek vereyim: "belediye-otopark.odeme-hizli.example" adresinin sahibi belediye değil, en sağdaki "odeme-hizli.example" kısmıdır.
- Kısaltılmış bir adres görürsen açma. Kısaltma, asıl hedefi gizler.
- Açtığın sayfa kart, parola ya da kimlik bilgisi isterse dur. Kurumun adresini tarayıcıya kendin yaz.
- Karekod seni bir uygulama indirmeye yönlendirirse vazgeç. Uygulamayı yalnız resmî mağazadan kur.
Alan adını okumanın ayrıntılı kuralını sahte kargo SMS'leri rehberimizde örneklerle anlattık. Aynı kural karekod için de geçerli.
Ödeme uygulamalarında nelere dikkat etmelisin?
Karekodla ödeme yaparken kodu bankanın kendi uygulamasındaki okuyucuyla okut ve onaydan önce alıcı adını, tutarı ve açıklamayı kontrol et. Bankanın okuyucusu seni genellikle bir web sayfasına değil, uygulamanın onay ekranına götürür. Bu, sahte siteye düşme riskini azaltır.
Dikkat etmen gereken birkaç nokta daha var:
- Onay ekranındaki alıcı adı işletmenin adıyla uyuşmalı. Uyuşmuyorsa ödemeyi yapma.
- Tutarı kendin girdiysen doğru yazdığını bir kez daha oku.
- Hiç kimseye bankanın gönderdiği tek kullanımlık şifreyi söyleme. Bu şifre karekodlu işlemler dâhil her işlemi onaylar.
- İnternet bankacılığı bilgilerini paylaşma. Türkiye Bankalar Birliği'nin 2022 rehberindeki bir vakada, dolandırıcı ele geçirdiği hesaptan nakit avans çekip parayı ATM'den karekodla almıştı.
Türkiye'de sahte karekod etiketine dair kamuya açık resmî bir istatistik bulamadık. Ama karekodlu ödeme yaygınlaştıkça aynı tuzağın burada da kullanılması şaşırtıcı olmaz. Önlemi şimdiden alışkanlık yapmak en ucuz yol.
Kurumlar e-postadaki QR kodlara karşı ne yapmalı?
Kurumlar e-postadaki karekodlara karşı hem teknik filtre hem de çalışan alışkanlığı kurmalı. FBI'ın Ocak 2026 uyarısı ve Microsoft'un önerileri aynı yöne işaret ediyor.
- E-posta güvenlik ürününde görsel ve PDF içindeki karekodu çözüp bağlantıyı tarayan özelliği aç.
- Microsoft 365 kullanıyorsan Safe Links, Safe Attachments ve teslimat sonrası temizleme özelliğini (ZAP) etkinleştir.
- Oltalamaya dayanıklı kimlik doğrulamaya geç. Passkey ve FIDO2 anahtarları sahte sayfaya kod girilmesini anlamsız kılar. Seçenekleri iki adımlı doğrulama rehberinde karşılaştırdık.
- Kurumsal hesaba girilen telefonları mobil cihaz yönetimine bağla. FBI, karekod bağlantısını açılmadan önce inceleyebilen çözümler öneriyor.
- Karekodla gelen her giriş sonrası anormal oturumları izle. Çalınan oturum çerezi, parola değişse bile kullanılabilir.
- Çalışanlara basit bir bildirim yolu ver. "Şüpheli karekod gördüm" demek on saniye sürmeli.
QR kodu okuttun ve bilgi girdin, şimdi ne yapmalısın?
Bilgi girdiysen ilk iş ne verdiğine göre o kapıyı kapatmaktır: kart verdiysen kartı kapat, parola verdiysen değiştir ve açık oturumları sonlandır. Kurumsal hesapsa hemen bilgi işlem ekibine haber ver.
Parolayı değiştirmek tek başına yetmeyebilir. Saldırgan oturum bilgisini çaldıysa hesapta "tüm cihazlardan çıkış yap" seçeneğini kullan. Kart, banka ve bildirim adımlarının tam listesi smishing rehberindeki "tıkladıysan" bölümünde. Sahte sayfanın adresini Siber Güvenlik Başkanlığı'nın ihbar formuna bildirmeyi unutma.
İnternetin, alan adlarının ve web isteklerinin nasıl çalıştığını temelden öğrenmek istersen ücretsiz Siber Güvenlik Temelleri yolu bu yazıdaki kontrollerin mantığını oturtur. Karekodlu tuzakları gerçek bir saldırı olmadan tanımak istersen Olta oyununa bak. Oyunda e-posta ve SMS'in yanında QR afişleri de çıkıyor. Her yanlış kararında nedenini görürsün.
Kaynaklar
- FBI IC3, Cybercriminals Tampering with QR Codes to Steal Victim Funds (18 Ocak 2022).
- FBI, Kimsuky aktörlerinin karekodlu hedefli oltalama uyarısı (8 Ocak 2026).
- Microsoft, Email threat landscape: Q1 2026 trends and insights (30 Nisan 2026).
- FTC, Scammers hide harmful links in QR codes (6 Aralık 2023).
- TCMB, Ödeme Hizmetlerinde TR Karekodun Üretilmesi ve Kullanılması Hakkında Yönetmelik (2020).
- Gizmodo, park makinelerindeki sahte karekod haberi (12 Ocak 2022).
- Türkiye Bankalar Birliği, Dolandırıcılık Eylemleri ve Korunma Yöntemleri (2022).
Sık sorulan sorular
QR kodu okutmak tek başına telefona virüs bulaştırır mı?
Okutmak çoğu zaman tek başına bir şey bulaştırmaz, çünkü kamera yalnız kodun içindeki metni okur. Tehlike, açılan sitede bilgi girdiğinde, ödeme yaptığında ya da bir uygulama indirdiğinde başlar. FBI da karekodla gelen bağlantıdan uygulama indirmemeni öneriyor. Telefonunu güncel tutmak kalan riski de azaltır.
Quishing ile phishing arasındaki fark ne?
İkisi de oltalamadır, yalnız taşıyıcı farklıdır. Phishing'de sahte bağlantı metin olarak gelir ve üstüne gelince adresi görebilirsin. Quishing'de adres bir karekodun içine saklanır, bu yüzden göze görünmez ve bazı e-posta filtrelerini aşar. Kodu okutmak için telefona geçtiğinde kurumsal güvenlik araçlarının da dışına çıkarsın.
Restoran menüsündeki QR kodları güvenli mi?
Çoğu menü karekodu zararsızdır, ama üstüne yapıştırılmış bir etiket her zaman olasıdır. Menüyü açarken alan adına bak ve restoranın adıyla ilgisi olup olmadığını düşün. Sayfa yalnız menü göstermek yerine kart bilgisi, giriş ya da uygulama indirme istiyorsa kapat ve siparişi garsona doğrudan ver.
QR kod okuyucu uygulaması indirmeli miyim?
Genellikle gerek yok. Güncel iPhone ve Android telefonların kamerası karekodu kendisi okur ve adresi açmadan önce ekranda gösterir. FBI da ayrı bir okuyucu uygulama indirmemeyi öneriyor, çünkü sahte okuyucular kendisi risk taşıyabilir. Ödeme için ise bankanın kendi uygulamasındaki karekod okuyucuyu kullanmak daha güvenlidir.
Sahte QR etiketi görürsem ne yapmalıyım?
Kodu okutma ve etiketin fotoğrafını çek. Sonra işletmeye, otoparkı işleten belediyeye ya da şarj firmasına haber ver ki etiketi kaldırsınlar. Kodu zaten okuttuysan açılan adresi Siber Güvenlik Başkanlığı'nın ihbar formuna bildir. Bir de bilgi girdiysen kartını hemen kapat ve parolanı vakit kaybetmeden değiştir.
- qr kod dolandırıcılığı
- quishing nedir
- sahte qr kod
- karekod güvenliği
- oltalama
İlgili yazılar
- Sahte Kargo ve Banka SMS'leri: Smishing Nasıl Anlaşılır?Bireysel Güvenlik · 8 dk okuma
- Phishing Nedir? Oltaya Gelmemek İçin 7 Kritik İpucu (2026)Güvenlik · 8 dk okuma
- İki Adımlı Doğrulama (2FA) Nedir, Hangisi En Güvenli?Bireysel Güvenlik · 8 dk okuma
- Deepfake ile Dolandırıcılık: Ses ve Görüntü TaklidiBireysel Güvenlik · 9 dk okuma