
Pentester Nasıl Olunur? (2026 Yol Haritası)
Pentester olmak için önce Linux, ağ ve web temellerini, ardından web zafiyetlerini, Active Directory'yi ve rapor yazmayı öğrenirsin. Bunu eJPT ya da PNPT ile başlayıp OSCP veya HTB CPTS ile süren bir sertifika sırası ve lab portfolyosuyla kanıtlarsın. Düzenli çalışan biri için bu yol çoğunlukla bir ila iki yıl sürer.
"Pentester olmak istiyorum" diyen çoğu kişi işe araçtan başlar: Kali kurar, Metasploit açar, bir hafta sonra tıkanır. Oysa bu meslekte araç en kolay kısımdır. Asıl iş, sistemin nasıl çalıştığını bilmek ve bulduğunu müşterinin anlayacağı bir rapora dökmektir. Bu yazı, sıfırdan ilk işe kadar giden yolu aşama aşama, süreleri ve 2026 fiyatlarıyla veriyor.
Pentester nasıl olunur, kısaca hangi yol izlenir?
Pentester olmak için sırasıyla temelleri, web güvenliğini, ağ ve Active Directory'yi, rapor yazmayı öğrenir, bunu bir sertifika ve lab portfolyosuyla kanıtlarsın. Sızma testi uzmanı unvanına giden yol bu beş adımdan geçer.
Önce mesleği doğru tanımla. NIST SP 800-115, sızma testini değerlendiricilerin gerçek saldırıları taklit ederek güvenlik önlemlerini aşmanın yollarını aradığı test olarak tanımlar. Kilit nokta "taklit" ve "izin" sözcükleridir. Pentester, yazılı yetkiyle ve belirli bir kapsamda çalışır. ABD'nin iş gücü çerçevesi NICE, bu işi "Vulnerability Analysis" (PD-WRL-007) rolü altında sayar.
Pentester ile benzer roller sık karışır. Bug bounty avcısı kendi seçtiği programlarda bulgu başına ödül alır. Kırmızı takım ise tek bir açığı değil, bir saldırganın hedefe ulaşıp ulaşamayacağını ve savunmanın onu görüp görmediğini sınar. Farkları mavi takım kırmızı takım farkı yazımızda bulabilirsin. Günlük işin nasıl geçtiğini merak ediyorsan siber güvenlik uzmanı ne iş yapar yazımız bir pentesterın gününü saat saat anlatıyor.
Türkiye'de pentester'a talep var mı?
Var, çünkü düzenlemeler bazı sektörleri her yıl sızma testi yaptırmaya zorlar. BDDK'nın bankaların bilgi sistemleri yönetmeliği, bankadan yılda en az bir kez bağımsız bir ekibe sızma testi yaptırmasını ister. SPK'nın 13 Mart 2025'te yayımlanan VII-128.10 sayılı tebliği de sermaye piyasası kurumları için benzer bir yıllık test şartı koyar.
Bankalar bu yükü tedarikçilerine de yansıtır. Bankaya hizmet veren bir yazılım firması çoğu zaman güncel bir sızma testi raporu göstermek zorunda kalır. İşin bir kısmı pentest firmalarında, bir kısmı bankaların ve büyük şirketlerin iç ekiplerinde döner. Maaş tarafını siber güvenlik maaşları 2026 yazımızda ayrıca ele alıyoruz.
Pentester olmak için hangi temeller gerekir?
Pentester olmak için Linux ve Windows'u komut satırından yönetebilmeli, ağın ve HTTP'nin nasıl çalıştığını bilmeli, en az bir betik dilinde küçük araçlar yazabilmelisin. Bu temel yoksa sonraki her aşama ezbere döner.
Temel paket şu başlıklardan oluşur:
- Linux: dosya izinleri, süreçler, servisler, loglar ve kabuk betikleri.
- Windows: kullanıcılar ve gruplar, servisler, PowerShell, olay günlükleri.
- Ağ: TCP/IP, portlar, DNS, yönlendirme ve yaygın servislerin davranışı.
- Web: HTTP isteği, çerez ve oturum, kimlik doğrulama akışları.
- Betik: Python ya da Bash ile tekrar eden işi otomatikleştirmek.
Matematik ya da ileri programlama şart değildir. Ama kod okuyabilmek büyük avantajdır. Bir web uygulamasındaki hatayı anlamak için o kodun neyi yanlış yaptığını görmen gerekir. Bu temellerin ayrıntısını hacker olmak için gereken bilgiler yazımızda ele aldık.
2026 pentester yol haritası aşama aşama nasıl ilerler?
Yol haritası yedi aşamadan oluşur ve haftada 10-15 saat çalışan biri için toplamda kabaca bir ila iki yıl sürer. Aşağıdaki süreler kaba tahmindir. Geçmişin yazılım ya da sistem yönetimiyse ilk aşamaları kısaltırsın.
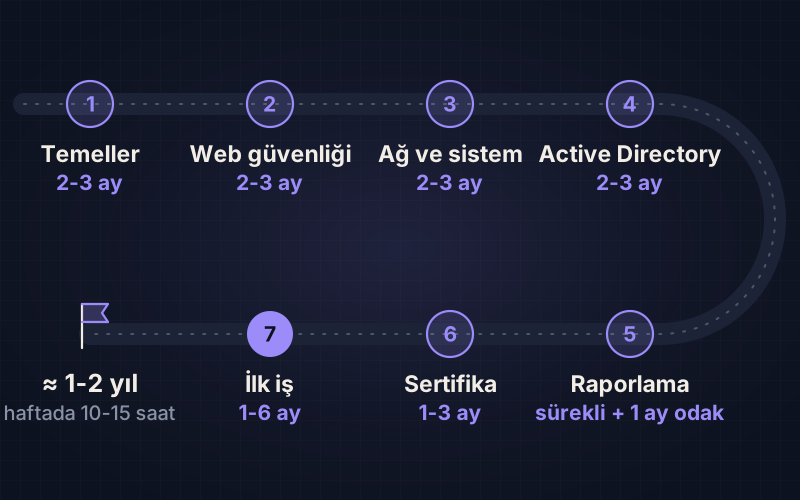
| Aşama | Yaklaşık süre | Ne öğrenirsin | Elinde ne olmalı |
|---|---|---|---|
| 1. Temeller | 2-3 ay | Linux, Windows, ağ, HTTP, Python. | OverTheWire Bandit bitmiş, komut notların düzenli. |
| 2. Web güvenliği | 2-3 ay | OWASP Top 10, Burp Suite, erişim denetimi hataları. | PortSwigger lablarından çözülmüş bir liste. |
| 3. Ağ ve sistem | 2-3 ay | Nmap, servis numaralandırma, Linux ve Windows yetki yükseltme. | Yazısını tuttuğun 20-30 lab makinesi. |
| 4. Active Directory | 2-3 ay | Kerberos, NTLM, yetki ilişkileri, yanal hareket. | Kendi kurduğun küçük bir AD lab'ı. |
| 5. Raporlama | Sürekli, 1 ay odak | Bulgu yazımı, risk puanlama, yönetici özeti. | Kendi lab'ına karşı yazdığın örnek rapor. |
| 6. Sertifika | 1-3 ay | Sınav biçimine göre hazırlık. | eJPT ya da PNPT, sonra OSCP ya da CPTS. |
| 7. İlk iş | 1-6 ay | CV, portfolyo, mülakat. | Staj, junior pentest ya da köprü rol teklifi. |
Akademide bu yolun karşılığı Kırmızı Takım yoludur. Keşiften rapora uzanan modülleri, yukarıdaki 2-5. aşamaların iskeletini verir. Web tarafını derinleştirmek için Web Uygulama Güvenliği yoluna geç.
Web güvenliğini nasıl öğrenirsin?
Web, pentest işlerinin en sık görülen türüdür. OWASP Top 10'un 2025 sürümü iyi bir harita verir. Ücretsiz PortSwigger Web Security Academy ise her zafiyet için hem ders hem lab sunar. Burp Suite'in Community sürümü başlamak için yeter. Başlangıç noktası olarak OWASP Top 10 ve Burp Suite yazılarımız işini görür.
Active Directory neden bu kadar önemli?
Kurumsal ağların çoğu Windows ve Active Directory ile yönetilir. İç ağ testinde asıl hikâye neredeyse her zaman burada geçer. OffSec'in OSCP sınavında puanın 40'ı üç makinelik bir AD setinden gelir. HTB CPTS ve PNPT de AD'yi merkeze koyar. Bu aşamayı atlayan aday sınavda da ilk işte de zorlanır.
Raporlama becerisi neden işin yarısıdır?
Müşterinin eline geçen tek ürün rapordur; açığı bulup iyi anlatamayan pentester, işi yarım bırakmış sayılır. Rapor hem yöneticiye hem geliştiriciye aynı anda hitap etmek zorundadır.
Sınavlar da bunu ölçer. PNPT'de beş günlük testten sonra iki gün rapor yazar, ardından değerlendiricilere 15 dakikalık sözlü sunum yaparsın. HTB CPTS bayrakların yanında İngilizce, ticari düzeyde bir rapor ister. OSCP'de testin ardından raporu 24 saat içinde teslim edersin.
İyi bir pentest raporunda şu bölümler bulunur:
- Yönetici özeti: teknik olmayan bir okur için riskin ve önceliğin yarım sayfalık anlatımı.
- Kapsam ve yöntem: hangi sistemler, hangi tarihlerde, hangi yaklaşımla test edildi.
- Bulgular: her biri için başlık, risk düzeyi, etki, kanıt ve tekrar üretme adımları.
- Öneriler: geliştiricinin uygulayabileceği somut düzeltmeler.
- Ekler: araç çıktıları, ekran görüntüleri ve yeniden test notları.
Risk düzeyini çoğu ekip FIRST'ün CVSS standardıyla puanlar. Yazımı çalışmak için herkese açık gerçek raporları okuyabilirsin. GitHub'daki "public-pentesting-reports" deposu bu raporları bir araya toplar. SysReptor gibi açık kaynak araçlar da rapor şablonu ve düzen konusunda yardımcı olur. Akademide Rapor Teslimi lab'ı, bir bulguyu baştan sona yazma alışkanlığı kazandırır.
Hangi pentest sertifikası, hangi sırayla alınır?
Mantıklı sıra şudur: önce eJPT ya da PNPT ile ilk uygulamalı sertifikayı al, sonra OSCP ya da HTB CPTS ile orta seviyeyi kanıtla. Red team'e yönelirsen sonraki durak CRTO olur. Fiyatlar Ekim 2026 itibarıyla kurumların kendi sayfalarından alındı.
| Sertifika | Kurum | Sınav biçimi | 2026 fiyatı | Kime uygun |
|---|---|---|---|---|
| eJPT | INE Security | 48 saatlik canlı lab, Mart 2026'dan beri 45 soru. Geçme notu %70. | 249 dolar. Sınav, bir ücretsiz tekrar ve üç aylık giriş eğitimi. | İlk uygulamalı sertifikayı arayan yeni başlayan. |
| PNPT | TCM Security | 5 gün test, 2 gün rapor ve 15 dakikalık sözlü sunum. | 499 dolar. Eğitim, sınav ve bir ücretsiz tekrar. | AD ve rapor pratiği isteyen. |
| OSCP ve OSCP+ | OffSec | 23 saat 45 dakika test, ardından 24 saatte rapor. 100 üzerinden 70 puan. | 1.749 dolar kurs ve bir sınav. Yalnız sınav 1.699 dolar. | İnsan kaynakları filtresini geçmek isteyen orta seviye. |
| HTB CPTS | Hack The Box | 10 gün süre, en az 70 puan ve İngilizce rapor. Önce ilgili yolu tamamen bitirmek şart. | Sınav hakkı 210 dolar. Eğitim ayrı, öğrenci planı aylık 8 dolar. | Derin içerik ve uzun sınav isteyen. |
| CRTO | Zero-Point Security | Cobalt Strike kurulu lablarda red team senaryosu. Sınav hakkı sınırsız ve ücretsiz. | 399 sterlin. Kurs, süresiz lab ve sınav dahil. | Pentestten red team'e geçmek isteyen. |
Birkaç ayrıntı kararını değiştirebilir:
- eJPT üç yıl geçerlidir. INE, Mart 2026 güncellemesiyle web ve keşif sorularını artırdı, yapay zekâ destekli pentest üzerine yeni bir ders ekledi.
- PNPT'nin süresi dolmaz. Sınav hakkı ve eğitim erişimi satın alımdan itibaren 12 ay geçerlidir.
- OSCP süresizdir. Aynı sınavı geçenlere verilen OSCP+ ise üç yıl sonra yenileme ister. Yıllık Learn One paketi 2.749 dolardır ve iki sınav hakkı içerir.
- HTB CPTS sınavına girmek için Academy'deki Penetration Tester yolunu yüzde yüz tamamlaman gerekir. Vergi dahil sınav fiyatı 249,90 dolardır. İlk denemede geçemezsen ikinci hak için de rapor teslim etmen şarttır.
- Kur dalgalı olduğu için TL karşılığını ödeme anında hesapla. Yurt dışı kart işlemlerinde bankanın komisyonunu da hesaba kat.
CEH ise Türkiye'de bazı kurum ilanlarında İK filtresi olarak geçer ama uygulamalı beceriyi tek başına kanıtlamaz. Üç sertifikanın ayrıntılı karşılaştırması CEH, OSCP, eJPT yazımızda, OSCP'nin artı ve eksileri de OSCP değer mi yazımızda var. Akademinin sertifika hazırlık bölümünde eJPT ve OSCP için Türkçe pratik sorular bulunur.
Pentester portfolyosu nasıl hazırlanır?
Portfolyo, "bunu yapabiliyorum" demenin kanıtıdır ve çoğu zaman sertifikadan önce okunur. İşverenin görmek istediği şey düzenli, tekrar üretilebilir ve etik sınırlar içinde yapılmış iştir.
İçinde şunlar olsun:
- Emekli lab makineleri için yazdığın çözüm yazıları. Hack The Box aktif makinelerin çözümünü yayımlamayı yasaklar, o yüzden yalnız emekli olanları paylaş.
- Kendi kurduğun lab'a karşı yazılmış, gerçek bir müşteri raporu düzeninde örnek bir pentest raporu.
- Küçük bir araç ya da betik. Örneğin tarama çıktısını özetleyen bir Python betiği yeter.
- CTF sonuçların ve takım deneyimin.
- Varsa kabul edilmiş bir bug bounty bulgusu ya da sorumlu ifşa kaydı.
Gerçek bir şirketin sistemine karşı izinsiz yapılmış hiçbir çalışmayı portfolyoya koyma. Bu hem suçtur hem de işverenin gözünde en büyük kırmızı bayraktır. CV ve GitHub düzeni için siber güvenlik CV ve portfolyosu yazımıza göz at.
İlk pentest işini nereden bulursun?
İlk iş çoğu zaman doğrudan "pentester" ilanından değil; staj, junior pozisyon ya da SOC gibi bir köprü rolden gelir. Önemli olan pentest ekibine yakın bir yerde başlamaktır.
Bakman gereken kanallar:
- Kariyer.net ve LinkedIn'de "sızma testi", "penetration tester" ve "junior pentest" aramaları.
- Pentest hizmeti veren güvenlik firmalarının kendi kariyer sayfaları.
- Bankaların ve büyük şirketlerin iç güvenlik ekiplerinin staj programları.
- SOC analisti, sistem yöneticisi ya da yazılımcı olarak girip içeriden geçiş.
- CTF takımları, üniversite kulüpleri ve topluluk etkinliklerinde kurulan bağlantılar.
- Bug bounty programlarında biriktirdiğin kabul edilmiş bulgular.
Bağımsız çalışmayı düşünüyorsan freelance pentester olmak yazımız sözleşme ve fiyatlandırma tarafını anlatıyor. Mülakata girmeden önce akademideki mülakat soruları bölümünde pentest rolüne özel senaryolu soruları çalış.
Pentest yaparken yasal sınır nerede?
Yasal sınır yazılı yetkidir: kapsamı, tarihleri ve hedef adresleri açıkça yazan bir izin belgesi olmadan yapılan test suçtur. Sözlü onay ya da "iyi niyet" yetmez.
TCK 243, bir bilişim sistemine hukuka aykırı girmeyi cezalandırır. TCK 244 sistemi bozmayı ya da veriyi değiştirmeyi daha ağır cezalandırır. Bu yüzden öğrenme döneminde yalnız kendi lab'ında, izinli platformlarda ve bug bounty kapsamında çalış. Ayrıntılar için hacking yasal mı yazımıza bak.
Bugün başlamak için en net adım şu: Kırmızı Takım yolunun ilk modülüne gir ve Panele Sızma lab'ını çöz. Sonra bulduğun açığı, yukarıdaki beş bölümlü düzenle bir sayfalık rapora dök.
Kaynaklar
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment
- NICE Framework: Vulnerability Analysis iş rolü (NICCS)
- OffSec PEN-200 ve OSCP+ sayfası
- TCM Security: PNPT
- INE Security: eJPT ve Mart 2026 güncelleme duyurusu
- Hack The Box Yardım Merkezi: Academy sertifikaları ve abonelikler
- Zero-Point Security: Red Team Ops (CRTO)
- PortSwigger Web Security Academy
Sık sorulan sorular
Pentester olmak için üniversite şart mı?
Şart değildir ama bazı kurumsal ilanlarda bilgisayar ya da ilgili mühendislik diploması aranır. Pentest firmaları çoğu zaman diplomadan önce uygulamalı beceriye, lab yazılarına ve sertifikaya bakar. Diploman yoksa güçlü bir portfolyo, OSCP ya da CPTS gibi uygulamalı bir sertifika ve köprü bir rolde deneyim bu açığı kapatır.
Pentester olmak ne kadar sürer?
Sıfırdan başlayan ve haftada 10-15 saat çalışan biri için ilk işe hazır seviyeye gelmek çoğunlukla bir ila iki yıl sürer. Yazılım ya da sistem yönetimi geçmişin varsa temel aşama kısalır. Süreyi belirleyen şey izlediğin video sayısı değil, çözdüğün lab sayısı ve yazdığın rapor kalitesidir.
Pentest için hangi programlama dili öğrenilmeli?
İlk tercih Python'dur; küçük araç yazmak, çıktı ayrıştırmak ve istismar kanıtını otomatikleştirmek için yeter. Linux tarafında Bash, Windows tarafında PowerShell bilmek de gerekir. Web testi yapacaksan JavaScript okuyabilmek, kaynak kod incelemesi yapacaksan PHP, Java ya da C# gibi yaygın dilleri tanımak işini belirgin biçimde hızlandırır.
OSCP olmadan pentester olunur mu?
Olunur. OSCP, özellikle yurt dışı ilanlarında güçlü bir filtre olsa da tek kapı değildir. HTB CPTS ve PNPT de uygulamalı sınavlardır ve birçok işveren bunları tanır. Türkiye'de staj, SOC deneyimi ve güçlü bir portfolyo ile junior pentest pozisyonuna girip OSCP'yi işe girdikten sonra almak da yaygın bir yoldur.
Pentester ile bug bounty avcısı arasındaki fark ne?
Pentester bir müşteriyle sözleşme yapar, belirli kapsamı belirli sürede test eder ve ücretini bulgu sayısından bağımsız alır. Bug bounty avcısı ise açık programlarda kendi seçtiği hedeflerde çalışır ve yalnız kabul edilen bulgu için ödül alır. Pentester rapor ve kapsam disiplinini, bug bounty avcısı ise derin tek bir bulguyu öne çıkarır.
- pentester nasıl olunur
- sızma testi uzmanı nasıl olunur
- pentest öğrenmek
- oscp
- kırmızı takım
İlgili yazılar
- OSCP Sertifikası Nedir, Değer mi? (Yeni Başlayan Rehberi)Kariyer · 8 dk okuma
- CEH, OSCP, eJPT: Hangi Siber Güvenlik Sertifikası Sana Uygun?Kariyer · 7 dk okuma
- Sıfırdan Zirveye: 2025’te Nasıl Beyaz Şapkalı Hacker Olunur?Kariyer · 7 dk okuma
- Freelance Pentester Olmak: İş Bulma, Fiyat, SözleşmeKariyer · 9 dk okuma