
Siber Güvenlik Uzmanı Ne İş Yapar? Bir Günü Nasıl Geçer?
Siber güvenlik uzmanı, bir kurumun sistemlerini, verisini ve kullanıcılarını saldırılara karşı koruyan kişidir. Günü rolüne göre değişir: SOC analisti alarm inceler, pentester izinli saldırı testi yapar, güvenlik mühendisi savunmayı kurar, GRC uzmanı risk ve uyumu yönetir, DFIR uzmanı olayı araştırır, AppSec uzmanı kodu güvenli hâle getirir.
İş ilanlarında "siber güvenlik uzmanı" tek bir unvan gibi görünür. Oysa arkasında birbirinden çok farklı en az altı iş vardır. Biri gün boyu alarm okur, biri izinli saldırı yapar, biri denetim kanıtı toplar. Bu yazıda her rolün ne iş yaptığını ve bir gününün nasıl geçtiğini saat saat anlatıyoruz. Saatler, sahadaki tipik düzenden derlenmiş örneklerdir; şirketten şirkete değişir.
Siber güvenlik uzmanı ne iş yapar?
Siber güvenlik uzmanı, bir kurumun sistemlerini, verisini ve kullanıcılarını korumak için riskleri bulur, savunmayı kurar, saldırıları izler ve olay olduğunda müdahale eder. Bu işlerin hepsini tek kişi yapmaz; her biri ayrı bir uzmanlık dalıdır.
Siber güvenlik uzmanı görevleri genel hatlarıyla şunlardır:
- Kurumun neyi koruduğunu bilmek: cihaz, hesap, uygulama ve veri envanteri.
- Açıkları bulmak: tarama, sızma testi ve kod incelemesi.
- Savunmayı kurmak: güvenlik duvarı, kimlik yönetimi, EDR, yedekleme.
- İzlemek: logları toplamak ve şüpheli davranışı yakalamak.
- Müdahale etmek: olayı sınırlamak, delili korumak, sistemi geri getirmek.
- Kural koymak: politika yazmak, riski ölçmek, yasal uyumu sağlamak için kanıt toplamak.
- Çalışanları eğitmek: oltalama farkındalığı ve güvenli kullanım.
Küçük bir şirkette bu listenin tamamı bir iki kişiye düşer. Büyük bir bankada ise her madde için ayrı bir ekip vardır. Alanın genel haritasını siber güvenlik nedir ve alt alanları yazımızda bulabilirsin.
Siber güvenlikte hangi roller var, NICE Framework bunları nasıl tanımlar?
NIST'in NICE Framework'ü siber güvenlik işini beş kategori altında 50'yi aşkın iş rolüne ayırır. İlanlardaki "siber güvenlik uzmanı" unvanı genellikle bu rollerden birine denk gelir.
NICE Framework, NIST SP 800-181 Rev. 1 ile tanımlanan ortak bir iş sözlüğüdür. Beş kategorisi şunlardır: Yönetişim ve Gözetim, Tasarım ve Geliştirme, Uygulama ve İşletim, Koruma ve Savunma, Soruşturma. Türkiye'de ilanlar bu adları kullanmaz ama işin içeriği aynıdır.
| İlandaki rol | NICE iş rolü (kimlik) | Ana görev | Tipik araçlar |
|---|---|---|---|
| SOC analisti | Defensive Cybersecurity (PD-WRL-001) | Savunma araçlarının topladığı veriyi inceleyip riski azaltır. | SIEM, EDR, bilet sistemi. |
| Pentester | Vulnerability Analysis (PD-WRL-007) | Sistemleri ve ağları değerlendirip açıkları bulur. | Burp Suite, Nmap, AD araçları. |
| Güvenlik mühendisi | Cybersecurity Architecture (DD-WRL-001) | Güvenlik gereksinimlerini mimariye ve sistemlere yerleştirir. | Güvenlik duvarı, IAM, bulut konsolu. |
| GRC uzmanı | Cybersecurity Policy and Planning (OG-WRL-002) | Güvenlik planını, politikasını ve uyumu yönetir. | Risk kaydı, denetim listeleri, tablo. |
| DFIR uzmanı | Incident Response (PD-WRL-003) ve Digital Forensics (PD-WRL-002) | Olayı araştırır, dijital delili inceler. | Volatility, Autopsy, Wireshark. |
| AppSec uzmanı | Software Security Assessment (DD-WRL-005) | Uygulamaların güvenliğini inceler, uygulanabilir sonuç üretir. | SAST, DAST, Burp Suite. |
Akademinin kariyer haritasında bu rollerin her biri için önerilen öğrenme yolu ve sertifika sırası yazar. Aşağıda her rolün tipik bir gününe bakıyoruz.
SOC analistinin bir günü nasıl geçer?
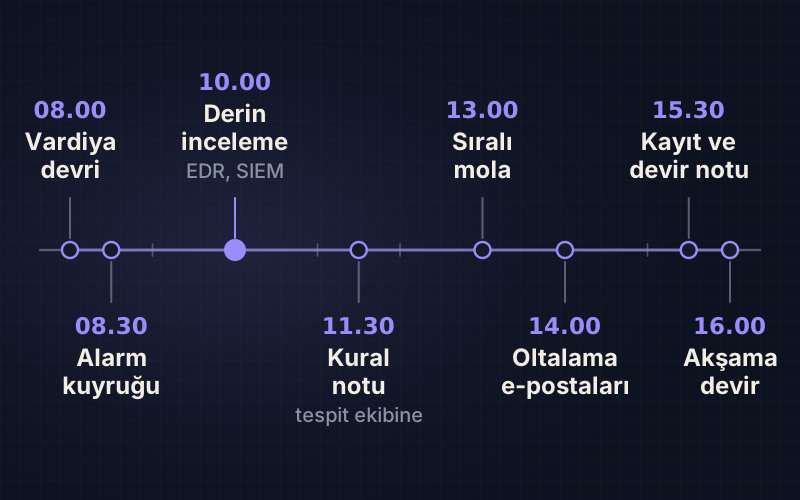
SOC analisti gününü alarm kuyruğunda geçirir: gelen alarmı triyaj eder, gerçek tehdidi yanlış alarmdan ayırır ve gerekirse olayı bir üst seviyeye yükseltir. Aşağıdaki örnek, 7/24 çalışan bir SOC'ta gündüz vardiyasıdır.
| Saat | Ne yapar |
|---|---|
| 08.00 | Vardiya devri. Gece ekibinden açık olayları ve notları devralır. |
| 08.30 | Alarm kuyruğunu açar. Önce yüksek önemdeki alarmlara bakar. |
| 10.00 | Şüpheli bir alarmı derinleştirir. EDR'da süreç ağacına, SIEM'de aynı hesabın girişlerine bakar. |
| 11.30 | Sürekli yanlış alarm üreten bir kural için tespit ekibine not yazar. |
| 13.00 | Ekip molaları sırayla verir. Kuyruk hiç sahipsiz kalmaz. |
| 14.00 | Kullanıcıların bildirdiği oltalama e-postalarını inceler, zararlı bağlantıları engelletir. |
| 15.30 | Olay kayıtlarını tamamlar ve devir notunu yazar. |
| 16.00 | Akşam vardiyasına devreder. |
Günün büyük kısmı kanıt okumakla geçer. Hangi alarmın gerçek olduğunu, bağlamı bilen analist anlar. Gece vardiyasından somut bir vakayı SOC analisti nedir yazımızda anlattık. Araçların mantığı için SIEM nedir yazımıza bak.
Pentesterın bir günü nasıl geçer?
Pentesterın günü bir müşteri projesinin içinde geçer: kapsamdaki sistemleri test eder, bulguları doğrular ve kanıtlarını rapora işler. Her şey yazılı bir yetki belgesine dayanır.
- 09.00: Kapsam belgesini ve izinli IP aralığını yeniden kontrol eder. Kapsam dışına tek paket göndermez.
- 09.30: Müşteriyle kısa bir görüşme yapar. Test saatlerini ve kesinti riski taşıyan sistemleri netleştirir.
- 10.00: Keşif ve tarama yapar. Açık servisleri ve sürümleri listeler.
- 13.00: Bir bulguyu doğrular. Etkisini en az müdahaleyle kanıtlar, veriye gereksiz dokunmaz.
- 15.00: Kritik bir açık çıkarsa raporu beklemez, müşteriyi hemen arar.
- 16.00: Ekran görüntülerini ve istek kayıtlarını düzenler, rapor taslağına bulgu yazar.
- 17.30: Test kaydını tutar ve günü bitirir.
Pentest işinde haftalar genelde ikiye ayrılır: test haftası ve rapor haftası. Düzeltmeden sonra yapılan yeniden test de işin parçasıdır. Bu mesleğe nasıl girileceğini pentester nasıl olunur yazımızda adım adım anlattık.
Güvenlik mühendisinin bir günü nasıl geçer?
Güvenlik mühendisi savunmayı kurar ve ayakta tutar. Güvenlik duvarı kurallarından kimlik yönetimine, EDR ayarlarından bulut yapılandırmasına kadar teknik kontroller onun işidir.
- 09.00: Değişiklik taleplerine bakar. Yeni bir güvenlik duvarı kuralı ya da VPN erişimi isteğini değerlendirir.
- 10.00: Zafiyet tarama raporundaki kritik bulgular için sistem ekibiyle yama planı yapar.
- 11.30: Bulut hesabında herkese açık kalan bir depolama alanını ya da aşırı yetkili bir rolü düzeltir.
- 14.00: Yeni bir proje için mimari toplantıya girer. Güvenlik gereksinimlerini yazıya döker.
- 15.30: Altyapı kod şablonlarına otomatik güvenlik kontrolü ekler.
- 17.00: SOC'tan gelen bir öneriyle EDR politikasını günceller.
Bu rolde en sık gerilim kesinti riskidir. Bir kural yanlış yazılırsa iş durur. Bu yüzden büyük değişiklikler çoğu zaman gece bakım pencerelerinde yapılır.
GRC uzmanının bir günü nasıl geçer?
GRC (yönetişim, risk ve uyum) uzmanı teknik açığı değil, kurumun riskini, politikalarını ve yasal uyumunu yönetir. Günü toplantı, belge ve kanıt arasında geçer.
- 09.00: Risk kaydını günceller. Yeni riskleri sahipleriyle eşleştirir.
- 10.30: ISO 27001 iç denetimi için kanıt toplar. Erişim gözden geçirme kayıtlarını ve yedek testi tutanaklarını ister.
- 13.00: Bir tedarikçinin güvenlik anketini ve bağımsız denetim raporunu okur.
- 14.30: Yeni bir projeyi KVKK açısından değerlendirir, veri envanterini günceller.
- 16.00: Değişen bir düzenlemeyi politikaya yansıtır. 19 Mart 2025'te Resmî Gazete'de yayımlanan 7545 sayılı Siber Güvenlik Kanunu buna yakın bir örnektir.
GRC'de yoğunluk takvime bağlıdır. Belgelendirme denetimi öncesindeki haftalar en zor dönemdir. Standardın yapısını ISO 27001 nedir yazımızda anlattık.
DFIR uzmanının bir günü nasıl geçer?
DFIR (dijital adli bilişim ve olay müdahalesi) uzmanının günü sakin başlayıp tek bir telefonla değişebilir. Olay yokken hazırlık yapar; olay varsa sınırlama ve delil toplamaya geçer.
Sakin bir günde müdahale planlarını gözden geçirir, tatbikat hazırlar, araçlarını günceller ve tehdit avına zaman ayırır. Olay günü ise şöyle akabilir:
- 07.40: Nöbet telefonu çalar. Bir dosya sunucusunda fidye notu görülmüştür.
- 08.00: Olay çağrısı açılır. Etkilenen sistemler ağdan ayrılır.
- 09.00: Uçucu delil toplanır: bellek dökümü ve açık ağ bağlantıları. Disk imajı alınır, özet değeri kaydedilir.
- 12.00: Zaman çizelgesi kurulur. İlk giriş noktası aranır.
- 15.00: Yönetime ve hukuk ekibine durum özeti verilir. KVKK bildirimi gerekip gerekmediği değerlendirilir.
- 18.00: Gün sonu notu yazılır. Ertesi gün kök neden analizi sürer.
NIST, Nisan 2025'te olay müdahalesi rehberini SP 800-61 Rev. 3 olarak yeniledi. Yeni sürüm müdahaleyi CSF 2.0 ile bağlar ve risk yönetiminin bütününe yayar. Süreci olay müdahalesi nedir yazımızda, bellek incelemesini Volatility yazımızda bulabilirsin.
AppSec uzmanının bir günü nasıl geçer?
AppSec (uygulama güvenliği) uzmanı geliştiricilerle birlikte çalışır. Amacı açığı kod yazılırken yakalamak ve yayına çıkmadan kapatmaktır.
- 09.30: Gece çalışan kod ve bağımlılık taramalarının sonuçlarını önceliklendirir.
- 10.30: Yeni bir ödeme özelliği için STRIDE ile tehdit modelleme oturumu yönetir.
- 13.00: Kritik bir değişikliğin kodunu inceler. Yetki kontrolüne ve girdi doğrulamaya bakar.
- 14.30: Dışarıdan bildirilen bir bulguyu geliştiriciyle birlikte yeniden üretir.
- 16.00: Geliştiricilere kısa bir eğitim verir: parametreli sorgu, gizli anahtarı koddan çıkarmak.
Bu rolde başarı, geliştiriciyi düşman değil müttefik görmeye bağlıdır. Güvenliği geliştirme hattına gömme fikrini DevSecOps nedir yazımızda anlattık.
Vardiya, nöbet ve çalışma koşulları nasıldır?
Çalışma düzeni rolden role çok değişir: 7/24 izlenen SOC'larda vardiya, olay müdahalesinde nöbet, pentest ve GRC'de ise proje ve denetim takvimi belirleyicidir.
| Rol | Tipik çalışma düzeni | En sık stres kaynağı |
|---|---|---|
| SOC analisti | 7/24 ekiplerde 8 ya da 12 saatlik vardiyalar, hafta sonu ve bayram nöbeti. | Alarm yorgunluğu. |
| Pentester | Mesai içi proje. Müşteri isterse mesai dışında test. | Teslim tarihi ve rapor yükü. |
| Güvenlik mühendisi | Mesai, büyük değişikliklerde gece bakım penceresi. | Kesinti riski. |
| GRC uzmanı | Mesai, denetim öncesi yoğun haftalar. | Denetim takvimi. |
| DFIR uzmanı | Mesai artı nöbet. Olay sırasında uzun günler. | Belirsizlik ve baskı. |
| AppSec uzmanı | Mesai, sürüm takvimine bağlı yoğunluk. | Hız ile güvenlik arasındaki denge. |
Uzaktan çalışma pentest, AppSec ve GRC'de çoğu zaman daha kolaydır. SOC ve DFIR'da ise fiziksel bulunma ihtiyacı daha sık çıkar. Kurum, sektör ve şehir bu tabloyu değiştirebilir. Maaş tarafını siber güvenlik maaşları 2026 yazımızda ayrıca ele alıyoruz.
Bir günü kendin nasıl deneyebilirsin?
Bir rolün gününü okumak yerine denemek, karar vermenin en hızlı yoludur. Akademideki SOC Vardiya simülasyonu bir analistin işini tarayıcıda yaptırır.
SOC Vardiya sayfasında alarm listesinden bir vaka seçersin. Kural, ağ ve cihaz kanıtlarını inceler, gerekçeli bir karar verir ve müdahale edersin. Üç mod var:
- Sınırsız: süre baskısı yok. İstediğin alarmı seçip rahatça incelersin.
- Süreli: 20 dakikalık bir vardiya. Alarmlar zamanla düşer, iki müşteri için onay ve rapor akışı işler.
- Hayatta kalma: alarm yükü artar. Bekleyen olaylar ve hatalı kapanışlar operasyon sağlığını düşürür.
Aynı sayfadaki kural laboratuvarında koşul, eşik ve istisnaları test edersin. Bu, tespit mühendisliğinin tadını verir. Diğer roller için de birer deneme kapısı var:
- GRC ve olay müdahalesi: Kriz Masası, fidye yazılımı olayında KVKK 72 saat kararlarını sana verdirir.
- Pentest: Panele Sızma lab'ı bir web panelini izinli ortamda test ettirir.
- AppSec: Güvenli Kod İncelemesi lab'ı açığı kodda bulmayı çalıştırır.
- DFIR: Delili Mühürle lab'ı delil bütünlüğü ve zincirini uygulatır.
Hangi rol sana uygun?
Hangi rolün sana uyduğunu, hangi işten keyif aldığın belirler: kırmayı mı, izlemeyi mi, kurmayı mı, düzen kurmayı mı seviyorsun?
- Bulmaca çözmeyi ve bir sistemi zorlamayı seviyorsan pentest ya da AppSec.
- Örüntü yakalamayı seviyor, baskı altında sakin kalabiliyorsan SOC ya da DFIR.
- Bir şeyi inşa edip ayakta tutmayı seviyorsan güvenlik mühendisliği.
- Yazı, süreç ve insanlarla çalışmayı seviyorsan GRC.
Hangisi olursa olsun başlangıç aynıdır: ağ, Linux, Windows ve web temelleri. Bu temeli Siber Güvenlik Temelleri yolunda kur. Sonra bir akşamını SOC Vardiya simülasyonuna ayır; bir saat sonunda bu işi sevip sevmediğini çoğu yazıdan daha iyi anlarsın.
Kaynaklar
- NICE Framework araç sayfası ve iş rolleri (NICCS, CISA)
- NIST SP 800-181 Rev. 1: Workforce Framework for Cybersecurity
- NIST SP 800-61 Rev. 3: Incident Response Recommendations (Nisan 2025)
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment
- ISO/IEC 27001:2022
- 7545 sayılı Siber Güvenlik Kanunu (mevzuat.gov.tr)
Sık sorulan sorular
Siber güvenlik uzmanı olmak için hangi bölüm okunmalı?
Bilgisayar, yazılım ya da elektrik-elektronik mühendisliği ve adli bilişim en yaygın yollardır. Önlisans düzeyinde bilgi güvenliği programları da vardır. Ancak işverenler diplomadan çok ağ, Linux ve web temellerini, uygulamalı lab deneyimini ve sertifikayı sorar. Farklı bir bölümden gelen biri de bu temeli kurarak alana geçebilir.
Siber güvenlik uzmanları gece çalışır mı?
Role göre değişir. 7/24 çalışan SOC ekiplerinde gece ve hafta sonu vardiyası olağandır. Olay müdahalesi uzmanları mesai dışında nöbet tutar ve bir olay çıktığında gece de çalışır. Pentest, GRC ve uygulama güvenliği rolleri ise çoğunlukla mesai saatlerinde yürür, yalnız bakım ya da test pencerelerinde istisna olur.
Siber güvenlik uzmanı evden çalışabilir mi?
Birçok rolde çalışabilir. Pentest, uygulama güvenliği ve GRC işleri çoğu zaman uzaktan ya da karma düzende yürür. SOC ve olay müdahalesinde ise güvenli bir odada bulunma ya da sahaya gitme ihtiyacı daha sık çıkar. Bankalar ve kamu kurumları, veri gizliliği nedeniyle ofiste çalışmayı daha çok tercih eder.
Siber güvenlik uzmanı kod yazmak zorunda mı?
Her rolde değil. GRC uzmanı kod yazmadan çalışabilir, SOC analisti çoğu zaman sorgu dili ve basit betikle yetinir. Pentest, uygulama güvenliği ve güvenlik mühendisliğinde ise Python ya da Bash ile küçük araç yazmak ve başkasının kodunu okuyabilmek ciddi avantajdır. Kod okumak, kod yazmaktan daha sık gereken beceridir.
Siber güvenlik uzmanı ile bilgi güvenliği uzmanı aynı şey mi?
Büyük ölçüde örtüşür ama vurgu farklıdır. Bilgi güvenliği, kâğıt belge ve insan süreçleri dahil bilginin her biçimini korur. Siber güvenlik ise ağ, sistem ve uygulamalar gibi dijital ortama odaklanır. Türkiye'deki ilanlarda iki unvan sık sık birbirinin yerine kullanılır, bu yüzden ilanın görev listesine bakmak gerekir.
- siber güvenlik uzmanı ne iş yapar
- siber güvenlik uzmanı görevleri
- siber güvenlik uzmanı olmak
- soc analisti
- kariyer
İlgili yazılar
- SOC Analisti Nedir, Nasıl Olunur? Görevler, Araçlar ve Kariyer YoluSavunma · 7 dk okuma
- Siber Güvenlik Nedir? Alt Alanları, Kariyer Yolculuğu ve Umut Veren Bir GelecekKariyer · 6 dk okuma
- Pentester Nasıl Olunur? (2026 Yol Haritası)Kariyer · 9 dk okuma
- Mavi Takım Kırmızı Takım Farkı: Kim Ne Yapar, Nasıl BaşlarsınEğitim · 7 dk okuma