
Yetki Yükseltme (Privilege Escalation) Nedir?
Yetki yükseltme (privilege escalation), bir kullanıcının ya da sürecin kendisine verilmemiş daha yüksek yetkilere ulaşmasıdır. Sıradan bir hesabın yönetici ya da root olması dikey, başka bir kullanıcının verisine erişmesi yatay yükseltmedir. Kaynağı yazılım açığı, yanlış yapılandırma, fazla verilmiş yetki ya da zayıf parola olur.
Bir saldırgan çoğu zaman en alt kapıdan girer: sıradan bir kullanıcı hesabı, bir servis hesabı, kimlik avıyla düşmüş bir çalışan oturumu. O hesapla yapabilecekleri sınırlıdır. Asıl hasar, yetki büyüdüğünde başlar.
Bu yazı konuyu kavram ve savunma düzeyinde anlatıyor. İstismar adımı ya da saldırı kodu yok. Yönetici gözüyle denetim komutları, izlenecek günlükler ve bir kontrol listesi var.
Yetki yükseltme nedir?
Yetki yükseltme, bir hesabın ya da sürecin sistemin kendisine tanımadığı daha yüksek yetkiye ulaşmasıdır. Windows'ta SYSTEM ya da yerel yönetici, Linux'ta root bu yetkilerin en yükseğidir. Türkçede "ayrıcalık yükseltme" de denir.
Kavramın bir inceliği var. MITRE'nin CWE kataloğu yetki yükseltmeyi kök neden değil, teknik bir sonuç sayar. Kök neden kötü yönetilen yetkidir (CWE-269, Improper Privilege Management). Yani çözümü "yükseltme" anında değil, yetkinin verildiği ve denetlendiği yerde ararsın.
Yetki yükseltme tek başına bir saldırı değil, zincirin bir halkasıdır. Saldırgan önce küçük bir yer edinir, sonra yetkisini büyütür, sonra yayılır. Zinciri saldırı zinciri dersinde görürsün.
Dikey ve yatay yetki yükseltme arasındaki fark ne?
Dikey yükseltmede hesap bir üst yetki seviyesine çıkar, yatay yükseltmede aynı seviyedeki başka bir hesabın kaynağına ulaşır. İkisi de yetkinin yanlış yerde durmasından doğar.
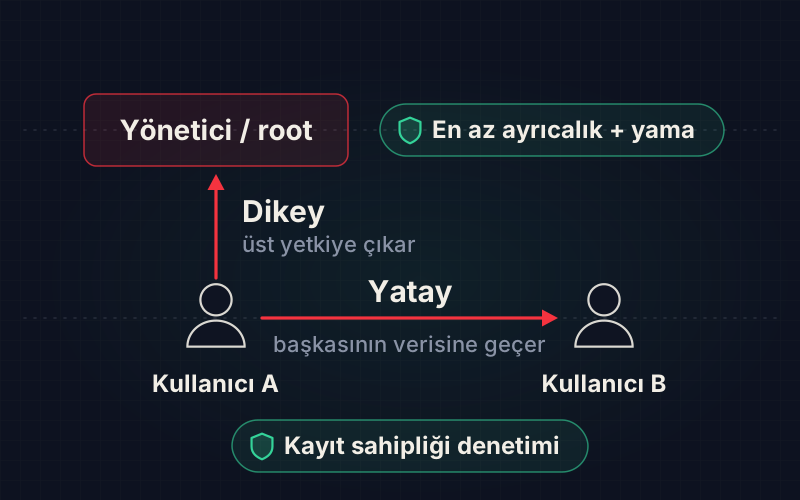
| Tür | Ne olur? | Örnek | Ana savunma |
|---|---|---|---|
| Dikey | Düşük yetkili hesap, yönetici ya da root gibi üst yetkiyi kazanır. | Standart kullanıcının yerel yönetici olması. | En az ayrıcalık, yama, sudo ve SUID denetimi. |
| Yatay | Aynı seviyedeki hesap, başka bir kullanıcının verisine ulaşır. | Bir müşterinin başka müşterinin siparişini görmesi. | Sunucu tarafında kayıt sahipliği denetimi. |
OWASP Top 10:2025, ikisini de A01 Bozuk Erişim Denetimi altında toplar. OWASP'a göre test edilen uygulamaların %100'ünde bir tür bozuk erişim denetimi bulundu. Yatay tarafı IDOR yazısında anlattık. Bulutta aynı mantık IAM rolleriyle işler, ayrıntısı bulut IAM yetki istismarları yazısında. Bu yazı ağırlıkla dikey tarafa, yani işletim sistemi ve kimlik yönetimine bakıyor.
Yetki yükseltme neden oluşur?
Dört kök neden hemen her vakayı açıklar: yanlış yapılandırma, yamasız yazılım, aşırı yetkili hesap ve zayıf ya da yeniden kullanılan parola.
| Kök neden | Sahada nasıl görünür? | Savunma |
|---|---|---|
| Yanlış yapılandırma | Sınırsız sudo kuralı, gereksiz SUID dosya, herkesin yazabildiği servis dizini. | Düzenli izin denetimi, CIS temel çizgisi. |
| Yamasız yazılım | Kapatılmış bir açığın aylarca açık kalması. | Yama yönetimi, KEV listesine öncelik. |
| Aşırı yetkili hesap | Yönetici grubunda unutulmuş hesap, tam yetkili servis hesabı. | En az ayrıcalık, PAM, periyodik gözden geçirme. |
| Zayıf ya da yeniden kullanılan parola | Bütün bilgisayarlarda aynı yerel yönetici parolası. | LAPS, parola yöneticisi, çok faktörlü doğrulama. |
Yetki yükseltmeyi önlemek için ne yapmalısın?
Yetki yükseltmeyi önlemek, dört kök neden için ayrı kontroller kurmaktır: izin denetimi, yama yönetimi, en az ayrıcalık ve parola benzersizliği.
Yanlış yapılandırma: sudo, SUID ve servis izinleri
SUID, bir dosyanın çalıştıran kişinin değil dosya sahibinin yetkisiyle çalışmasıdır. Sahibi root ise dosya kısa süreliğine root yetkisi taşır. passwd, sudo, su ve mount bunu meşru biçimde kullanır. Sorun, listede olmaması gereken bir SUID dosyanın belirmesidir. MITRE bu mekanizmayı T1548.001 olarak listeler ve azaltma olarak setuid/setgid programlarını en aza indirmeyi önerir.
Denetim mantığı basit: envanteri çıkar, beklenen listeyle karşılaştır, farkı incele.
# Kendi sunucunda SUID envanteri: bugünkü listeyi beklenen listeyle karşılaştır
find / -xdev -perm -4000 -type f 2>/dev/null | sort > /root/suid-bugun.txt
diff /root/suid-beklenen.txt /root/suid-bugun.txt
# Bir kullanıcının sudo yetkisini listele, sudoers sözdizimini doğrula
sudo -l -U stajyer
sudo visudo -c
sudo için üç kural işe yarar. Sınırsız ALL=(ALL) NOPASSWD: ALL satırlarından kaçın. Ek kuralları /etc/sudoers.d altında tut ve her düzenlemeyi visudo ile yap. Sudoers dosyasını düzenleme iznini kısıtla. Servislerde de aynı mantık geçerli: servisin dosya ve dizinlerine yalnız root ile servis hesabı yazabilsin. Saha bölümündeki "Gizli İkili" (SUID) ve sudoers denetimi görevleri bunu uygulatır. Fazla yetkiyi belgeden okumak için Fazla Yetkinin İzi labına bak.
Yamasız yazılım: yama yönetimi
Yetki yükseltme açıklarının çoğu yereldir: saldırganın önce içeride bir yeri olması gerekir. Yama, o yer edinildikten sonra hasarı sınırlayan katmandır. Önceliği CISA'nın KEV listesi belirlesin. Liste, gerçek saldırılarda kullanıldığı kanıtlanmış açıkları tutar ve 4 Ekim 2026 sürümünde 1.734 kayıt içerir.
Aşırı yetkili hesaplar: en az ayrıcalık ve PAM
En az ayrıcalık, her hesabın yalnız işi için gereken yetkiyi taşımasıdır. Günlük işte standart hesap kullan, yönetim için ayrı hesap aç, servis hesabına yalnız gereken izni ver. Ayrıcalıklı erişim yönetimi (PAM) bunu zamana yayar: kalıcı yönetici yerine gerektiğinde, süreli ve onaylı yetki. Microsoft Entra PIM bir örnektir. Tam zamanında erişim, başlangıç ve bitiş tarihli atama, onay, çok faktörlü doğrulama ve erişim gözden geçirmesi sunar. İlkenin temelini En az ayrıcalık dersinde, uygulamasını En az yetki ilkesi dersinde bulursun.
Zayıf ve yeniden kullanılan parolalar: LAPS
Aynı imajdan kurulan bilgisayarlarda yerel yönetici parolası çoğu zaman aynıdır. Biri düşerse hepsi düşer. Windows LAPS her cihazın parolasını rastgele üretir, düzenli döndürür ve Active Directory ya da Microsoft Entra ID'de saklar. Microsoft'a göre bu, pass-the-hash ve yanal hareket saldırılarına karşı korur.
LAPS, 11 Nisan 2023 güncellemeleriyle Windows 10, Windows 11 ve Windows Server 2019 ve sonrasına yerleşik geldi. Ek lisans ücreti yok. Active Directory'de parola şifrelemeyi aç, okuma iznini ACL ile dar tut.
Meşhur yetki yükseltme açıkları hangileri?
Üç Linux açığı konuyu iyi anlatır. Üçü de yerel yetki yükseltme, üçü de yamalı ve üçü de CISA KEV listesinde.
| Ad ve CVE | Bileşen | Yama | KEV'e giriş |
|---|---|---|---|
| PwnKit, CVE-2021-4034 | polkit'in pkexec aracı | 25 Ocak 2022 duyurusu, dağıtım yamaları | 27 Haziran 2022 |
| Dirty Pipe, CVE-2022-0847 | Linux çekirdeği, pipe yapısı | Çekirdek 5.16.11, 5.15.25, 5.10.102 | 25 Nisan 2022 |
| Baron Samedit, CVE-2021-3156 | sudo | sudo 1.9.5p2 ve 1.8.32 | 6 Nisan 2022 |
Ayrıntılar yamanın önemini gösteriyor. Qualys'e göre pkexec, ilk sürümünden (Mayıs 2009) beri bu hatayı taşıyordu. Dirty Pipe, CM4all'dan Max Kellermann'ın anlattığına göre çekirdek 5.8 ile ortaya çıktı ve 7 Mart 2022'de duyuruldu. Baron Samedit Temmuz 2011'de koda girdi ve yaklaşık on yıl fark edilmedi. sudo ekibi geçici çözüm olmadığını, yamanın şart olduğunu yazdı.
NVD üçüne de CVSS v3.1 ile 7,8 (Yüksek) verir ve saldırı vektörü "yerel" görünür. Bu önemsiz demek değil. Bir web uygulaması açığı ya da çalınmış tek bir kullanıcı parolası, yamasız bir sistemde tam kontrole döner. KEV kaydında PwnKit'in fidye yazılımı kampanyalarında kullanımı "Known" olarak işaretli. Üçü de dağıtımlara önceden haber verilerek, yamalarla birlikte duyuruldu. Riski büyüten şey açığın kendisi değil, yamanın gecikmesidir. Sıfır gün farkını zero-day yazısında okuyabilirsin.
MITRE ATT&CK TA0004 nedir, kırmızı takım bunu neden dener?
MITRE ATT&CK'te Privilege Escalation (TA0004), saldırganın daha yüksek düzeyde izin kazanmaya çalıştığı taktiktir. Sayfa 25 Nisan 2025'te güncellendi ve 13 ana teknik listeliyor. Örnekler: T1548 (yükseltme kontrollerini kötüye kullanma), T1068 (yazılım açığı), T1078 (geçerli hesaplar), T1098 (hesap değişikliği) ve T1053 (zamanlanmış görevler).
Kırmızı takım, yetkili testlerde bu aşamayı dener. İlk erişimin ne kadar hasara dönüşebileceğini ancak böyle ölçersin. Rapor hangi hatanın zinciri kurduğunu gösterir, mavi takım da bu bilgiyle tespit kuralı yazar. İki rolün farkı mavi takım ve kırmızı takım yazısında var. Akademi'de ilk tarafı Kırmızı Takım yolu, ikincisini Mavi Takım yolu anlatır.
Yasal çerçeve net: izinsiz bir sistemde yetki yükseltmeyi denemek TCK 243-245 kapsamında suçtur. Yalnız yazılı yetkiyle yapılan testte, kendi lab ortamında ya da platformların hazır labında çalış. Ayrıntı için TCK 243-245 yazımıza bak.
Yetki yükseltme nasıl tespit edilir, hangi günlükler izlenir?
Tespit, yetkiyi değiştiren olayları günlüğe yazdırmak ve beklenenden sapmaya bakmaktır. Microsoft'un önerileri ve sudo belgeleri şu tabloyu çıkarıyor:
| Platform | Olay ya da kaynak | Ne anlatır? | Neye bakmalı? |
|---|---|---|---|
| Windows | 4672 | Yeni oturuma özel yetki atandı. | Yönetici olması beklenmeyen hesap, SeDebugPrivilege gibi hassas yetkiler. |
| Windows | 4720 | Kullanıcı hesabı oluşturuldu. | Planlanmamış, gece açılan hesaplar. |
| Windows | 4732 | Yerel güvenlik grubuna üye eklendi. | Administrators gibi yüksek değerli gruplar. |
| Windows | 4697 | Sisteme servis kuruldu. | %windir% ya da Program Files dışından çalışan servis dosyası. |
| Linux | sudo kayıtları | Kim, nereden, hangi komutu çalıştırdı. | Mesai dışı saat, alışılmadık komut. |
| Her ikisi | EDR | Süreç zinciri, yeni servis, belirteç değişimi. | Kullanıcı sürecinin birden yüksek yetkili alt süreç başlatması. |
Microsoft'a göre SYSTEM hesabının her oturumu 4672 üretir. Bu yüzden kayıtları SYSTEM, NETWORK SERVICE ve LOCAL SERVICE dışındaki hesaplara göre süz. SeDebugPrivilege yalnız Administrators grubunda olmalı. 4732'yi yüksek değerli grup adıyla izle. Domain grupları için kardeş olaylar 4728 ve 4756'dır. Olaylar ancak ilgili denetim alt kategorisi açıksa yazılır, önce politikayı kontrol et.
Linux'ta sudo varsayılan olarak syslog'a yazar. Kayıt kullanıcıyı, TTY'yi, çalışma dizinini, hedef kullanıcıyı ve komutu içerir. Debian ve Ubuntu'da dosya /var/log/auth.log, RHEL ailesinde /var/log/secure olur. Örnek (kurgu) bir satır:
Oct 5 03:12:44 depo01 sudo: stajyer : TTY=pts/1 ; PWD=/home/stajyer ; USER=root ; COMMAND=/usr/bin/vi /etc/sudoers
Üç şey dikkat çekmeli: saat 03:12, stajyer hesabı ve sudoers'ın visudo yerine doğrudan düzenlenmesi. Bu satırları auth.log dersinde ve Windows olay kimlikleri dersinde okumayı öğrenirsin. Kayıtları SIEM yazısındaki mantıkla merkezde topla. Windows'ta hızlı bir denetim sorgusu:
# Yerel Administrators grubunun üyelerini listele, beklenen listeyle karşılaştır
Get-LocalGroupMember -Group "Administrators"
# Son 7 günde gruplara eklenen üyeler (olay 4732)
Get-WinEvent -FilterHashtable @{LogName="Security"; Id=4732; StartTime=(Get-Date).AddDays(-7)}
Kendi sistemini nasıl denetlersin?
Kendi sunucunda ya da şirketinin yetkili denetiminde şu kontrolleri uygula:
- Günlük iş için standart hesap, yönetim için ayrı hesap kullan.
- Yerel Administrators ve sudo gruplarının üyelerini listele. Her üye için gerekçe iste.
- SUID envanterini çıkar, beklenen listeyle karşılaştır, farkı incele.
sudoersvesudoers.diçinde sınırsız satırları ara, komutları daralt.- Servis dosyalarına yalnız root ile servis hesabının yazabildiğini kontrol et.
- Çekirdek, sudo ve polkit sürümlerini KEV listesiyle eşle, kritik yamaları öne al.
- Windows'ta LAPS'i aç, parola şifrelemeyi ve okuma izinlerini ayarla.
- Yönetici yetkisini PAM ile süreli ve onaylı ver.
- 4672, 4720, 4732, 4697 ve sudo kayıtlarını merkezî topla. Yönetici grubuna ekleme için alarm kur.
- CIS Benchmarks rehberini temel çizgi yap. Sapmayı düzenli aralıkla ölç.
Yetki yükseltmeyi uygulamalı nasıl öğrenirsin?
Önce savunma gözüyle başla. Saha bölümündeki "Gizli İkili" görevinde bir dosya sunucusunun SUID envanterini beklenen listeyle karşılaştırırsın. "Unutulmuş Yetki" görevinde bir Windows sunucusunun yerel yönetici grubunu denetler, fazla yetkiyi geri alırsın. Sonra Mavi Takım yoluna geçip günlük okumayı, ardından Kırmızı Takım yoluna bakıp saldırı tarafının hangi izleri bıraktığını görebilirsin.
Kaynaklar
- MITRE ATT&CK: Privilege Escalation (TA0004)
- MITRE ATT&CK: Abuse Elevation Control Mechanism (T1548)
- OWASP Top 10:2025, A01 Broken Access Control
- Qualys: PwnKit, CVE-2021-4034
- Dirty Pipe, CVE-2022-0847
- Sudo güvenlik bülteni, CVE-2021-3156
- Microsoft Learn: Windows LAPS genel bakış
- Microsoft Learn: 4672(S) Special privileges assigned to new logon
Sık sorulan sorular
Yetki yükseltme için önce sisteme girmek gerekir mi?
Çoğu zaman evet. Yetki yükseltme genellikle ikinci aşamadır: saldırgan önce bir kimlik avı, çalınmış parola ya da web uygulaması açığıyla düşük yetkili bir yer edinir. PwnKit, Dirty Pipe ve Baron Samedit gibi açıklar bu yüzden yerel vektörlüdür. Savunmada hem girişi hem de içeride büyümeyi ayrı ayrı kapatmalısın.
Antivirüs ya da EDR yetki yükseltmeyi engeller mi?
Kısmen. EDR, alışılmadık süreç zincirlerini, yeni servis kurulumlarını ve yetki belirteci değişimlerini yakalayıp uyarı verebilir. Ama yamasız bir açığı kapatmaz ve fazla yetkili bir hesabı küçültmez. MITRE de yama, en az ayrıcalık ve yapılandırma denetimini azaltma yöntemi olarak sayar. EDR bu önlemlerin yerine geçmez, onları tamamlar.
SUID bit nedir, her SUID dosya tehlikeli midir?
SUID, bir dosyanın çalıştıran kullanıcının değil dosya sahibinin yetkisiyle çalışmasıdır. passwd, sudo, su ve mount gibi standart araçlar bunu meşru olarak kullanır. Tehlike, listede olmaması gereken bir SUID dosyanın belirmesinde ya da yamasız bir SUID programın çalışmasında yatar. Çözüm envanteri çıkarıp beklenen listeyle karşılaştırmaktır.
Yerel yönetici parolası neden sorun, LAPS ne işe yarar?
Aynı imajdan kurulan bilgisayarlarda yerel yönetici parolası çoğu kez aynıdır. Biri ele geçerse saldırgan diğerlerine de geçebilir. Windows LAPS her cihaz için rastgele ve benzersiz bir parola üretir, düzenli döndürür, Active Directory ya da Microsoft Entra ID'de saklar. 11 Nisan 2023 güncellemeleriyle Windows'a yerleşik geldi ve ek ücreti yok.
Yetki yükseltmeyi yasal olarak nerede çalışabilirim?
Yalnız kendi kurduğun lab ortamında, yazılı yetkiyle yapılan bir sızma testinde ya da platformların hazırladığı lablarda çalışabilirsin. İzinsiz bir sistemde denemek TCK 243-245 kapsamında suçtur ve niyet tek başına koruma sağlamaz. AltaySec Akademi'nin kurgu ortamlı saha görevleri ve lablar bu amaçla hazırlandı.
- yetki yükseltme nedir
- privilege escalation nedir
- ayrıcalık yükseltme
- mitre att&ck
- sudo suid denetimi
İlgili yazılar
- IDOR Nedir? Başkasının Verisine Erişim AçığıGüvenlik · 8 dk okuma
- Zero-Day (Sıfırıncı Gün) Açığı Nedir? Yeni Başlayanlar İçin RehberGüvenlik · 7 dk okuma
- SIEM Nedir? Splunk, Sentinel ve Elastic ile SOC İzleme MantığıSavunma · 7 dk okuma
- Mavi Takım Kırmızı Takım Farkı: Kim Ne Yapar, Nasıl BaşlarsınEğitim · 7 dk okuma