
E-postam ve Şifrem Sızdırıldı mı? Nasıl Kontrol Edilir?
E-postanın sızdırılıp sızdırılmadığını Have I Been Pwned (haveibeenpwned.com) ya da Mozilla Monitor ile ücretsiz kontrol edebilirsin. Kayıtlı şifrelerini Google Şifre Güvenliği ve Apple'ın Parolalar uygulaması denetler. Türkiye'deki ihlaller için KVKK'nın Veri İhlali Bildirimleri listesine bak. Sonuç çıkarsa o şifreyi kullandığın her yerde değiştir, iki adımlı doğrulamayı aç ve açık oturumları kapat.
Veri sızıntısına yakalanmak çoğu zaman senin hatan değildir. Üye olduğun bir site saldırıya uğrar, veritabanı çalınır ve senin e-postan da içindedir. Asıl risk, o sitede kullandığın şifreyi başka yerlerde de kullanmandır. Have I Been Pwned'ın 5 Ekim 2026 itibarıyla gösterdiği tablo bunun ölçeğini anlatıyor: 1.039 sızıntı ve 17,8 milyar sızmış hesap kaydı.
E-postam sızdırıldı mı, nasıl kontrol ederim?
En hızlı kontrol, haveibeenpwned.com sitesine e-posta adresini yazmaktır; site adresinin hangi sızıntılarda göründüğünü ve hangi verilerin açığa çıktığını listeler. Have I Been Pwned (HIBP), güvenlik araştırmacısı Troy Hunt'ın 2013'ten beri yürüttüğü ücretsiz bir servistir.
- Tarayıcına haveibeenpwned.com adresini kendin yaz. E-postayla gelen "sızıntı kontrol" bağlantılarını kullanma.
- E-posta adresini kutuya yaz ve "Check" düğmesine bas.
- Sonuç ekranında her sızıntının adını, tarihini ve sızan veri türlerini oku. Örneğin e-posta, şifre, telefon, doğum tarihi ya da IP adresi.
- "Notify Me" bölümünden adresini kaydet. Gelecekte adresin yeni bir sızıntıda çıkarsa e-postayla haber alırsın.
- Hassas sızıntıları görmek için "Dashboard" ile giriş yap. Bu sızıntılar yalnız adresin sahibi olduğunu doğrulayan kişiye gösterilir.
HIBP'nin SSS sayfasına göre site e-posta adreslerini yüklerken yanlarına şifre yüklemez ve aramaları kaydetmez. Sitedeki 89 hassas sızıntı da yetişkin siteleri gibi, adının görünmesi bile zarar verebilecek kayıtlardır.
Aynı veriyi kullanan ikinci bir kapı da Mozilla Monitor'dür. Monitor, 2018'de Firefox Monitor adıyla HIBP ile ortaklıkla başladı. Ücretsiz sızıntı izleme sunar ve yeni bir sızıntıda seni uyarır.
Şifremi siteye göndermeden sızdırılıp sızdırılmadığını nasıl öğrenirim?
HIBP'nin Pwned Passwords servisi, şifreni tam olarak göndermeden kontrol eden k-anonimlik yöntemini kullanır. Tarayıcın şifrenin SHA-1 özetini kendi tarafında çıkarır ve sunucuya yalnız ilk 5 karakterini gönderir.
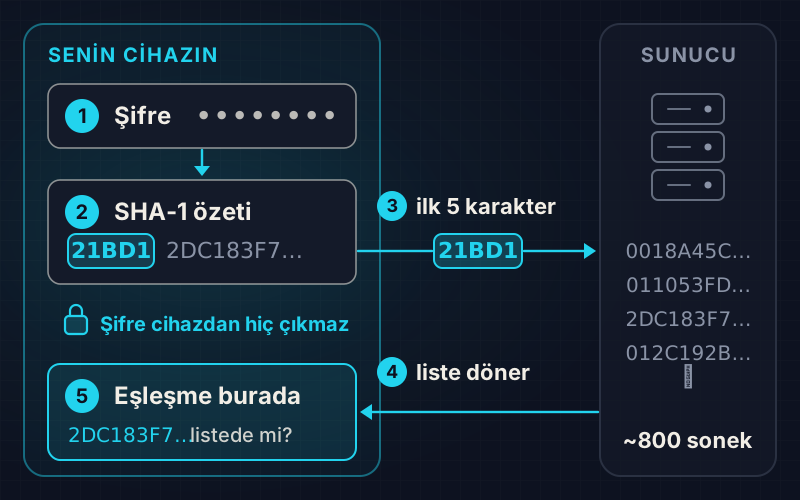
Sunucu, aynı 5 karakterle başlayan yaklaşık 800 özetin geri kalanını ve her birinin kaç kez görüldüğünü döndürür. Karşılaştırma senin cihazında yapılır. Sunucu, aradığın şifrenin bu yüzlerce aday arasından hangisi olduğunu bilemez. HIBP'nin API belgesine göre 00000 ile FFFFF arasında 1.048.576 olası önek vardır ve her biri sonuç döndürür.
Mantık şöyle işler:
şifre (yalnız cihazında)   -> SHA-1 özeti: 21BD12DC183F740EE76F...
sunucuya giden             -> 21BD1
sunucudan dönen            -> ~800 sonek ve her birinin görülme sayısı
eşleşme kontrolü           -> yine senin cihazında
Bu yöntemi 2018'de Cloudflare'den Junade Ali önerdi. HIBP'nin sayfasına göre servis bugün ayda 18 milyardan fazla isteğe yanıt veriyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) de SP 800-63B rehberinde yeni şifrelerin sızmış şifre listelerine karşı kontrol edilmesini öneriyor.
Bir uyarı: Sonuç "bulunamadı" çıkarsa şifren güçlü demek değildir. Yalnız bu veritabanında görülmemiştir. Özetleme ile şifrelemenin farkını merak ediyorsan hashing rehberine bak.
Hangi sızıntı kontrol aracı ne işe yarar?
Her araç farklı bir soruyu cevaplar; e-postanın sızıntısını, tek bir şifrenin durumunu ya da kayıtlı tüm şifrelerini. Aşağıdaki tablo neyi kontrol ettiklerini ve karşılığında ne paylaştığını gösteriyor.
| Araç | Neyi kontrol eder | Ne paylaşırsın |
|---|---|---|
| Have I Been Pwned. | E-postanın göründüğü sızıntılar, paste kayıtları ve stealer log'lar. | Yalnız e-posta adresin. |
| Pwned Passwords. | Tek bir şifrenin sızıntılarda kaç kez görüldüğü. | Şifre özetinin ilk 5 karakteri. |
| Mozilla Monitor. | E-postanın sızıntıları ve yeni sızıntı uyarısı. | E-posta adresin ve Mozilla hesabın. |
| Google Şifre Güvenliği. | Google Şifre Yöneticisi'ndeki şifrelerin açığa çıkıp çıkmadığı. | Google hesabında zaten kayıtlı şifreler. |
| Apple Parolalar uygulaması. | Kayıtlı parolaların bilinen sızıntılarda olup olmadığı. | En sık sızan parolalar cihazda yerel listeyle denetlenir. |
| KVKK Veri İhlali Bildirimleri. | Türkiye'de Kurul'a bildirilip duyurulan ihlaller. | Hiçbir şey paylaşmazsın. |
Google ve Apple kayıtlı şifrelerimi nasıl denetler?
Şifrelerini Chrome ya da iPhone'a kaydediyorsan ayrıca bir siteye gitmene gerek yok; iki sistem de kayıtlı şifreleri bilinen sızıntılarla karşılaştırır.
Google Şifre Güvenliği için:
- Bilgisayarda Chrome'u aç.
- Sağ üstteki üç noktaya tıkla, "Şifreler ve otomatik doldurma" > "Google Şifre Yöneticisi"ni seç.
- Sol menüden "Kontrol"e tıkla.
- Chrome kullanmıyorsan passwords.google.com adresine git ve "Şifre Güvenliği'ne git" > "Şifreleri kontrol et"i seç.
Google sonuçları üç başlıkta verir: güvenliği ihlal edilmiş, yeniden kullanılan ve zayıf şifreler. Google'ın yardım sayfasına göre Google hesabının şifresi güvensiz görünürse, bu aracı hiç açmasan da şifreni değiştirmeni ister.
iPhone ve Mac'te iOS 18 ile gelen Parolalar uygulamasını aç ve "Güvenlik" bölümüne gir. Apple'a göre uygulama, kolay tahmin edilen, birden çok hesapta kullanılan ya da bilinen sızıntılarda görülen parolalar için uyarı verir. Apple'ın güvenlik belgesi, en sık sızan parolaların listesinin cihazda tutulduğunu yazıyor. Böyle bir parolan varsa uyarı dışarıya hiç sorgu gitmeden gelir.
Tarayıcım ya da parola yöneticim "şifren sızdı" diyorsa ne yapmalıyım?
Bu uyarı, kayıtlı şifrenin bilinen bir sızıntı listesinde bulunduğunu söyler; o şifreyi hemen değiştir. Uyarının kaynağı önemlidir. Tarayıcının ya da parola yöneticinin kendi ekranında çıkan uyarı gerçektir. E-postayla ya da SMS ile gelen "şifreniz sızdı, buraya tıklayın" mesajı ise çoğu zaman oltalamadır.
Parola yöneticileri bu kontrolü uzun süredir yapıyor. Örneğin 1Password, Pwned Passwords verisini Şubat 2018'de ürününe ekledi. Haziran 2018'de Watchtower özelliğine HIBP sızıntı aramasını da getirdi. Uyarı aldığında şu sırayı izle:
- Uyarıdaki siteyi bağlantıya tıklamadan, adresi kendin yazarak aç.
- Şifreyi değiştir ve yenisini parola yöneticine ürettir.
- Aynı şifreyi kullandığın başka hesap varsa onları da değiştir.
- Uyarıyı kapatıp geçme. Google'da uyarıyı "Uyarıyı kapat" ile gizleyebilirsin ama sorun ortadan kalkmaz.
Türkiye'deki veri sızıntılarını nereden takip ederim?
Türkiye'de şirketlerin bildirdiği veri ihlalleri, Kişisel Verileri Koruma Kurumu'nun (KVKK) sitesindeki Veri İhlali Bildirimleri sayfasında kamuoyuna duyurulur. Dayanak, 6698 sayılı Kanun'un 12. maddesinin 5. fıkrasıdır.
Bu fıkraya göre veriler kanuna aykırı yollarla ele geçirilirse veri sorumlusu durumu en kısa sürede ilgili kişiye ve Kurul'a bildirir. Kurul da gerekirse bunu kendi sitesinde ilan edebilir. Liste canlı bir kaynaktır. Örneğin yalnız 30 Eylül 2026 tarihinde dokuz yeni duyuru yayımlandı. Üye olduğun bir şirketin adını görürsen duyurudaki veri türlerini oku ve aşağıdaki adımları uygula.
Bir şirketin verini nasıl işlediğini öğrenmek de hakkındır. KVKK'nın 13. maddesine göre şirkete yazılı başvurabilirsin; şirket en geç 30 gün içinde ücretsiz cevap vermek zorundadır. 14. maddeye göre başvurun reddedilir, cevap yetersiz kalır ya da hiç gelmezse Kurul'a şikâyet edebilirsin. Bunun için cevabı öğrendiğin tarihten itibaren 30 gün, her hâlde başvurudan itibaren 60 gün içinde başvurman gerekir. Şirket tarafının 72 saatlik bildirim yükümlülüğünü KVKK veri ihlali yazımızda anlattık.
Infostealer günlüğü ve combo list nedir?
Infostealer günlüğü (stealer log), bilgisayarına bulaşan bilgi hırsızı yazılımın tarayıcıya yazdığın e-postaları, şifreleri ve site adreslerini topladığı kayıttır. Combo list ise farklı sızıntılardan derlenmiş e-posta ve şifre çiftlerinin listesidir.
Fark önemlidir. Combo list'te çıkman eski bir sitenin sızıntısından gelebilir. Stealer log'da çıkman ise cihazının bir dönem zararlı yazılım taşıdığını gösterir. Troy Hunt'ın aktardığı, Avustralya'nın siber güvenlik kurumu ASD'nin vaka örneğinde bulaşma, gerçek sanılan sahte bir Notepad++ yükleyicisiyle olur. Korsan yazılım ve "crack" dosyaları da bilinen bulaşma yollarındandır.
HIBP'ye yüklenen bazı büyük kayıtlar şunlar:
- ALIEN TXTBASE, Şubat 2025: Telegram'da dağıtılan 23 milyar satırlık stealer log; 284 milyon benzersiz e-posta.
- Synthient, Kasım 2025: yaklaşık 2 milyar e-posta ve 1,3 milyar benzersiz şifre içeren credential stuffing verisi. Şifrelerin 625 milyonu HIBP'de ilk kez görülüyordu.
- June 2026 Stealer Logs, Haziran 2026: 56,3 milyon e-posta adresi.
- Collection #1, Ocak 2019: 772,9 milyon adreslik, eski ama en bilinen combo list örneklerinden biri.
Bu listeler "credential stuffing" saldırısının yakıtıdır. Saldırgan, sızan e-posta ve şifre çiftlerini otomatik araçlarla başka sitelerde dener. Aynı şifreyi kullandığın her hesap bu yüzden risk altındadır.
Şifrem sızdırıldıysa adım adım ne yapmalıyım?
Adresin bir sızıntıda çıktıysa önce o sitedeki şifreni, sonra aynı ya da benzer şifreyi kullandığın her hesabı değiştir. Stealer log'da çıktıysan sıralama değişir: önce cihazı temizle.
- Stealer log'da göründüysen bilgisayarını ve telefonunu tara. Temizlemeden belirlediğin yeni şifre de çalınır. Telefon için telefonum hacklendi mi rehberini izle.
- Sızıntının yaşandığı sitedeki şifreni değiştir.
- Aynı şifreyi kullandığın her yeri değiştir. Önce e-posta, sonra banka, e-Devlet ve sosyal medya.
- "Şifre123" yerine "Şifre124" gibi küçük değişiklik yapma. Saldırganlar bu kalıpları da dener.
- İki adımlı doğrulamayı aç. Uygulama tabanlı kodlar ya da geçiş anahtarı SMS'ten daha sağlamdır.
- Açık oturumları kapat. Google için myaccount.google.com > Güvenlik ve oturum açma > Cihazlarınız > Tüm cihazları yönet yolunu izle.
- Sızıntıda kart bilgisi varsa bankanı ara ve kartını yenilet.
- Sızıntıda telefon ya da adres varsa oltalama mesajlarına hazırlıklı ol. Dolandırıcılar sızıntıyı bahane edip "hesabınız askıya alındı" diye yazar.
- Adresini HIBP'nin "Notify Me" servisine ya da Mozilla Monitor'e kaydet.
Her hesaba benzersiz şifre vermenin pratik yolu bir parola yöneticisidir. Nasıl seçileceğini parola yöneticisi rehberinde anlattık. İki adımlı doğrulama türlerinin karşılaştırması da 2FA rehberinde.
Eski şifremi yazan şantaj e-postası gelirse ne yapmalıyım?
"Şifren şu, bilgisayarına girdim, seni kameradan kaydettim" diyen e-postalar, eski bir sızıntıdan aldıkları şifreyi kanıt gibi gösterir. Çoğu toplu gönderilir. Ellerindeki tek "kanıt" genelde o eski şifredir.
- Ödeme yapma ve cevap verme.
- E-postada yazan şifreyi hâlâ kullanıyorsan her yerde değiştir.
- Adresini HIBP'de kontrol et; şifrenin hangi sızıntıdan geldiğini çoğu zaman bulursun.
- E-postayı spam olarak işaretle.
- Sende gerçekten görüntü olduğunu kanıtlayan bir şey varsa ya da tehdit sürerse savcılığa ya da emniyetin siber birimine başvur.
Bundan sonra ne yapmalısın?
Sızıntıyı kontrol ettin ve şifrelerini değiştirdin; sıradaki adım, şifrelerin nasıl saklandığını anlamak. Ücretsiz Siber Güvenlik Temelleri yolunda parolaların neden özetlenip tuzlandığını uygulamalı öğrenirsin. Siber terimleri arkadaşlarınla oynayarak pekiştirmek istersen Parola oyununu dene. TUZ ve ÇEREZ gibi kartların her birinin bir gündelik, bir de siber anlamı var.
Kaynaklar
- Have I Been Pwned: Who's Been Pwned ve SSS, 5 Ekim 2026.
- Have I Been Pwned: Pwned Passwords ve API v3 belgesi.
- Troy Hunt: ALIEN TXTBASE stealer log'ları, Şubat 2025.
- Troy Hunt: 2 milyar e-posta adresi ve Synthient verisi, Kasım 2025.
- Google Hesabı Yardım: Güvenliği ihlal edilmiş şifreleri değiştirme.
- Apple Destek: Parolalar uygulamasını kullanma ve Password Monitoring.
- KVKK: Veri İhlali Bildirimleri ve 6698 sayılı Kanun.
Sık sorulan sorular
Have I Been Pwned güvenilir mi, e-postamı yazmak riskli mi?
HIBP, güvenlik araştırmacısı Troy Hunt'ın 2013'ten beri yürüttüğü bilinen bir servistir. Sitenin SSS sayfasına göre aramalar kaydedilmez ve sorgu şifreli bağlantıyla yapılır. Paylaştığın tek şey e-posta adresindir ve bir e-posta adresi tek başına hesabına girmeye yetmez. Yine de adresi her zaman kendin yazarak siteye git.
Şifremi Pwned Passwords sayfasına yazmak güvenli mi?
Şifren siteye gitmez. Tarayıcın şifrenin SHA-1 özetini çıkarır ve sunucuya yalnız ilk 5 karakteri yollar, karşılaştırma senin cihazında yapılır. Yine de hâlâ kullandığın kritik bir şifreyi hiçbir siteye yazmak istemiyorsan Google Şifre Güvenliği ya da Apple Parolalar uygulamasının denetimini kullanabilirsin. İkisi de kayıtlı şifreleri kontrol eder.
E-postam bir sızıntıda çıktı, hesabım hacklendi mi demek?
Hayır, yalnız o sitedeki verinin sızdığı anlamına gelir. Risk, sızan şifreyi başka hesaplarında da kullanıyorsan büyür. Sızıntının içeriğinde şifre varsa o şifreyi her yerde değiştir. Ardından e-posta ve sosyal medya hesaplarındaki cihaz listelerine bak, tanımadığın oturumları kapat ve iki adımlı doğrulamayı aç.
Stealer log'da çıktım, bu ne anlama geliyor?
Bir dönem cihazında bilgi hırsızı yazılım çalıştığı ve tarayıcıya yazdığın bilgilerin toplandığı anlamına gelir. HIBP, bu kayıtlarda e-postanın hangi sitelerin girişinde yakalandığını alan adı düzeyinde saklar. Önce bilgisayarını ve telefonunu tara, gerekirse temiz kurulum yap. Şifreleri ancak cihaz temizlendikten sonra değiştir.
Bir şirket verimi sızdırdıysa KVKK kapsamında ne yapabilirim?
KVKK'nın 13. maddesine göre şirkete yazılı başvurup verinle ilgili bilgi isteyebilirsin. Şirket en geç 30 gün içinde ücretsiz cevap vermek zorundadır. Cevap gelmezse ya da yetersizse 14. maddeye göre 30 gün, her hâlde başvurudan itibaren 60 gün içinde Kurul'a şikâyet edebilirsin. Tazminat hakkın da saklıdır.
- şifrem çalındı mı
- veri sızıntısı kontrol
- e-postam sızdırıldı mı
- have i been pwned
- parola güvenliği
İlgili yazılar
- Parola Güvenliği ve Parola Yöneticileri RehberiGüvenlik · 7 dk okuma
- İki Adımlı Doğrulama (2FA) Nedir, Hangisi En Güvenli?Bireysel Güvenlik · 8 dk okuma
- KVKK Veri İhlali Bildirimi: 72 Saat Kuralı ve Bildirim SüreciUyum ve Mevzuat · 7 dk okuma
- Hashing Nedir? Şifrelemeden Farkı (MD5, SHA)Güvenlik · 8 dk okuma