
Bug Bounty ile Para Kazanmak: Türkiye'den Gerçekçi Rehber
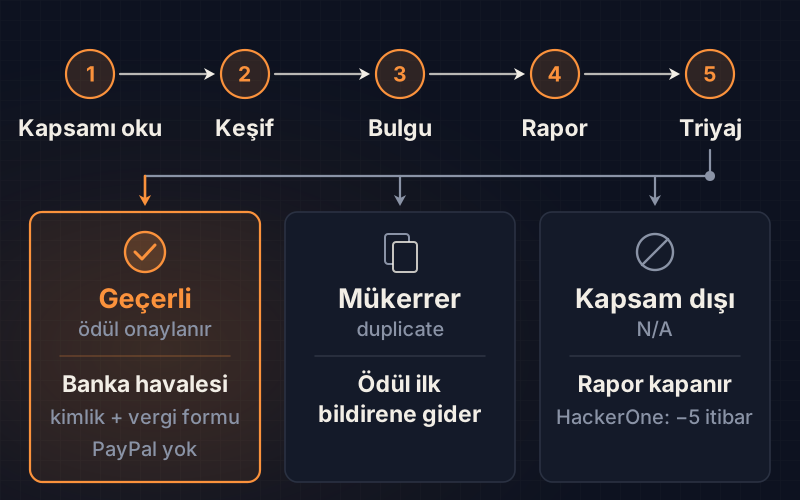
Bug bounty ile para kazanmak mümkün, ama çoğu yeni başlayan için ilk aylar ödülsüz geçer. Ödül, programın kapsamındaki açığı ilk ve geçerli biçimde bildirene ödenir. Türkiye'den ödeme genelde banka havalesi ya da kriptoyla alınır, çünkü PayPal 2016'dan beri Türkiye'de kapalı. Kazanç vergiye tabidir, ayrıntı için mali müşavire danış.
Bug bounty'nin ne olduğunu ve neden var olduğunu giriş yazımızda anlattık. Bu yazı işin para tarafına bakıyor. Ne kadar kazanılır, ilk ödül ne zaman gelir, para Türkiye'ye nasıl gelir, vergisi nasıl olur? Rakamları 2025 ve 2026 tarihli birincil kaynaklardan aldık.
Bug bounty ile ne kadar kazanılır?
Bug bounty ödülü programa ve açığın önem derecesine göre birkaç dolardan yüz binlerce dolara kadar değişir. Aynı açık, küçük bir programda birkaç yüz dolar, büyük bir şirkette on binlerce dolar eder.
Pazarın büyüklüğüne bir bakalım. HackerOne'ın 2025 Hacker-Powered Security Report'una göre platform, 1 Temmuz 2024 ile 30 Haziran 2025 arasında 81 milyon dolar ödül dağıttı. Bu, bir önceki yıla göre yüzde 13 artış demek. Aynı raporda tüm zamanların en çok kazanan 100 araştırmacısının toplamı 31,8 milyon dolar. Yani para var, ama tepedeki küçük bir grupta toplanıyor.
Aşağıdaki tablo, 5 Ekim 2026 itibarıyla programların kendi sayfasında yazan ödül tablolarını gösteriyor. Rakamlar dolar cinsinden ve önem derecesine göre üst değerdir.
| Program: platform | Düşük | Orta | Yüksek | Kritik |
|---|---|---|---|---|
| Hepsiburada CyberBounty: kendi sitesi | 10 | 50 | 300 | 500 |
| Trendyol: HackerOne | 150 | 750 | 1.500 | 3.000 |
| GitHub açık program: HackerOne | 250 | 2.000 | 5.000 | 10.000 |
| GitLab: HackerOne | 750 | 2.500 | 15.000 | 35.000 |
| Shopify: HackerOne | 1.000 | 14.000 | 50.000 | 200.000 |
Büyük şirketler kendi ödül tablolarını da yayımlar. Google'ın VRP kurallarında en kritik alan adlarındaki uzaktan kod çalıştırma 101.010 dolar. Rapor çok iyiyse Google bu tutarı 1,2 ile çarpıyor. Microsoft bazı programlarda 250.000 dolara kadar ödüyor. Meta ise mobil uzaktan kod çalıştırma için 300.000 dolara kadar tavan koyuyor. Bu tavanlar yeni başlayanın ilk hedefi değil, ama tavanın nerede olduğunu bilmek işe yarar.
İlk ödül ne zaman gelir, beklenti ne olmalı?
İlk ödülün tarihi kimse için garanti değildir; düzenli çalışan yeni başlayanların çoğu ilk geçerli bulguyu aylar içinde görür. Bu sürede asıl yaptığın şey kaybetmeden öğrenmektir.
Bugcrowd'un 2026 tarihli Inside the Mind of a Hacker raporu 2.000'i aşkın araştırmacıyla yapıldı. Katılanların yüzde 24'ü bir yıldan kısa süredir bu işi yapıyor. Yüzde 37'si bir ila iki yıldır sahada. Neredeyse yarısı haftada 14 saatten az çalışıyor. Yarı zamanlı çalışanların yüzde 81'i zaten güvenlikle ilgili bir işte. Yani çoğu kişi bug bounty'yi maaşlı bir işin yanında yürütüyor. Aynı raporda Türkiye, Bugcrowd'daki araştırmacıların en çok geldiği ilk 10 ülke arasında.
Paranın önündeki üç engel şunlar:
- Duplicate: Aynı açığı senden önce biri bildirdiyse ödül ona gider. Bugcrowd belgeleri nakit ödülün yalnız ilk bildirene verildiğini açıkça yazar.
- N/A (geçersiz): Kapsam dışı ya da etkisi gösterilemeyen rapor kapanır. HackerOne'da bu, itibarından 5 puan götürür.
- Program değişikliği: Ödül tablosu ve kurallar değişebilir. GitHub 27 Temmuz 2026'da herkese açık programında kritik ödülü sabit 10.000 dolara indirdi.
HackerOne'ın itibar tablosu beklentiyi iyi özetler:
| Rapor sonucu | İtibar etkisi (HackerOne) |
|---|---|
| Triaged ya da Resolved | +7 |
| Yayımlanmadan önce gelen duplicate | +2 |
| Informative | 0 |
| Not Applicable | -5 |
| Spam | -10 |
Yapay zekâ dalgası da tabloyu değiştirdi. HackerOne, Şubat 2026'dan sonra rapor hacminin iki katını aştığını yazdı. curl projesi 31 Ocak 2026'da ödüllü programını kapattı. Proje sahibine göre geçerli rapor oranı önceki yıllarda yüzde 15 civarındaydı, 2025'te yüzde 5'in altına indi. GitHub da sinyali düşük araştırmacılara ilk etapta en çok dört rapor hakkı tanıyor. Doğrulamadığın bir çıktıyı göndermek artık sadece vakit kaybı değil, hesabına da zarar veriyor.
Hangi açıklar daha çok para getiriyor?
Son yıllarda en hızlı büyüyen kalem, başkasının verisine ya da yetkisine uzanan erişim hatalarıdır. HackerOne'ın 2025 raporu XSS ve SQL injection raporlarının azaldığını, yetkilendirme ve IDOR raporlarının belirgin biçimde arttığını yazıyor.
Yapay zekâ kapsamı da büyüyor. Aynı rapora göre yapay zekâyı kapsama alan program sayısı yüzde 270 arttı. Prompt injection raporları yüzde 540 yükseldi. Hangi açık türleriyle başlayacağını en sık bulunan 10 açık yazımızda tek tek ele aldık. Erişim denetimini uygulamalı görmek istersen Sahiplik Sınırını Bulmak labı iyi bir başlangıç.
Türkiye'den bug bounty ödemesi nasıl alınır?
Türkiye'de yaşayan biri için en sağlam yol, platformun banka havalesi seçeneğidir; PayPal Haziran 2016'dan beri Türkiye'de çalışmıyor. PayPal'ın Türkiye sayfasına göre Türkiye'deki hesaplar para gönderip alamıyor.
Platformların kendi belgelerine göre ödeme seçenekleri şöyle:
| Platform | Ödeme yöntemleri | Bilmen gereken |
|---|---|---|
| HackerOne | Banka havalesi, PayPal, kripto (BTC, USDC) | TL'ye yerel ve SWIFT havale var. Alt sınır yerelde 50, SWIFT'te 100, kriptoda 15 dolar |
| Bugcrowd | Banka havalesi, PayPal | Bitcoin yalnız bazı programlarda. Vergi formu şart |
| Intigriti | Havale, PayPal, Payoneer, fatura | Payoneer ödemesi bir haftayı geçebilir. Kimlik doğrulaması şart |
| YesWeHack | E-cüzdandan banka hesabına | KYC zorunlu. Uluslararası transfer 15 iş gününe kadar sürebilir |
HackerOne'da ödeme almak için üç adım gerekir:
- Kimlik doğrulamasını tamamla. Onay 12 ay geçerli.
- Vergi formunu doldur. ABD vatandaşı değilsen bu W-8BEN formudur ve üç yılda bir yenilenir.
- Ödeme yöntemini seç. Banka hesabındaki ad, vergi formundaki adla aynı olmalı. Başkasının hesabına ödeme yapılmaz.
Ödül onaylandıktan sonra paranın gelmesi HackerOne'da genelde 7 ila 10 gün sürer. Ara banka kesinti yapabilir. Küçük tutarlarda yerel havale daha ucuzdur. Kripto seçersen Bitcoin'de yüzde 0,25 ile 3,5 arası işlem ücreti düşülür. Kriptoyu TL'ye çevirirken Türkiye'de 2 Temmuz 2024'te yürürlüğe giren 7518 sayılı Kanun'u hatırla. Kripto varlık hizmet sağlayıcıları artık SPK denetiminde. SPK'nın izin verdiği bir platform kullan.
Bug bounty kazancının vergisi nasıl olur?
Türkiye'de yaşayan biri için yurt dışından gelen bug bounty ödülü gelir sayılır; vergi kalemi ise işi ne sıklıkla yaptığına göre değişir. Bu bölüm genel bilgidir, vergi danışmanlığı değildir. Kendi durumun için bir mali müşavire danış.
Gelir Vergisi Kanunu'nda üç başlık öne çıkıyor:
- Arızi serbest meslek kazancı (GVK 82): Ara sıra yapılan serbest meslek işinden gelen para bu başlığa girer. GİB'in 332 Seri No'lu tebliğine göre 2026 için bu kazançların 350.000 TL'si vergiden istisna. Aşan kısım Mart ayında yıllık beyannameyle bildirilir.
- Serbest meslek kazancı (GVK 65): İşi düzenli ve meslek gibi yapıyorsan durum değişir. Vergi dairesinde mükellefiyet açman gerekebilir.
- Genç girişimci istisnası (GVK mükerrer 20): İlk kez mükellef olan ve 29 yaşını doldurmamış kişiler üç yıl boyunca bu istisnadan yararlanabilir. 2026'da sınır 400.000 TL.
Bir de hizmet ihracatı tarafı var. GVK 89/13, yurt dışındaki müşteriye verilen yazılım ve ürün testi gibi hizmetlerde kazancın yüzde 80'ini indirim olarak tanıyor. Şartlar sıkı: fatura yurt dışındaki müşteri adına kesilmeli, kazanç beyanname tarihine kadar Türkiye'ye gelmeli. Bug bounty ödülünün bu kapsama girip girmediği tartışmalı. Gerekirse Gelir İdaresi'nden özelge isteyebilirsin.
Hangi yolu seçersen seç, şu kayıtları sakla:
- Platformun ödeme dökümleri ve ödül bildirimleri
- Banka ya da kripto platformundaki giriş kayıtları
- Ödeme günündeki döviz kuru bilgisi
İlk 90 günde ne yapmalısın?
İlk 90 günün hedefi para değil, ilk geçerli rapordur. Aşağıdaki plan haftada 10 ila 14 saat ayırabilen biri için yazıldı.
| Dönem | Odak | Somut çıktı |
|---|---|---|
| 1-30. gün | HTTP, çerez, oturum, erişim denetimi, XSS mantığı | Web yolunun ilk modülleri ve 10 çözülmüş web sorusu |
| 31-60. gün | Program kuralı okuma, kapsam çıkarma, VDP'de deneme | Tek programın kapsam notu ve 2-3 rapor taslağı |
| 61-90. gün | Tek programda derinleşme, rapor kalitesi | Vergi formu ve ödeme ayarı hazır, ilk geçerli rapor |
İlk ay temeli kur. Web Uygulama Güvenliği yolu erişim denetiminden API güvenliğine kadar sırayla ilerliyor. Pratik için CTF Arena'daki web sorularını çöz. Orada flag'i gönderirsin, puanını hemen görürsün.
İkinci ay bir program seç ve yalnız onu oku. Kapsam tablosunu, hariç tutulan açıkları ve test kurallarını not al. Trendyol gibi bazı programlar özel bir HTTP başlığı ve platformun verdiği e-posta adresiyle hesap açmanı ister. Bu kurallara uymayan rapor ödül almayabilir.
Üçüncü ay tek uygulamada derinleş. Her gün aynı akışa bak: kayıt, giriş, şifre sıfırlama, ödeme, profil. Haftalık rutin şöyle olabilir:
- Pazartesi ve salı: Yeni özellikleri ve değişen uç noktaları keşfet.
- Çarşamba ve perşembe: Bir hipotezi derinlemesine test et.
- Cuma: Bulduğun şeyi yeniden üret ve raporu yaz.
- Hafta sonu: Yayımlanmış raporları oku, bir lab çöz.
Raporu nasıl yazacağını bug bounty raporu rehberimizde şablonla anlattık.
Bug bounty tam zamanlı bir işe dönüşür mü?
Bug bounty bir azınlık için tam zamanlı gelire dönüşür, çoğu kişi için ise maaşlı işin yanında ek gelir olarak kalır. Karar vermeden önce gelirin ne kadar dalgalı olduğunu kabul etmen gerekir.
HackerOne'ın 2025 raporuna göre en iyi araştırmacılar düzenli olarak yılda altı haneli kazanca ulaşıyor. HackerOne belgelerine göre yüksek itibar, özel program davetlerine kapı açıyor. GitHub da Temmuz 2026'da yalnız davetle girilen bir VIP katman kurdu. Orada kritik açık için ödül 30.000 dolardan başlıyor. Davete ulaşmak için GitHub bir kritik, iki yüksek, dört orta ya da yedi düşük bulgu şartı koyuyor.
Gerçekçi bir yol şöyle görünür. Önce bir işte ya da stajda güvenlik deneyimi kazanırsın. Bug bounty'yi akşamları ve hafta sonları yaparsın. Gelirin birkaç ay üst üste masrafını karşıladığında süreyi artırırsın. Tek bir büyük ödüle bakıp işten ayrılmak risklidir. Bir sonraki ödülün ne zaman geleceği belli değildir.
Hangi hatalar parayı ve itibarı yakar?
Para kaybettiren hataların çoğu teknik değil, kurallarla ilgilidir. Kapsam dışına çıkmak bunların en pahalısıdır.
- İzinsiz test: Program sayfası olmayan bir siteyi denemek bug bounty değildir. TCK 243-245 izinsiz erişimi suç sayar. Ayrıntısı hacking yasal mı yazımızda.
- Ödül pazarlığı: Bitlo'nun kuralları, açık ayrıntısı karşılığında ödeme isteyenin ödülden yararlanamayacağını yazıyor. Trendyol'un politikası da tehdit ve şantajı açıkça yasaklıyor.
- Doğrulanmamış yapay zekâ çıktısı: HackerOne 2026'da davranış kurallarını güncelledi. Araç ne üretirse üretsin, raporun sorumluluğu sende.
- Tarayıcı çıktısını rapor diye göndermek: Çoğu program otomatik tarama sonucunu tek başına kabul etmez.
Hangi platformla başlayacağını seçmek için HackerOne, Bugcrowd ve Intigriti karşılaştırmamıza bak. Türk şirketlerinin programlarını ise Türkiye'deki bug bounty programları listesinde topladık. Bugün atabileceğin ilk adım basit: Arena'da bir web sorusu çöz, ardından erişim denetimi labına geç.
Kaynaklar
- HackerOne, Hacker-Powered Security Report 2025.
- Bugcrowd, Inside the Mind of a Hacker 2026 (PDF).
- HackerOne, Payment Preferences.
- HackerOne, Reputation.
- GitHub Blog, Restructuring GitHub's bug bounty program (Temmuz 2026).
- Daniel Stenberg, The end of the curl bug bounty (Ocak 2026).
- 193 sayılı Gelir Vergisi Kanunu, mevzuat.gov.tr.
- PayPal Türkiye duyurusu.
Sık sorulan sorular
Bug bounty Türkiye'de yasal mı?
Şirketin yayımladığı bir programın kapsamında ve kurallarına uyarak test etmek yasal bir zemindir. Program sayfası olmayan bir sistemi denemek ise TCK 243 ve devamındaki maddelere göre suç olabilir. Her zaman programın kapsam tablosunu, yasaklı yöntemleri ve güvenli liman maddesini okuyarak başla, şüphedeysen programa sor.
HackerOne ödülünü Türk bankasına alabilir miyim?
Evet. HackerOne banka havalesini Currencycloud üzerinden yapıyor ve Türk lirasına hem yerel hem SWIFT havale destekleniyor. Yerel havalede alt sınır 50, SWIFT havalede 100 dolar. Ödeme için kimlik doğrulaması, W-8BEN vergi formu ve adı formla aynı olan bir banka hesabı gerekiyor.
Bug bounty için diploma ya da sertifika gerekir mi?
Hayır, platformlar diploma ya da sertifika istemez. Ödülü raporun kalitesi ve açığın etkisi belirler. Bugcrowd'un 2026 anketine göre katılımcıların yüzde 69'u üniversite mezunu, ama bu bir şart değil. HTTP, oturum yönetimi ve erişim denetimini iyi bilmek sertifikadan daha çok işine yarar.
Bug bounty geliri için şirket kurmak gerekir mi?
Ara sıra elde edilen ödüller arızi kazanç sayılabilir ve 2026 için 350.000 TL'ye kadar kısmı istisnadır. İşi düzenli yapıyorsan serbest meslek mükellefiyeti gündeme gelir. Şirket kurmak her durumda şart değildir, ama gelir arttıkça seçenekleri bir mali müşavirle birlikte değerlendirmek gerekir.
Yapay zekâyla rapor yazıp göndermek yasak mı?
Yapay zekâ kullanmak yasak değil, ama sorumluluk tamamen sende kalıyor. HackerOne 2026'da davranış kurallarını güncelledi ve doğrulanmamış, düşük sinyalli raporların toplu gönderimini yasakladı. Aracın bulduğu açığı kendin yeniden üretmeden ve etkisini anlamadan rapor göndermek itibar puanını düşürür, hesabını da kısıtlayabilir.
- bug bounty para kazanma
- bug bounty ne kadar kazandırır
- bug bounty türkiye
- bug bounty vergi
- hackerone ödeme
İlgili yazılar
- Bug Bounty: İnternetin Gizli Hazinelerini Avlayarak Dolar KazanmakBug Bounty · 6 dk okuma
- HackerOne, Bugcrowd, Intigriti: Hangisiyle Başlamalı?Bug Bounty · 8 dk okuma
- İlk Bug Bounty Raporunu Nasıl Yazarsın? (Şablonla)Bug Bounty · 8 dk okuma
- Türkiye'de Bug Bounty Programı Olan ŞirketlerBug Bounty · 8 dk okuma