
Siber Güvenlik Öğrenmek İstiyorum: Nereden Başlamalıyım? (2026)
Siber güvenlik öğrenmeye araçlardan değil temellerden başlanır. İlk 90 günde ağın, Linux'un ve web'in nasıl çalıştığını öğrenir, her konuyu aynı hafta izinli bir labda denersin. Dal seçimini temeller bitince yaparsın. İlk hafta için iki saatlik beş oturum yeter: bir kaynak seç, terminali aç, not tut ve ilk labını çöz.
Bu soruyu soran herkes aynı duvara çarpar: kaynak çok, sıra yok. Bir video Kali kurdurur, bir forum C öğren der, bir başkası sertifika önerir. Bu yazı uzun vadeli planı değil, ilk 90 günü anlatır. Sekiz on iki aylık tam takvim için siber güvenlik yol haritası 2026 yazısına bakabilirsin. Burada amaç basit. Bu akşam neye başlayacağını ve üç ay sonra nerede olacağını bilmek.
Siber güvenlik öğrenmeye başlamadan önce neye karar vermelisin?
Başlamadan önce iki şeye karar verirsin: neden öğrendiğine ve haftada kaç saat ayıracağına. Gerisi bu iki cevaba göre şekillenir.
Merak için öğrenen biri haftada üç dört saatle keyifle ilerler. Kariyer hedefleyen biri haftada en az sekiz on saat ayırmalı. Okul ya da CTF takımı için çalışan biri yarışma takvimine göre plan yapar. AltaySec Akademi'deki başlangıç sayfası seni tam olarak bunu sorarak karşılar. Önce niyetini, sonra seviyeni seçersin. Kendini ileri seviye sayarsan beş soruluk bir yerleştirme testi çıkar. Dördünü doğru bilirsen Temeller yolunu atlarsın. Bilemezsen doğrudan ilk derse geçersin.
Bir gerçeği de baştan bil. ISC2'nin 2025 Cybersecurity Workforce Study raporuna göre bu alana girenlerin %56'sı BT deneyimi üzerinden geldi. Doğrudan siber güvenlik eğitimiyle girenler %10, BT dışı bir meslekten gelenler %8. Yani işin çoğu "hack" değil. Asıl iş, bilgisayarın ve ağın nasıl çalıştığını bilmek. İlk 90 gün bu yüzden temel zamanıdır.
İlk haftada tam olarak ne yapmalısın?
İlk hafta için iki saatlik beş oturum yeter. Amaç her şeyi öğrenmek değil, ritim kurmak ve ilk labını çözmek.
| Oturum | Ne yaparsın | Çıktı |
|---|---|---|
| 1 | Hesap açar, Hedef, yüzey, zayıf nokta dersini bitirirsin. | Saldırganın sorduğu ilk üç soruyu yazarsın. |
| 2 | Paket nereye gider dersini okur, kendi bilgisayarının IP adresine bakarsın. | Ev ağının basit bir çizimini yaparsın. |
| 3 | Dosya sisteminde gezinmek dersinden sonra Kabukta İlk Adım labını açarsın. | İlk flag'ini alırsın. |
| 4 | HTTP isteği ve yanıtı dersini okur, tarayıcının Ağ sekmesini incelersin. | Bir isteğin başlıklarını kendi cümlenle anlatırsın. |
| 5 | Haftayı tekrar eder, öğrendiklerini kısa bir notta toplarsın. | İlk çözüm notun hazır olur. |
Üçüncü oturumdaki lab gerçek bir senaryo verir. Bir makinede sana normal bir kullanıcı hesabı açılır. Grafik arayüz yoktur, yalnız kabuk vardır. Dosya ağacında gezer, izinlere bakar, aradığın satırı grep ile süzersin. Kurulum gerekmez, her şey tarayıcıda olur.
Beşinci oturumu atlama. Öğrendiğini yazıya dökmek, onu gerçekten anlayıp anlamadığını gösterir. Bu notlar ileride portfolyonun ilk parçası olur.
İlk 90 günü nasıl bölmelisin?
İlk 90 günü dörder haftalık üç bloğa bölersin: önce ağ ve Linux, sonra web ve kriptografi, en son savunma ve ilk CTF'ler. Haftada sekiz on saatle bu üç ay yaklaşık yüz yüz yirmi saat eder.
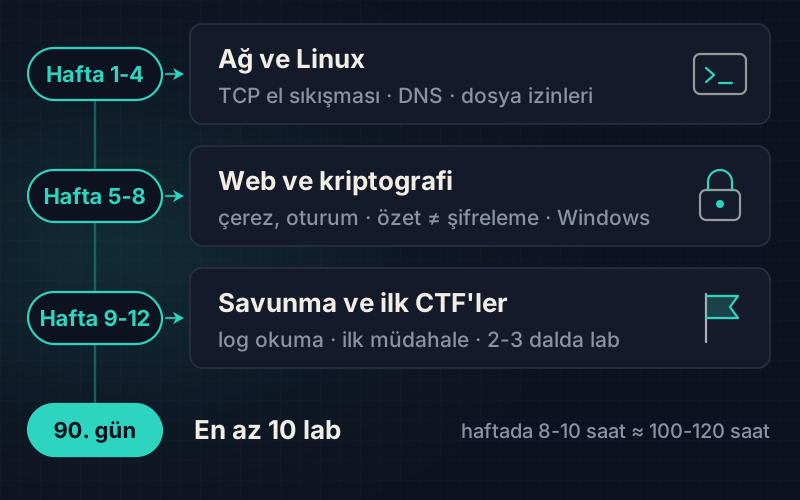
- Hafta 1-4: Siber Güvenlik Temelleri yolunda saldırgan bakışı, ağ ve Linux modüllerini bitirirsin. TCP el sıkışmasını, DNS'i ve dosya izinlerini kendi cümlenle anlatırsın.
- Hafta 5-8: Web'in nasıl çalıştığını, çerez ve oturum mantığını öğrenirsin. Özet ile şifreleme farkını görür, Windows temellerine girersin.
- Hafta 9-12: Savunma zihniyeti modülüyle log okumayı ve ilk müdahaleyi görürsün. Arena'da kolay sorulara başlar, iki üç dalın birer labını denersin.
Her modülde kural aynı. Önce dersi oku, aynı hafta o modülün labını çöz. Dersi okuyup labı ertelersen bilgi bir hafta içinde silikleşir. Labı ders olmadan açarsan da neyi neden yaptığını bilmeden ilerlersin.
Bir hafta kaçırırsan planı baştan kurma. Kaldığın modülden devam et. Düzen, hızdan daha önemlidir.
Hangi alanı seçeceğine nasıl karar verirsin?
Alan seçimini ilk ay değil, temeller bitince yaparsın. Temeli görmeden seçilen alan çoğu zaman bir filmden ya da tek bir videodan kalan izlenimdir.
NIST ve CISA'nın kullandığı NICE çerçevesi siber güvenlik işlerini beş kategoride toplar. Bunlar yönetişim, tasarım ve geliştirme, uygulama ve işletme, koruma ve savunma, soruşturmadır. Sistemlere izinli saldırı yapmak bu haritanın yalnız bir köşesidir. Aşağıdaki tablo başlangıçta en sık duyacağın dalları özetler.
| Dal | Günlük iş | Sana uyar, eğer | Akademide yol |
|---|---|---|---|
| Kırmızı takım | İzinli sızma testi, açık bulma, rapor. | Bulmaca çözmeyi seviyorsan. | Kırmızı Takım |
| Mavi takım ve SOC | Alarm inceleme, log okuma, müdahale. | İz sürmeyi seviyorsan. | Mavi Takım |
| Web güvenliği | Web uygulamasında açık bulma ve kapatma. | Yazılıma ilgin varsa. | Web Güvenliği |
| GRC ve mevzuat | Risk analizi, politika, KVKK ve ISO 27001. | Yazmayı ve süreci seviyorsan. | GRC ve Mevzuat |
| Adli bilişim | Delil toplama, disk ve bellek analizi. | Ayrıntıyı seviyorsan. | Adli Bilişim |
| AI güvenliği | Prompt injection, ajan ve model güvenliği. | Yapay zekâyı merak ediyorsan. | AI Güvenliği |
Piyasanın yönünü de hesaba kat. ISC2'nin 2025 raporunda ekiplerin en çok eksik gördüğü beceriler yapay zekâ (%41) ve bulut güvenliği (%36) oldu. Onları risk değerlendirme (%29) ve uygulama güvenliği (%28) izledi. Yine de trende göre değil, ilgine göre seç.
Kararsızsan akademinin kariyer haritasındaki on soruluk testi çöz. Test ön bilgi istemez. Sonra iki üç dalda birer lab dene. Hangisinde saatin nasıl geçtiğini fark etmediysen, o dal büyük ihtimalle senin dalındır.
Yeni başlayanlar en çok hangi hataları yapıyor?
En sık hata, temeli atlayıp doğrudan araç çalıştırmaktır. İkincisi tam tersidir: teoride boğulup hiç pratik yapmamak.
Enes Deniz, AltaySec'in kurucu ortağı ve AI güvenliği uzmanıdır. SOC, olay tespiti ve log analizi geçmişinden gelir. Enes Deniz'in yeni başlayanların yaptığı 5 ölümcül hatayı anlattığı yazısı bu iki tuzağı net biçimde ayırır. Deniz'e göre Nmap ya da Burp Suite'i çalıştırıp ekrana düşen yeşil yazıları beklemek kimseyi uzman yapmaz. Bu kişi yalnızca "o aracın operatörü" olur. Araç bir güvenlik duvarına takıldığında, arka planda ne gönderdiğini bilmeyen kişi orada kalır.
Öbür uçta, klavyede karşılığı olmayan not unutulur. Deniz'in kurduğu denge şöyle: temelleri öğrendikten sonra yapılan pratik seni geliştirir. O pratiğin arkasındaki teoriyi araştırmak ise seni uzmanlaştırır. Aynı yazıda bir şeyi daha vurgular. Takıldığında önce birine sormak yerine aracın kılavuzunu ve belgesini oku.
Bu iki hataya şunları da ekle:
- Kaynak biriktirmek. Yirmi kursa kaydolup birini bitirmemek en yaygın tuzaktır. Tek kaynak seç, bitir, sonra ekle.
- Kali Linux'u ilk gün kurmak. Kali bir araç çantasıdır, ders kitabı değildir. Neden bu kadar sevildiğini Kali Linux yazısında okuyabilirsin.
- İzinsiz denemek. Okulunun ya da bir arkadaşının sitesinde "sadece bakmak" bile TCK 243'e göre suçtur. Pratik yalnız izinli lablarda yapılır.
- Kendini başkasıyla kıyaslamak. Birinin üç ayda geldiği yere altı ayda gelmen normaldir. Ölçü, geçen ayki hâlindir.
Hangi kaynaklarla başlamalı, hangilerini sonraya bırakmalısın?
Başlangıçta ücretsiz, Türkçe ve uygulamalı bir ana kaynak ile bir iki tamamlayıcı yeter. Sertifika ve ücretli eğitim ilk 90 günün işi değildir.
| Kaynak | Ne verir | Ne zaman |
|---|---|---|
| AltaySec Akademi Temeller yolu | Türkçe ders, tarayıcıda lab, ücretsiz. | İlk günden. |
| BTK Akademi Siber Güvenliğe Giriş | Türkçe temel kavramlar, e-Devlet ile giriş. | İlk ay, tamamlayıcı olarak. |
| OverTheWire Bandit | Gerçek bir Linux sunucusunda seviye seviye oyun. | İkinci haftadan sonra. |
| picoCTF ve picoGym | Carnegie Mellon'un ücretsiz CTF arşivi. | Üçüncü aydan itibaren. |
| TryHackMe ücretsiz odaları | Rehberli İngilizce odalar. | İngilizce okurken. |
| Sertifika, ör. Security+ | İK filtresini geçmek. | Temeller bitince. |
OverTheWire, Bandit'i "mutlak yeni başlayanlar" için hazırladığını açıkça yazar. Takıldığında önce man komutuyla kılavuzu okumanı öğütler. picoCTF ise Carnegie Mellon CyLab'in yürüttüğü ücretsiz bir platformdur. CyLab'in 2026 duyurusuna göre açıldığından bu yana bir milyona yakın öğrenciye ulaştı. Sertifika sırası ve ücretleri için yol haritası yazısındaki tabloya bak.
İngilizce, bilgisayar ve matematik ne kadar önemli?
Başlamak için İngilizce okuma düzeyi, sıradan bir bilgisayar ve lise matematiği yeter. Üçü de ilerledikçe önem kazanır ama hiçbiri başlamana engel değildir.
İngilizcede hedefin konuşmak değil, belge okumaktır. Terimleri baştan İngilizce karşılıklarıyla öğren. "El sıkışma" ile "handshake" aynı kartta dursun. Bilgisayar için başta tarayıcıda çalışan lablar yeter. Kendi sanal laboratuvarını kurmak istediğinde VirtualBox ve Kali yazısı yol gösterir.
Matematik ve kodun hangi dalda ne kadar gerektiği ayrı bir konu. Hacker olmak için gereken bilgiler ve kod bilmeden siber güvenliğe başlamak yazıları bunu ayrıntılı anlatır.
90 günün sonunda nerede olmalısın?
90 günün sonunda temel kavramları kendi cümlenle anlatabilmeli ve en az on lab çözmüş olmalısın. İş başvurusu yapacak düzeyde olman beklenmez. Amaç sağlam bir zemin kurmak.
İşverenin ne aradığını da unutma. ISC2'nin 929 işe alım yöneticisiyle yaptığı ankette ekip çalışması, problem çözme ve analitik düşünme en üst sıradaydı. Yöneticilerin %84'ü işe alımda beceri ölçen sınavlar kullandığını söyledi. Yani çözdüğün labın ve yazdığın notun karşılığı var.
Kendini şu listeyle sına:
- Adres çubuğuna yazdığın bir adresin DNS'ten TCP el sıkışmasına kadar yolunu anlatabiliyorsun.
- Linux'ta dosya bulabiliyor, izinleri okuyabiliyor, grep ile log süzebiliyorsun.
- Bir HTTP isteğinin başlıklarını ve çerezin ne işe yaradığını açıklayabiliyorsun.
- Özet ile şifrelemenin farkını bir örnekle söyleyebiliyorsun.
- Bir alarmın neden yanlış pozitif olabileceğini tartışabiliyorsun.
- En az on lab ya da CTF sorusu için kısa bir çözüm notun var.
Maddelerin çoğunu işaretlediysen sıradaki adım bir dal seçmek. Seçtiğin yola geç ve Arena'da haftada birkaç soru çözmeyi alışkanlık yap. Uzun vadeli takvim için yine yol haritası yazısına dön. Bugün yapacağın tek şey ise belli. Başlangıç sayfasını aç ve ilk dersi bitir.
Kaynaklar
Sık sorulan sorular
Siber güvenlik öğrenmek kaç ay sürer?
Temel kavramları oturtmak, haftada sekiz on saat çalışan biri için yaklaşık üç ay sürer. Giriş seviyesi bir işe hazır hâle gelmek ise çoğu kişide sekiz ila on iki ay alır. Süreyi yaş ya da diploma değil, düzenli pratik belirler. Her hafta birkaç lab çözmek, yoğun ama düzensiz çalışmaktan daha hızlı ilerletir.
Sıfırdan başlayan biri önce Linux mu öğrenmeli, ağ mı?
İkisini aynı dönemde, küçük parçalarla öğrenmek en verimli yoldur. Ağ, verinin nereden nereye gittiğini anlatır. Linux ise o verinin işlendiği sunucuyu tanıtır. İlk hafta bir ağ dersi ve bir Linux labı çözmek iyi bir dengedir. Birini tamamen bitirip ötekine geçmek motivasyonu düşürür, çünkü ikisi birbirini sürekli kullanır.
Kali Linux kurarak başlamak doğru mu?
İlk gün için doğru değildir. Kali, hazır güvenlik araçlarıyla dolu bir Linux dağıtımıdır ve ağın ya da işletim sisteminin nasıl çalıştığını öğretmez. Önce sıradan bir Linux kabuğunda gezinmeyi, izinleri ve süreçleri öğren. Temeller oturduktan sonra Kali'yi sanal makineye kurmak mantıklıdır. O noktada her aracı ne yaptığını bilerek kullanırsın.
Siber güvenlik kendi kendine öğrenilir mi?
Evet, giriş seviyesine kadar olan yolun büyük kısmı ücretsiz kaynaklarla kendi başına yürünebilir. Önemli olan tek bir ana kaynağı sırayla bitirmek, her konuyu labda denemek ve not tutmaktır. Takıldığında yalnız kalmamak için bir topluluğa ya da CTF takımına katıl. Bu hem öğrenmeyi hızlandırır hem de motivasyonunu korur.
Siber güvenliğe başlamak için üniversite okumak şart mı?
Şart değildir. ISC2'nin 2025 raporuna göre alana girenlerin yalnız yüzde onu doğrudan siber güvenlik eğitimiyle geldi, yarıdan fazlası BT deneyimiyle girdi. Bazı kamu ve kurumsal ilanlar diploma ister, bu yüzden bölüm okumak kapı açabilir. Ama işverenler çoğu zaman çözdüğün labları, notlarını ve becerini gösteren somut kanıtları görmek ister.
- siber güvenlik öğrenmek
- siber güvenliğe nereden başlamalı
- yeni başlayanlar
- ilk 90 gün
- siber güvenlik temelleri