
CSRF Nedir? Örnekle Anlatım ve Korunma Yolları
CSRF (Cross-Site Request Forgery, siteler arası istek sahteciliği), saldırganın hazırladığı bir sayfanın, oturumu açık kullanıcının tarayıcısına onun haberi olmadan başka bir siteye işlem isteği gönderttiği web açığıdır. Tarayıcı oturum çerezini isteğe kendisi ekler, sunucu da isteği kullanıcının kendi isteği sanır. Şifre, e-posta ya da adres değişikliği gibi durum değiştiren işlemler hedef olur.
CSRF nedir sorusunun kısa cevabı şu: oturumun açıkken ziyaret ettiğin başka bir sitenin, tarayıcın üzerinden senin adına istek göndermesi. Saldırgan parolanı bilmez, oturumunu da çalmaz. Tarayıcı oturum çerezini isteğe kendisi ekler. Sunucu farkı göremezse adres ya da e-posta değişikliği gibi bir işlem tamamlanır. Korunmanın yolu CSRF jetonu, köken denetimi ve SameSite çerez ayarıdır.
Girişte "State doğrulaması başarısız, CSRF koruması devrede" uyarısı gördüysen çözüm hemen aşağıda.
CSRF nedir?
CSRF, sunucunun "bu istek gerçekten kullanıcının kendi isteği mi?" sorusunu sormamasından doğan bir web açığıdır. XSRF diye de yazılır. MITRE'nin zayıflık kataloğunda CWE-352 numarasını taşır.
PortSwigger Web Security Academy, açığın oluşması için üç koşulun aynı anda bulunması gerektiğini söyler:
- Saldırganın tetiklemek isteyeceği bir işlem olmalı. Şifre, e-posta ya da teslimat adresi değiştirmek gibi.
- Oturum yalnız çerezle tanınmalı. Sunucu başka bir kanıt istememeli.
- İstekteki parametrelerin hepsi tahmin edilebilir olmalı. Saldırganın bilmediği gizli bir değer bulunmamalı.
Üçünden biri eksikse CSRF çalışmaz. Savunmanın mantığı da buradan çıkar: ya çerezin dış siteden gitmesini engellersin ya da isteğe saldırganın bilemeyeceği bir değer eklersin.
"State doğrulaması başarısız, CSRF koruması devrede" hatası ne demek?
Bu uyarı, giriş akışındaki CSRF korumasının bir uyuşmazlık yakaladığını söyler. Genellikle "... ile giriş yap" düğmesinden sonra, giriş sağlayıcısından siteye dönerken çıkar. Site girişi başlatırken tarayıcına rastgele bir state değeri bırakır, dönüşte gelen değer bununla eşleşmezse girişi durdurur. Mesajın metni siteden siteye değişir.
Kullanıcıysan sırayla şunları dene:
- Tek sekmede baştan başla. Diğer giriş sekmelerini kapat, girişi sitenin kendi adresinden yeniden başlat. Bazı sistemlerde yeni giriş sekmesi öncekinin kaydını geçersiz kılar.
- Geri tuşunu ve yenilemeyi kullanma. Dönüşteki değer genellikle tek kullanımlık ve kısa ömürlüdür.
- O sitenin çerezlerini sil, normal sekmede dene. Gizli sekme ya da sıkı çerez engelleme doğrulama çerezini düşürebilir.
- Cihaz saatini otomatik ayara al. Saat çok ileriyse tarayıcı kısa ömürlü çerezi geldiği anda süresi dolmuş sayabilir.
- Uygulama içi tarayıcıdan çık. Sosyal medya ya da e-posta uygulamasında açılan sayfa, asıl tarayıcınla aynı çerezleri paylaşmayabilir.
Giriş ekranını sen açmadıysan, örneğin biri sana hazır bir giriş bağlantısı gönderdiyse, devam etme. Koruma tam da işini yapmış olabilir.
Geliştiriciysen: state, OAuth akışının CSRF jetonudur. RFC 6749 dönüş adresinde CSRF korumasını zorunlu tutar. Korumasız dönüş adresine saldırgan kendi yetkilendirme kodunu kurbanın tarayıcısıyla gönderir, uygulama da kurbanın bilgisini saldırganın hesabına kaydedebilir. RFC 9700'e göre sağlayıcı destekliyorsa PKCE, OpenID Connect'te nonce da bu korumayı verir. İkisi de yoksa tek kullanımlık, tarayıcıya bağlı bir state şarttır. Hatayı susturmak için denetimi kapatma. Sık nedenler şunlar:
stateçerezineSameSite=Strictyazmak. Sağlayıcıdan dönüş siteler arası bir gezinmedir, Strict çerez gitmez. Dönüşform_postile POST olarak geliyorsa Lax de yetmez.- Ortak oturum deposu olmadan birden çok sunucu ya da girişi
wwwile başlatıp dönüşüwwwolmadan almak.
Akışı kodda kurmak için OAuth 2.0 ve OIDC dersine bak.
CSRF saldırısı adım adım nasıl işler?
Kurgusal bir örnek: Altay Kargo'nun müşteri portalında teslimat adresini değiştiren form yalnız yeni adresi gönderiyor, başka doğrulama yok.
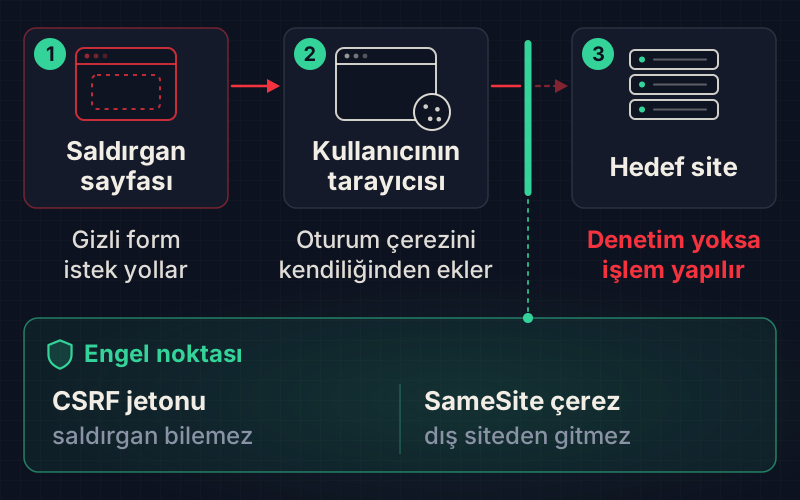
- Ayşe portala giriş yapar. Tarayıcı oturum çerezini saklar.
- Ayşe bir forumda paylaşılan bağlantıya tıklar.
- Açılan sayfada görünmeyen bir form vardır. Form, portalın adres değiştirme adresini hedefler.
- Sayfa formu kendiliğinden gönderir. Tarayıcı Ayşe'nin portal çerezini isteğe ekler.
- Portal isteği Ayşe'den gelmiş sayar ve adresi değiştirir.
- Bir sonraki kargo saldırganın seçtiği adrese gider.
Ayşe'nin parolası hiç sızmadı, saldırgan portalın yanıtını da görmedi. CSRF tek yönlüdür, bu yüzden hedef veri okumak değil durum değiştirmektir. Bu senaryonun kayıtlarını Kendiliğinden Değişen Adres labında tarayıcıda incelersin.
Bir türü daha var: giriş CSRF'i. Saldırgan kurbanı kendi hesabına giriş yaptırır, kurban farkında olmadan o hesaba kart ya da arama geçmişi ekler. OWASP giriş formlarının da korunmasını bu yüzden ister, OAuth'taki state de bu türü durdurur.
Gerçek dünyada hangi CSRF vakaları yaşandı?
Sık anılan bir vaka 2008'den: Princeton'dan Bill Zeller ve Edward Felten dört büyük sitede CSRF açığı yayımladı. ING Direct'te açık, kurbanın hesabından para aktarmaya kadar gidiyordu.
YouTube'da kurban adına mesaj gönderilebiliyor, MetaFilter'da e-posta adresi değiştirilip hesap ele geçirilebiliyor, New York Times'ta kullanıcının e-posta adresi açığa çıkıyordu. Dört sitede de açıklar kapatıldı.
Yine 2008'de Symantec, Meksika'da e-postayla yayılan bir "drive-by pharming" saldırısını raporladı. E-postadaki görsel etiketi evdeki modeme istek atıp DNS ayarını değiştiriyor, kullanıcı bankanın adresini yazınca sahte siteye gidiyordu. Hedef site değil modemdi.
SameSite çerezi CSRF'i bitirdi mi?
Hayır. SameSite riski azalttı ama tek başına yetmez, OWASP onu asıl savunma değil ek katman sayar.
SameSite, çerezin siteler arası isteklerde gidip gitmeyeceğini belirler. Çerezin diğer özniteliklerini çerez nedir yazısında anlattık.
| Değer | Siteler arası istekte çerez gider mi? | Not |
|---|---|---|
| Strict | Hiç gitmez. | En sıkı seçenek, dış bağlantıdan gelince oturum görünmez. |
| Lax | Yalnız üst düzey gezinmede ve GET gibi güvenli yöntemde gider. | Başka siteden gönderilen POST formuna da eklenmez. |
| None | Her istekte gider. | Secure özniteliği de zorunludur. |
Chrome, SameSite yazılmamış çerezleri 80. sürümden beri Lax sayar. Chromium kayıtlarına göre bu dağıtım 2020'de aşamalı yapıldı. Edge 86'dan beri aynı davranışı izler. Kasım 2026 itibarıyla MDN uyumluluk verisine göre Firefox ve Safari bu varsayılanı açmadı, Firefox'ta yalnız bir ayar bayrağıyla açılıyor. Yani SameSite yazmazsan kullanıcılarının bir kısmında bu katman çalışmaz.
Lax'ın sınırları da var:
- Üst düzey GET gezinmesinde çerez yine gider. GET ile durum değiştiren uygulama açık kalır.
- SameSite, kökene değil kayıtlı alan adına bakar. Aynı ana alan altındaki güvensiz bir alt alan "aynı site" sayılır.
CSRF token nedir, nasıl çalışır?
CSRF token, sunucunun her oturum için ürettiği, tahmin edilemeyen ve isteğe ayrıca eklenmesi gereken gizli bir değerdir. Saldırganın sayfası bu değeri bilemediği için sahte istek doğrulamadan geçemez.
OWASP iki deseni öne çıkarır. Senkronize token deseninde jeton sunucuda oturumla saklanır, form gizli alanda ya da istek bir başlıkta onu taşır, sunucu ikisini karşılaştırır. İmzalı çift gönderim deseninde jeton bir çerezde de durur, ama değer oturum kimliğine bağlanır ve sunucunun gizli anahtarıyla HMAC imzalanır. İmzasız "saf" çift gönderimi OWASP önermez, çünkü alt alandan çerez yazabilen biri onu atlatabilir.
Önce zafiyetli desen:
@app.route("/hesap/adres", methods=["POST"])  # ZAFİYETLİ: yalnız çereze bakıyor
def adres_guncelle():
    kullanici = oturumdaki_kullanici()
    kullanici.adres = istek.form["adres"]   # dış siteden gelen form da buraya ulaşır
    kaydet(kullanici)
    return "Adres güncellendi"
Düzeltilmiş hâli jetonu üretir ve her durum değiştiren istekte doğrular:
import hmac, secrets
def jeton_uret(oturum):
    if "csrf" not in oturum:
        oturum["csrf"] = secrets.token_urlsafe(32)
    return oturum["csrf"]   # gizli form alanına ya da X-CSRF-Token başlığına
def jeton_dogrula(oturum, gelen):
    beklenen = oturum.get("csrf")
    return bool(beklenen and gelen and hmac.compare_digest(beklenen, gelen))
@app.route("/hesap/adres", methods=["POST"])
def adres_guncelle():
    gelen = istek.form.get("csrf") or istek.headers.get("X-CSRF-Token")
    if not jeton_dogrula(oturum, gelen):
        return "Geçersiz istek", 403      # jeton yoksa da reddet
    ...
Üç ayrıntı sık atlanır. Jeton yoksa isteği geçirme, reddet. Jetonu URL'ye ya da GET parametresine koyma, tarayıcı geçmişine ve kayıtlara düşer. Jetonu oturuma bağla, herhangi bir geçerli jetonu kabul etme.
Origin, Referer ve Fetch Metadata ne işe yarar?
Bu başlıklar isteğin hangi siteden başladığını söyler ve sayfa kodu onları değiştiremez. Sunucu, durum değiştiren istekte dış siteden geleni bu bilgiyle reddeder.
Sec-Fetch-Site başlığı dört değer alır: same-origin, same-site, cross-site ve none. MDN'nin verisine göre Chrome 76, Firefox 90 ve Safari 16.4'ten beri gönderilir. OWASP, eski tarayıcılar için Origin başlığına geri düşmeyi zorunlu sayar. Go dili de Ağustos 2025'te çıkan 1.25 sürümünde bu mantığı http.CrossOriginProtection adıyla standart kütüphaneye ekledi.
GUVENLI = {"GET", "HEAD", "OPTIONS"}
IZINLI_KOKEN = "https://portal.altaykargo.example"
def kaynak_denetimi(istek):
    if istek.method in GUVENLI:
        return True                      # güvenli yöntem durum değiştirmemeli
    site = istek.headers.get("Sec-Fetch-Site")
    if site is not None:
        return site in ("same-origin", "none")
    return istek.headers.get("Origin") == IZINLI_KOKEN   # eski tarayıcı yedeği
Oturum çerezini de sıkı kur. __Host- öneki çerezi tek bir ana makineye bağlar ve alt alandan üzerine yazılmasını engeller:
Set-Cookie: __Host-oturum=<rastgele>; Path=/; Secure; HttpOnly; SameSite=Lax
CSRF ile XSS ve CORS arasındaki fark ne?
CSRF tarayıcıya senin adına istek attırır, XSS senin sayfanda saldırganın betiğini çalıştırır, CORS ise bir saldırı değil tarayıcının kökenler arası okuma kuralıdır.
| Konu | CSRF | XSS | CORS |
|---|---|---|---|
| Nedir? | Kullanıcı adına sahte istek. | Sayfaya enjekte edilen betik. | Kökenler arası okuma izni mekanizması. |
| Saldırgan yanıtı görür mü? | Hayır, tek yönlü. | Evet, sayfanın içinden okur. | Bir saldırı değil, sunucu ayarıdır. |
| Kök neden | Sunucu isteğin kaynağını sormaz. | Girdi kodlanmadan sayfaya basılır. | Yanlış ayar, okumayı fazla açar. |
| Ana savunma | Token, Origin ve SameSite. | Çıktı kodlama ve CSP. | Dar köken listesi, kimlik bilgisiyle joker yok. |
OWASP açıkça uyarır: XSS bütün CSRF savunmalarını aşabilir. Sayfanda betik çalıştıran biri jetonu da okur. Bunu XSS nedir yazısında anlattık. Öte yandan CORS bir CSRF savunması değildir. Basit form istekleri ön kontrol (preflight) yapılmadan gider. CORS yalnız yanıtın okunmasını engeller, isteğin sunucuya ulaşmasını değil. Konuyu aynı köken kuralı ve CORS dersinde uygulamalı görürsün.
OWASP Top 10 2025'te CSRF nerede duruyor?
OWASP Top 10:2025 listesinde CSRF ayrı bir madde değildir. A01:2025 Bozuk Erişim Denetimi altında CWE-352 olarak geçer. OWASP'a göre test edilen uygulamaların tamamında bu kategoriden bir sorun görüldü.
MITRE ve CISA'nın Aralık 2025'te yayımladığı CWE Top 25 listesinde CWE-352 üçüncü sırada, önünde yalnız XSS ve SQL enjeksiyonu var. Kasım 2026 itibarıyla en güncel liste budur.
CSRF koruması nedir, nasıl kurulur?
CSRF koruması, sunucunun durum değiştiren her istekte, isteğin kendi sitesinden geldiğine dair kanıt istemesidir. Kendi uygulamanı şu sırayla gözden geçir:
- Durum değiştiren her işlemi listele. GET ile durum değiştiren uç kalmasın.
- Çatının yerleşik CSRF korumasını aç. Kapatılmış rotaları tek tek gerekçelendir.
- Jetonu oturuma bağla, yokluğunda isteği reddet.
Sec-Fetch-SiteveOrigindenetimini ikinci katman olarak ekle.- Oturum çerezine
SameSite,SecureveHttpOnlyözniteliklerini açıkça yaz. - Parola, e-posta ve IBAN değişikliğinde eski parolayı ya da ikinci doğrulama adımını yeniden iste.
- OAuth ile giriş varsa
state, PKCE ya danoncedenetimini kapatma. - XSS açığını kapat, yoksa diğer adımların hepsi boşa gider.
Türkiye açısından iki not var. KVKK, kişisel verinin değiştirilmesini de işleme sayar. Adres, e-posta ya da IBAN değiştiren bir CSRF veri güvenliği sorunudur, veri başkasının eline geçtiyse ihlal bildirimi gündeme gelebilir. Testte kural net: yalnız kendi uygulamanda, lab ortamında ya da bug bounty kapsamında dene. İzinsiz deneme TCK'nın 243 ve 244. maddeleri kapsamına girebilir.
CSRF'i uygulamalı nasıl öğrenirsin?
Yukarıdaki adres senaryosu, Web Uygulama Güvenliği yolunun erişim denetimi modülünde bir lab olarak duruyor. Nedeni istek kaydından, çerez ayarından ve rota kodundan kanıtlarsın. Belgeler tarayıcıda açılır, hiçbir adrese istek göndermezsin, cevabını kontrol etmek için ücretsiz hesap yeterli.
Kod incelemesi tarafı için Tek Tıkla Para İadesi labına geç. Bir PR'daki eksik jeton denetimini satır satır bulursun. Çerez bayraklarını terminalde düzeltip yeniden sınamak için Saha'daki Açık Çerez görevine bak. Sunucu tarafındaki kardeş açık için SSRF nedir yazısını oku.
Kaynaklar
Sık sorulan sorular
"State doğrulaması başarısız, CSRF koruması devrede" hatası nasıl düzelir?
Bu uyarı, bir "... ile giriş yap" akışından dönerken sitenin sakladığı state değerinin dönüşteki değerle eşleşmediğini söyler. Diğer giriş sekmelerini kapat, girişi sitenin kendi adresinden yeniden başlat, geri tuşunu kullanma. Olmazsa o sitenin çerezlerini sil, cihaz saatini otomatik ayara al ve sayfayı uygulama içi tarayıcı yerine asıl tarayıcıda aç.
SameSite=Lax varsa ayrıca CSRF token gerekir mi?
Çoğu durumda evet. Firefox ve Safari, SameSite yazılmamış çerezleri varsayılan olarak Lax saymaz. Lax, üst düzey GET gezinmesinde çerezi yine gönderir ve aynı ana alandaki alt alanları aynı site sayar. OWASP bu yüzden SameSite'ı ikinci katman olarak görür. Asıl savunma oturuma bağlı jeton ve köken denetimidir.
JWT kullanan bir API'de CSRF olur mu?
Jetonun nerede durduğuna bağlıdır. JWT, Authorization başlığında taşınıyorsa tarayıcı onu dış siteden gelen isteğe kendiliğinden eklemez, bu yüzden klasik CSRF oluşmaz. Ama JWT bir çerezde saklanıyorsa durum oturum çereziyle aynıdır. O zaman jeton denetimi, köken kontrolü ve SameSite yine gerekir. Çerezde tutulan her kimlik bilgisi CSRF riski taşır.
GET isteğiyle CSRF yapılabilir mi?
Evet, uygulama GET isteğiyle durum değiştiriyorsa yapılabilir. Bir görsel etiketi ya da bağlantı bile isteği tetikler ve Lax ayarı üst düzey GET gezinmesinde çerezi gönderir. 2008'de Meksika'da modemlerin DNS ayarını değiştiren saldırı da böyle çalıştı. Çözüm basittir: GET, HEAD ve OPTIONS hiçbir veriyi değiştirmemeli, değişiklik yalnız POST, PUT, PATCH ya da DELETE ile yapılmalı.
CSRF açığını yasal olarak nerede test edebilirim?
Yalnız kendi geliştirdiğin uygulamada, izinli lab ortamlarında ya da bug bounty programının yazılı kapsamında test edebilirsin. İzinsiz bir sitede deneme yapmak TCK'nın 243 ve 244. maddeleri kapsamında suç oluşturabilir. Başlangıç için PortSwigger Web Security Academy'nin ücretsiz CSRF labları ve AltaySec Akademi'deki vaka labları güvenli ve yasal seçeneklerdir.
- csrf nedir
- cross site request forgery
- csrf token
- samesite çerez
- oauth state
- web güvenliği